High-Tech
9 min
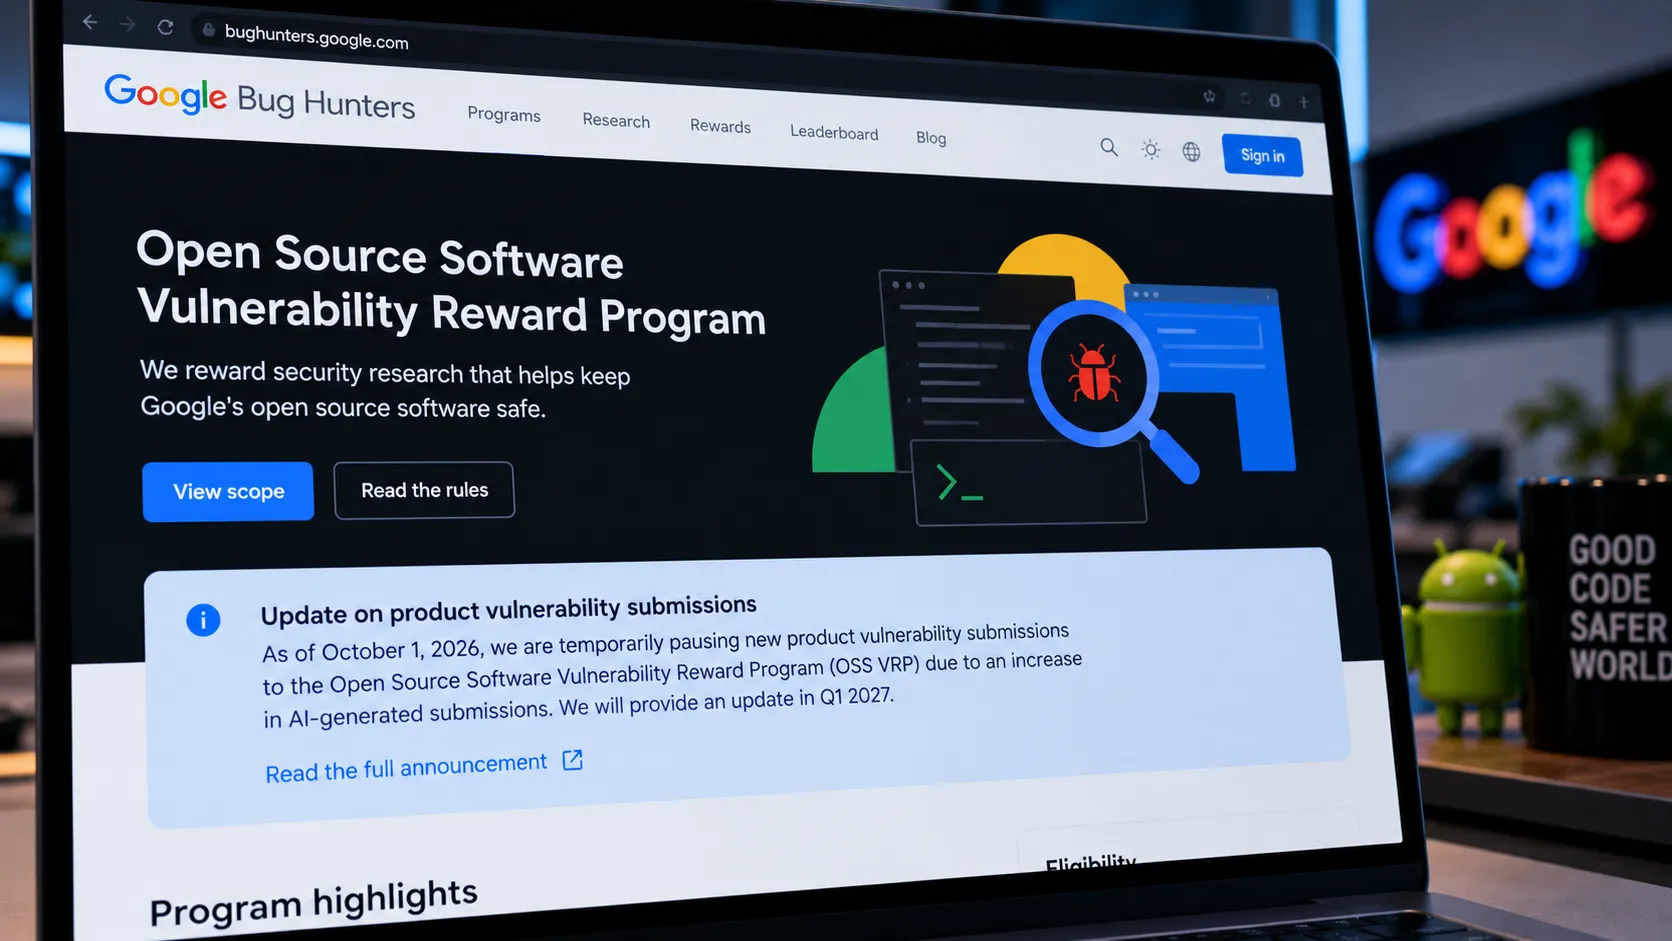
Google met son bug bounty open source sur pause : l’IA a transformé la chasse aux failles en usine à spam
L’intelligence artificielle devait aider les chercheurs en sécurité à découvrir davantage de vulnérabilités. C’est effectivement ce qui se passe. Le petit problème, c’est qu’elle peut aussi générer à la chaîne des rapports faux, invérifiables ou techniquement corrects mais parfaitement inutiles. Google vient donc de suspendre les nouvelles soumissions de vulnérabilités produit dans son programme de bug bounty dédié à l’open source. Une décision assez spectaculaire, mais finalement logique : lorsqu’un rapport prend trente secondes à générer et trente minutes à vérifier, l’automatisation finit rapidement par attaquer… l’équipe chargée de lire les rapports.