High-Tech
10 min
Kothamine : le malware Windows qui détourne Tailcat pour faire disparaître son serveur de commande
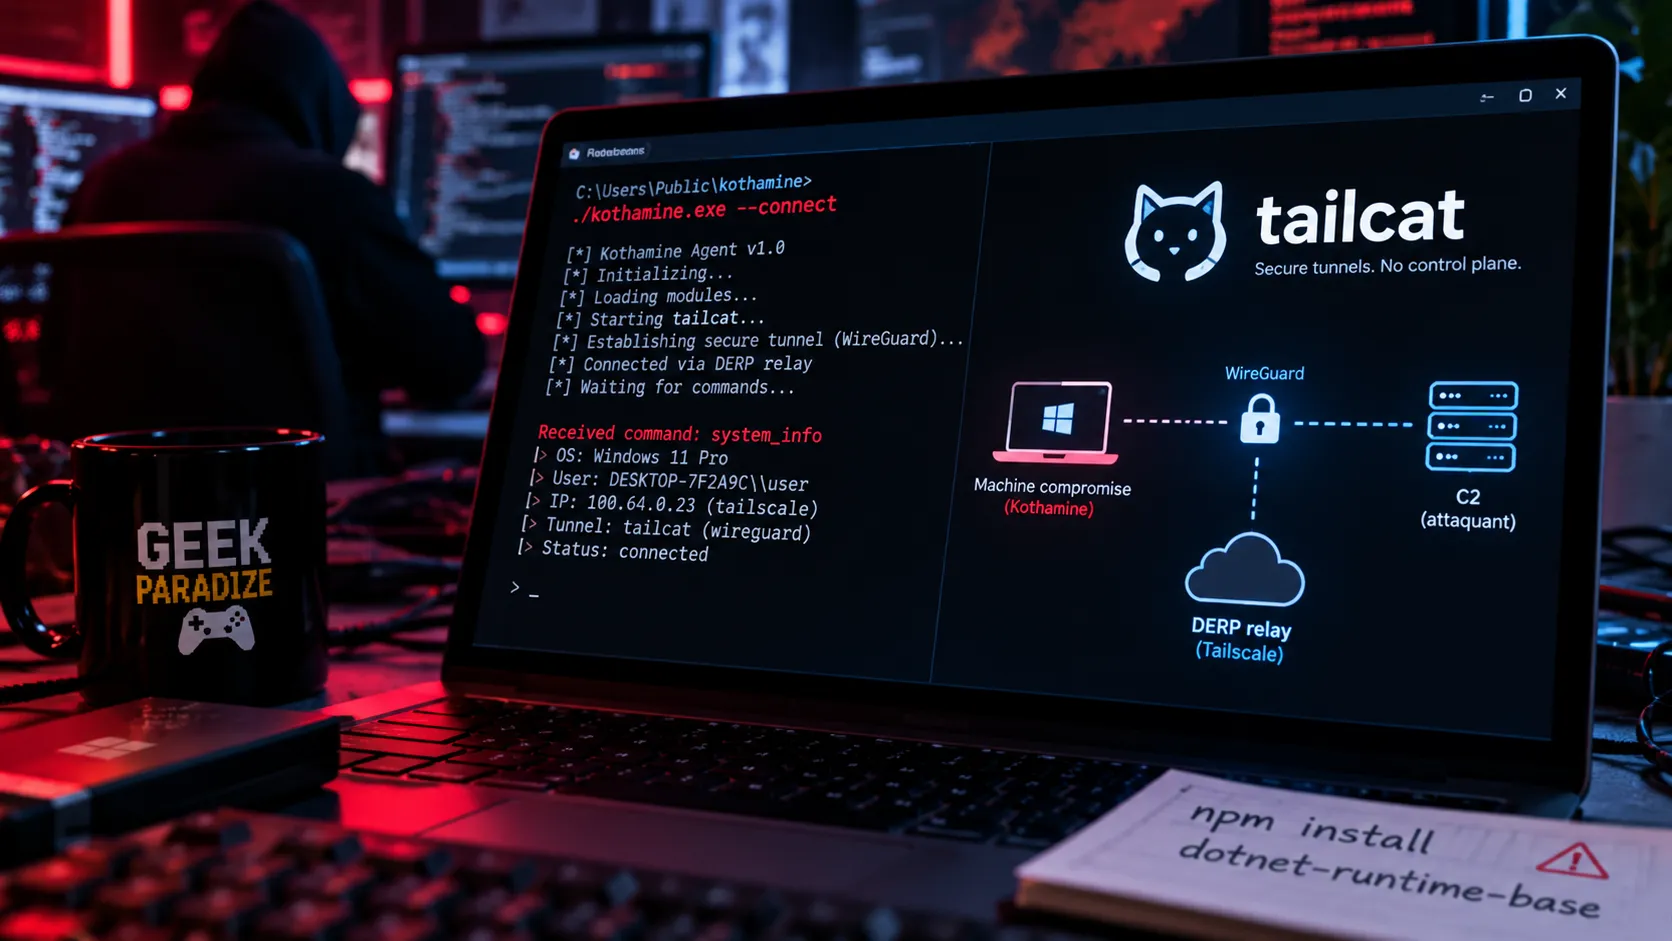
Tailcat n’aura pas eu besoin d’attendre longtemps avant d’intéresser les mauvaises personnes. Moins d’un mois après la publication officielle de cet outil open source signé Tailscale, les chercheurs de Malwarebytes ont découvert Kothamine, un cheval de Troie Windows qui l’utilise pour transporter ses commandes à travers un tunnel WireGuard chiffré. Résultat : pas de domaine C2 malveillant classique à bloquer, pas de compte Tailscale à repérer et un trafic qui ressemble beaucoup à celui d’un outil réseau parfaitement légitime. Tailcat n’a rien de vulnérable ici. C’est justement ce qui rend l’histoire intéressante.