
Des Ledger piégés avec une puce LTE : le wallet « hors ligne » qui envoyait ses 24 mots aux pirates
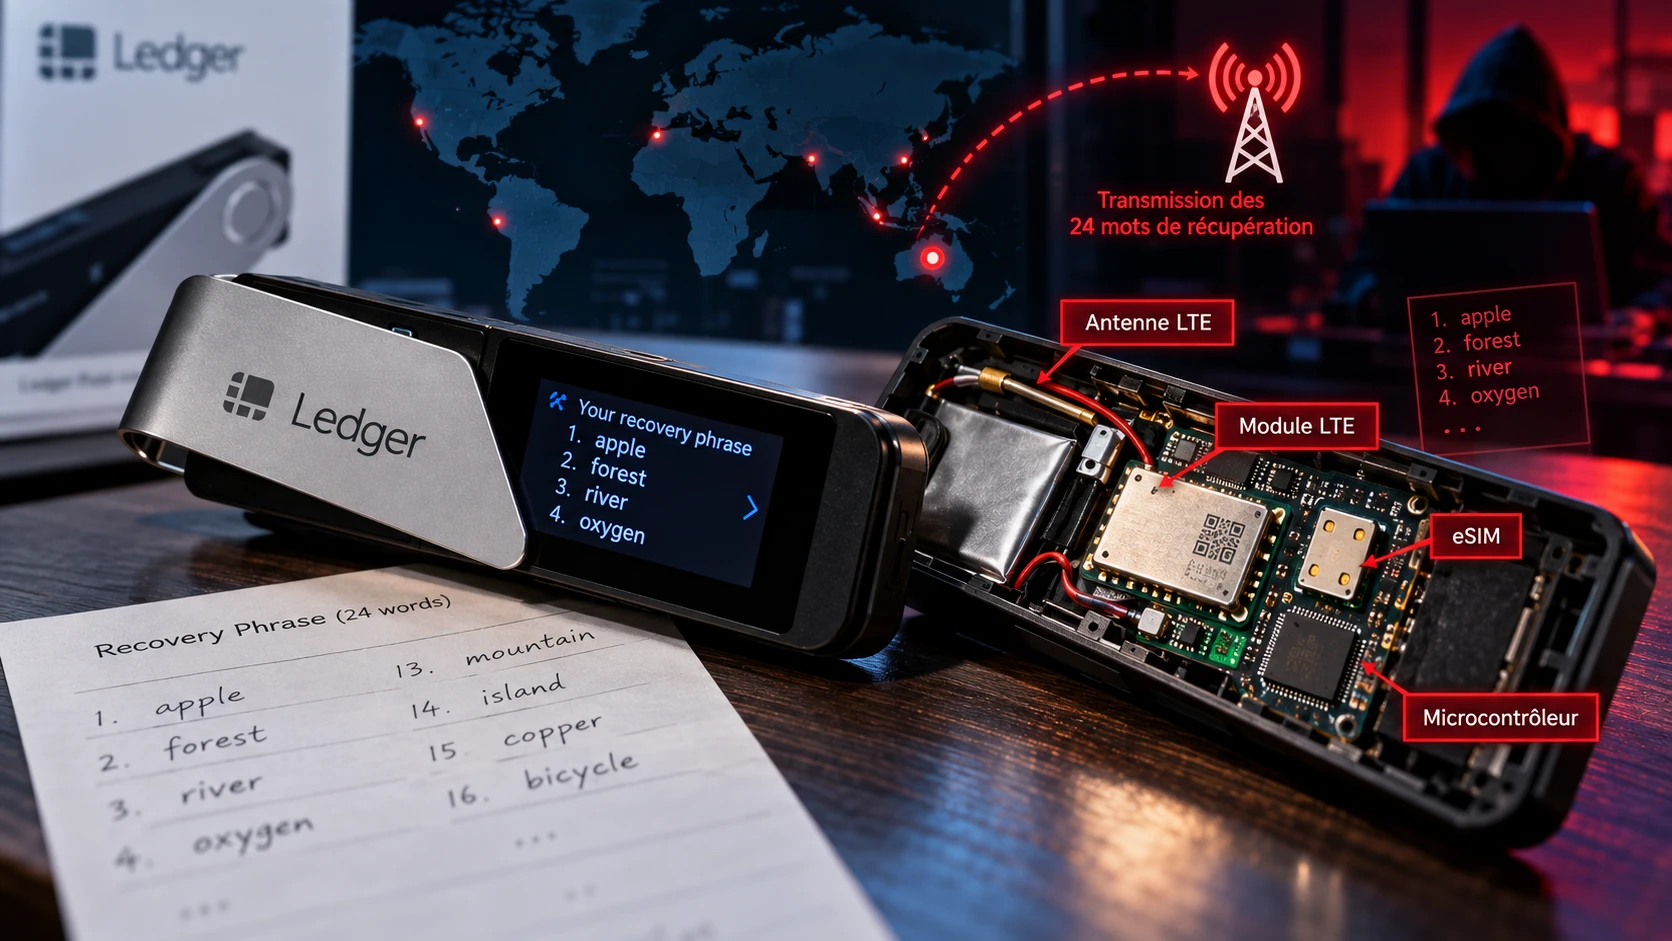
Voilà le genre d’attaque qui donne soudainement envie d’inspecter au microscope tout appareil censé protéger ses secrets. Ledger a confirmé la présence d’un implant matériel clandestin dans des wallets vendus par le revendeur asiatique CryptoBilis. Le dispositif observait ce qui s’affichait sur l’écran pendant l’initialisation, reconnaissait la phrase de récupération de 24 mots puis l’expédiait aux attaquants via une connexion LTE et une eSIM cachées dans l’appareil. Des dizaines de millions de dollars de cryptomonnaies auraient ensuite été dérobés, même si Ledger ne confirme pas encore les estimations circulant publiquement. Plus inquiétant : des appareils suspects ont également été signalés en Europe, poussant MediaMarktSaturn à retirer les produits Ledger de ses magasins et de son site. Une attaque fascinante et inquiétante, parce qu’elle ne casse pas le coffre-fort : elle place simplement quelqu’un derrière votre épaule avant même que vous ne l’utilisiez.