
À la une
Des Ledger piégés avec une puce LTE : le wallet « hors ligne » qui envoyait ses 24 mots aux pirates
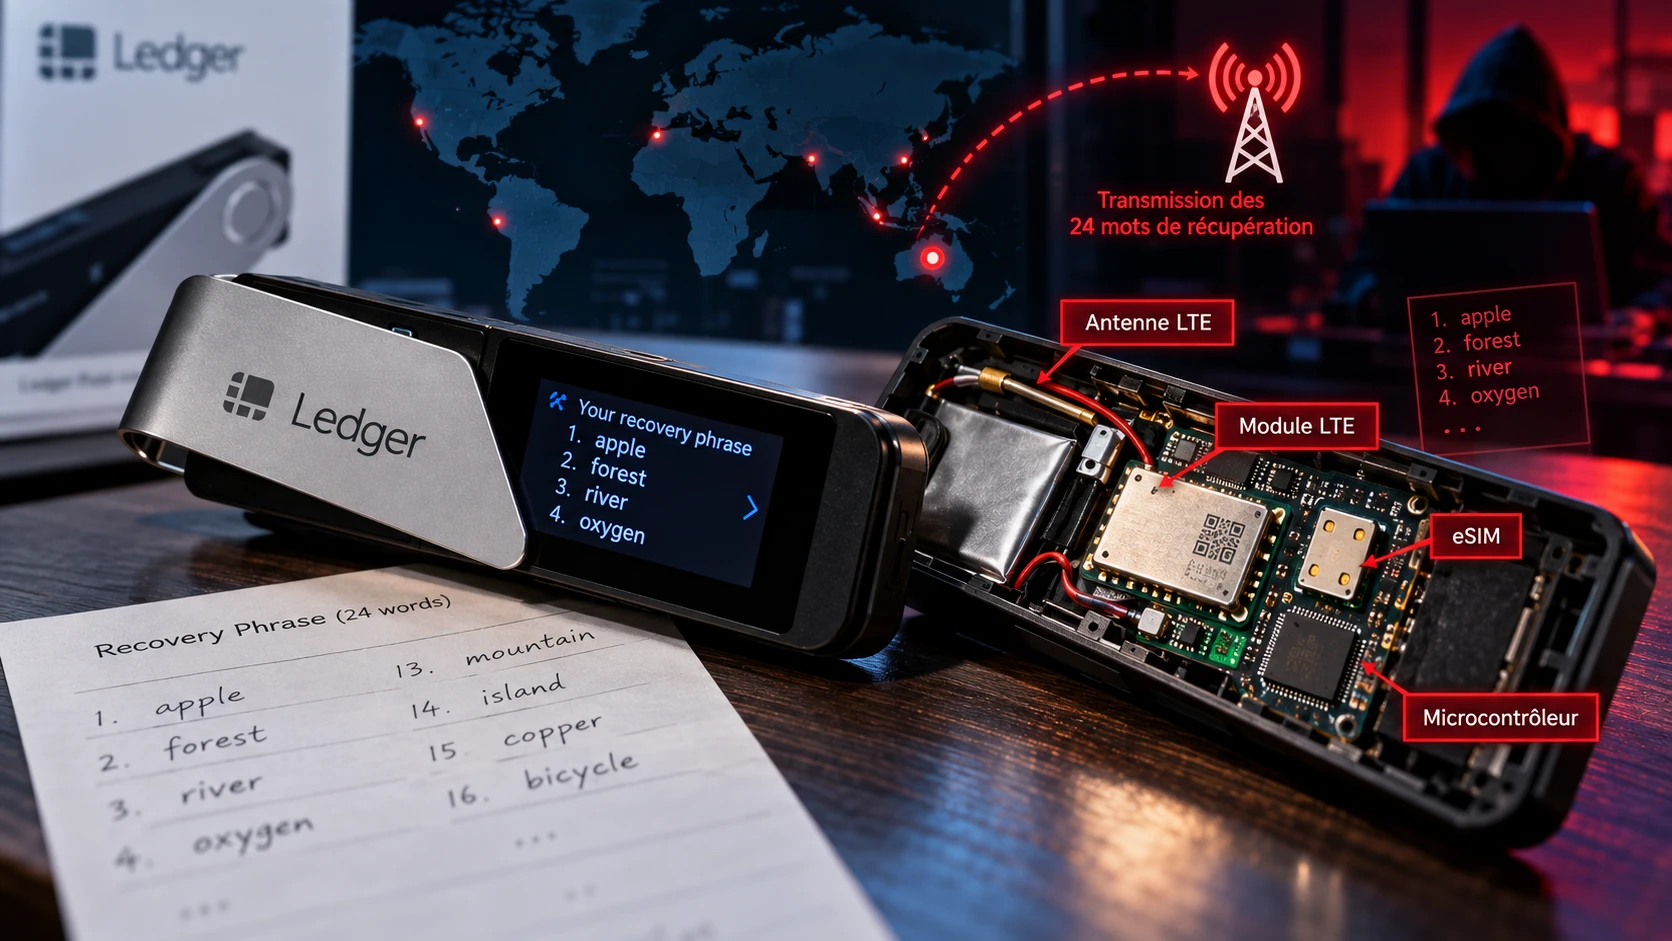
Voilà le genre d’attaque qui donne soudainement envie d’inspecter au microscope tout appareil censé protéger ses secrets. Ledger a confirmé la présence d’un implant matériel clandestin dans des wallets vendus par le revendeur asiatique CryptoBilis. Le dispositif observait ce qui s’affichait sur l’écran pendant l’initialisation, reconnaissait la phrase de récupération de 24 mots puis l’expédiait aux attaquants via une connexion LTE et une eSIM cachées dans l’appareil. Des dizaines de millions de dollars de cryptomonnaies auraient ensuite été dérobés, même si Ledger ne confirme pas encore les estimations circulant publiquement. Plus inquiétant : des appareils suspects ont également été signalés en Europe, poussant MediaMarktSaturn à retirer les produits Ledger de ses magasins et de son site. Une attaque fascinante et inquiétante, parce qu’elle ne casse pas le coffre-fort : elle place simplement quelqu’un derrière votre épaule avant même que vous ne l’utilisiez.
Le wallet sécurisé était authentique… avec un espion à l’intérieur
Le principe même d’un hardware wallet est rassurant : les clés qui permettent de contrôler vos cryptomonnaies sont conservées dans un appareil spécialisé plutôt que dans un ordinateur constamment connecté à Internet. Sauf qu’ici, les attaquants semblent avoir contourné toute cette belle architecture par une méthode beaucoup plus physique.
Ce 13 octobre, Ledger a détaillé le fonctionnement de l’implant découvert par son équipe de sécurité Donjon. Le composant clandestin se trouvait à l’intérieur d’appareils vendus par CryptoBilis, un revendeur opérant notamment en Malaisie, Indonésie et aux Philippines. Lors de la première configuration, un Ledger affiche une phrase de récupération de 24 mots. Cette phrase est extrêmement importante : quiconque la possède peut recréer le portefeuille sur un autre appareil et prendre le contrôle des fonds associés.
L’implant n’avait donc pas besoin de casser le chiffrement du Secure Element ni de modifier les transactions. Selon Ledger, un microcontrôleur observait les informations envoyées vers l’écran, identifiait les mots de récupération puis les transmettait à distance à travers une eSIM et une connexion LTE intégrées au dispositif pirate. Le propriétaire pouvait ensuite utiliser normalement son wallet pendant que quelqu’un, ailleurs, possédait déjà la clé permettant d’en fabriquer une copie parfaite.
C’est remarquablement vicieux : pas de fenêtre demandant votre mot de passe, pas de faux site Web, pas de malware Windows détectable. Vous notez soigneusement vos 24 mots sur du papier, vous ne les photographiez pas, vous ne les copiez jamais sur votre PC… et une petite carte électronique cachée sous l’écran fait le travail à votre place.
La cybersécurité adore les situations où l’utilisateur applique parfaitement toutes les recommandations et se fait quand même voler.
Le Secure Element n’a même pas été cassé
C’est probablement l’aspect technique le plus intéressant de toute l’affaire. Les attaquants n’ont apparemment pas compromis le Secure Element de Ledger, la puce protégée qui stocke les secrets cryptographiques et autorise les opérations. Ils n’ont pas non plus modifié le système d’exploitation de l’appareil ou falsifié les signatures de transactions.
Ils ont simplement espionné ce qui se passait autour.
Ledger indique que le circuit ajouté était capable de lire les informations présentées sur l’écran lors de la génération de la phrase de récupération. Une fois les 24 mots récupérés, inutile de continuer à attaquer l’appareil : ils constituent à eux seuls une sauvegarde complète du wallet. Ledger rappelle d’ailleurs que la phrase de récupération permet de restaurer l’intégralité des comptes associés même sans disposer du wallet original.
Imaginez un coffre-fort bancaire parfaitement inviolable dont la combinaison est générée à l’intérieur. Plutôt que d’attaquer la porte blindée, quelqu’un installe discrètement une minuscule caméra devant l’écran affichant le code lors de sa première utilisation.
Techniquement, le coffre reste excellent.
Vous avez tout de même un petit problème.
Même le « Genuine Check » ne peut pas voir ce genre d’implant
Autre détail assez brutal pour le modèle de confiance des hardware wallets : un appareil ainsi modifié peut rester authentique.
Le système Genuine Check de Ledger vérifie cryptographiquement que le Secure Element présent dans la machine est bien un véritable composant Ledger. C’est très efficace contre une contrefaçon qui essaierait de reproduire entièrement l’appareil. Beaucoup moins contre quelqu’un qui conserve le vrai Ledger et lui ajoute simplement du matériel espion.
Ledger Donjon explique explicitement que le Genuine Check ne peut pas détecter certaines modifications physiques ajoutées autour d’un Secure Element authentique. Le fabricant l’indique également dans ses propres recommandations d’achat : l’attestation vérifie l’authenticité de la puce sécurisée, mais ne garantit pas toute l’histoire physique de l’appareil entre sa fabrication et votre salon.
Cette nuance était déjà documentée avant l’incident. Elle devient aujourd’hui beaucoup moins théorique.
Le bouton « appareil authentique » ne veut donc pas exactement dire « personne n’a jamais ouvert cette boîte, ajouté une antenne et refermé proprement le couvercle ».
Ce serait beaucoup écrire sur un bouton.
Tout commence avec CryptoBilis
Les premiers retraits de fonds suspects ont été signalés le 9 octobre. Ledger a alors ouvert une enquête et demandé à CryptoBilis d’interrompre la vente de ses appareils. Le fabricant a ensuite confirmé le 10 octobre avoir retrouvé un implant matériel non autorisé dans l’appareil d’un utilisateur affecté.
Pour l’instant, la position officielle de Ledger reste prudente : tous les cas de pertes qu’il a formellement confirmés sont associés à des appareils vendus par CryptoBilis. Ledger affirme également que ses infrastructures internes et ses canaux de vente directe n’ont pas été compromis. The Record détaille cette distinction entre l’attaque de la chaîne de distribution et les systèmes propres de Ledger.
C’est important, car « Ledger piraté » suggérerait une compromission des serveurs ou du firmware touchant potentiellement tous les appareils de la marque. Ce n’est pas ce qui est établi aujourd’hui.
Ce qui est établi est potentiellement plus cinématographique : quelqu’un a réussi à modifier physiquement du matériel avant qu’il n’arrive chez certains clients.
Une attaque de supply chain dans sa version littérale.
86, 93 ou 102 millions de dollars ? Pour l’instant, personne ne sait exactement
Les chiffres ont circulé très vite. Plusieurs équipes d’analyse blockchain ont relié les retraits coordonnés à des pertes se comptant en dizaines de millions de dollars. Selon les méthodes et la date du relevé, différentes publications évoquent environ 86 millions, 93 millions, voire plus de 100 millions de dollars.
Mais il faut placer ici un gros astérisque.
Ledger précise qu’il n’a pas confirmé le montant total des pertes ni le nombre définitif de victimes. L’entreprise demande donc de considérer les estimations publiées par les analystes blockchain comme ce qu’elles sont : des estimations externes.
Cette prudence n’est pas seulement juridique. La blockchain permet de suivre des mouvements de fonds, mais déterminer avec certitude quelles adresses correspondent à cette attaque précise, quels propriétaires utilisaient des appareils compromis et quels transferts ont éventuellement une autre origine demande davantage de travail.
Le chiffre exact peut attendre.
Même la borne basse est déjà suffisamment désagréable.
Et maintenant, des Ledger suspects apparaissent chez MediaMarkt
C’est ici que l’histoire devient beaucoup plus intéressante pour les Européens.
Un utilisateur se présentant sous le nom de Johannes affirme avoir découvert un implant dans un Ledger acheté dans un magasin MediaMarkt, puis avoir acheté et ouvert un second appareil provenant d’un autre point de vente et observé des modifications similaires. Les images publiées montrent notamment du câblage supplémentaire et un module qui ressemble au matériel décrit dans les appareils asiatiques.
À ce stade, Ledger n’a pas confirmé publiquement que ces appareils européens appartiennent à la même campagne que ceux de CryptoBilis, et aucune perte confirmée n’a été reliée par Ledger aux unités MediaMarkt. Cette distinction doit être conservée tant que l’analyse technique n’est pas terminée.
MediaMarktSaturn n’a cependant pas attendu la fin du feuilleton. Le groupe a confirmé ce mardi avoir retiré les produits Ledger de ses magasins et de ses plateformes en ligne pendant l’enquête. Un porte-parole a indiqué que le distributeur était en contact avec Ledger.
Ce retrait ne prouve évidemment pas que des centaines de magasins vendaient des appareils piégés. C’est une mesure de précaution particulièrement logique lorsqu’un produit censé protéger des économies entières pourrait contenir une carte 4G clandestine.
Pour une fois, « nous avons retiré le produit en attendant d’en savoir plus » paraît être une excellente stratégie commerciale.
Le problème n’est plus seulement « où acheter », mais « qui a touché l’objet »
Pendant longtemps, le conseil de base pour acheter un hardware wallet était relativement simple : passer par le constructeur ou un revendeur autorisé, ne jamais acheter une occasion douteuse et vérifier l’appareil au démarrage.
L’incident rappelle que le mot « autorisé » n’est pas un bouclier magique contre une attaque de chaîne logistique.
CryptoBilis était présenté comme un canal de distribution légitime. Les appareils suspects rapportés en Europe auraient eux aussi été achetés dans une grande enseigne physique. Cela ne signifie pas que tous les revendeurs sont devenus dangereux, mais plutôt que le modèle de menace ne s’arrête plus au site de phishing et au vendeur eBay créé mardi dernier.
Entre l’usine et le client se trouvent des transporteurs, entrepôts, distributeurs régionaux, boutiques, services de retour et parfois plusieurs intermédiaires. Une attaque matérielle réussie consiste précisément à trouver un endroit où intervenir dans cette chaîne.
C’est aussi ce qui rend cette affaire intéressante bien au-delà des cryptomonnaies. Les mêmes questions existent pour les clés de sécurité professionnelles, les appliances réseau, les ordinateurs manipulant des secrets industriels ou les équipements utilisés pour signer du code.
Nous faisons confiance au matériel parce qu’il se trouve physiquement devant nous.
Mais quelqu’un d’autre l’a nécessairement eu devant lui avant.
Vous avez acheté chez CryptoBilis ? Là, les recommandations sont très claires
Pour les clients concernés par le revendeur identifié, Ledger ne tourne pas autour du pot.
Si vous avez acheté un appareil chez CryptoBilis et que vous ne l’avez pas encore initialisé, Ledger recommande de ne pas effectuer la configuration et de contacter son support. Si vous avez déjà configuré un appareil concerné, la recommandation consiste à déplacer les fonds vers un nouveau wallet utilisant une nouvelle phrase de récupération.
Le mot « nouvelle » est essentiel. Restaurer les 24 mêmes mots sur un appareil propre ne résout absolument rien si l’attaquant les possède déjà. La phrase elle-même doit être considérée comme compromise.
Pour les appareils achetés ailleurs, Ledger n’affirme pas aujourd’hui qu’ils sont compromis. La société propose cependant un guide officiel permettant de vérifier physiquement l’intégrité de ses appareils et rappelle que l’achat direct ou auprès de canaux reconnus réduit les risques.
Et non, avant que quelqu’un sorte déjà son tournevis de précision : démonter soi-même un produit contenant potentiellement ses secrets n’est pas forcément la première étape recommandée à tout le monde. En cas de doute sérieux sur la provenance, mieux vaut commencer par sécuriser les actifs puis contacter le fabricant.
La chirurgie électronique peut attendre.
Un hardware wallet n’est pas réellement « hors ligne »
L’incident casse surtout une représentation mentale confortable.
Nous parlons volontiers de « cold wallet » ou de stockage hors ligne comme si l’appareil vivait dans une dimension séparée d’Internet. Mais un hardware wallet doit afficher des informations, dialoguer avec un ordinateur ou un smartphone et recevoir une alimentation. Cette surface matérielle peut être exploitée même si la puce contenant les clés privées reste intacte.
Dans le cas étudié, l’implant possédait en plus sa propre connexion cellulaire.
Voilà qui règle élégamment le problème du firewall domestique.
L’appareil malveillant n’a pas besoin d’utiliser votre Wi-Fi, votre ordinateur ou votre téléphone pour transmettre quoi que ce soit : l’eSIM et le modem LTE constituent leur propre chemin de sortie. Selon les analyses indépendantes de dispositifs récupérés, certains implants incluaient un microcontrôleur, une eSIM miniature et un module cellulaire dissimulés à l’intérieur de la coque.
On pourrait presque admirer l’ingénierie si son but n’était pas de vider des comptes.
C’est précisément le type d’attaque que le logiciel déteste
Le monde de la sécurité moderne repose énormément sur la vérification logicielle : signature numérique, attestation, Secure Boot, firmware signé, chiffrement, authentification cryptographique.
Tout cela reste indispensable.
Mais aucune signature numérique ne peut affirmer qu’un être humain n’a pas soudé un second circuit imprimé derrière votre écran après la sortie d’usine.
Cette attaque exploite donc un angle mort vieux comme l’informatique : le matériel possède une réalité physique que le logiciel ne voit pas toujours.
Nous avons passé plusieurs décennies à apprendre aux utilisateurs à ne pas ouvrir les pièces jointes inconnues. Il va falloir ajouter une nouvelle variante au manuel : parfois, c’est la pièce jointe qui se trouve réellement soudée dans l’appareil.
Pour Ledger, l’affaire tombe particulièrement mal
Ledger est une entreprise française dont la proposition repose presque entièrement sur un mot : confiance. Le constructeur ne peut donc pas simplement expliquer que sa puce sécurisée a parfaitement fonctionné — même si techniquement, c'est vrai.
Le client ne fait pas la différence entre « ma clé privée n’a jamais quitté le Secure Element » et « quelqu’un a récupéré ma phrase de récupération avant de voler mes fonds ».
Son compte affiche zéro dans les deux cas.
La bonne nouvelle pour Ledger est que l’attaque confirmée n’est pas une compromission générale du firmware ou des infrastructures centrales. La mauvaise est qu’une attaque de supply chain oblige à répondre à une question beaucoup plus inconfortable : comment garantir qu’un produit n’a pas été physiquement modifié entre le moment où il quitte l’usine et celui où il est ouvert par son propriétaire ?
Le retrait temporaire des appareils par MediaMarktSaturn montre déjà que cette question dépasse CryptoBilis.
Le vrai enseignement : votre racine de confiance a, elle aussi, une chaîne logistique
C’est probablement la leçon la plus intéressante de toute cette histoire.
Un hardware wallet est généralement considéré comme la racine de confiance : la petite boîte sur laquelle tout le reste peut être compromis sans que vos clés le soient.
Mais cette racine ne pousse pas directement dans votre bureau.
Quelqu’un la fabrique, la transporte, la stocke, la vend. Et parfois, manifestement, quelqu’un lui ajoute une eSIM.
À l’heure actuelle, rien ne permet d’affirmer que les utilisateurs Ledger dans leur ensemble sont exposés. Les pertes officiellement reconnues par le constructeur restent associées au canal CryptoBilis, ses ventes directes sont présentées comme non affectées, et les signalements européens font toujours l’objet de vérifications.
Mais l’attaque mérite largement l’attention parce qu’elle démontre un scénario que beaucoup considéraient surtout comme réservé aux laboratoires, aux services de renseignement ou aux conférences de sécurité.
Une interception matérielle sophistiquée est apparemment devenue suffisamment rentable pour être utilisée contre des produits vendus au grand public.
Et après avoir passé des années à répéter « ne donnez jamais vos 24 mots à personne », il va peut-être falloir ajouter : « vérifiez également que personne n’a installé un petit téléphone à l’intérieur de l’appareil qui vous les affiche. »
Sources & références
- Ledger Donjon — sécurité et authenticité des appareils
- The Record / Recorded Future News — Ledger hardware implant
- BleepingComputer — Ledger confirms spy chip implant
- CoinDesk — Ledger says spy chip transmitted wallet keys
- MediaMarktSaturn / Cointelegraph
- Ledger Support — vérifier l’intégrité d’un appareil
- The Verge — Ledger wallet tampering suspected
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.