
À la une
Double Counter piraté : jusqu’à 28 millions de comptes Discord considérés comme exposés
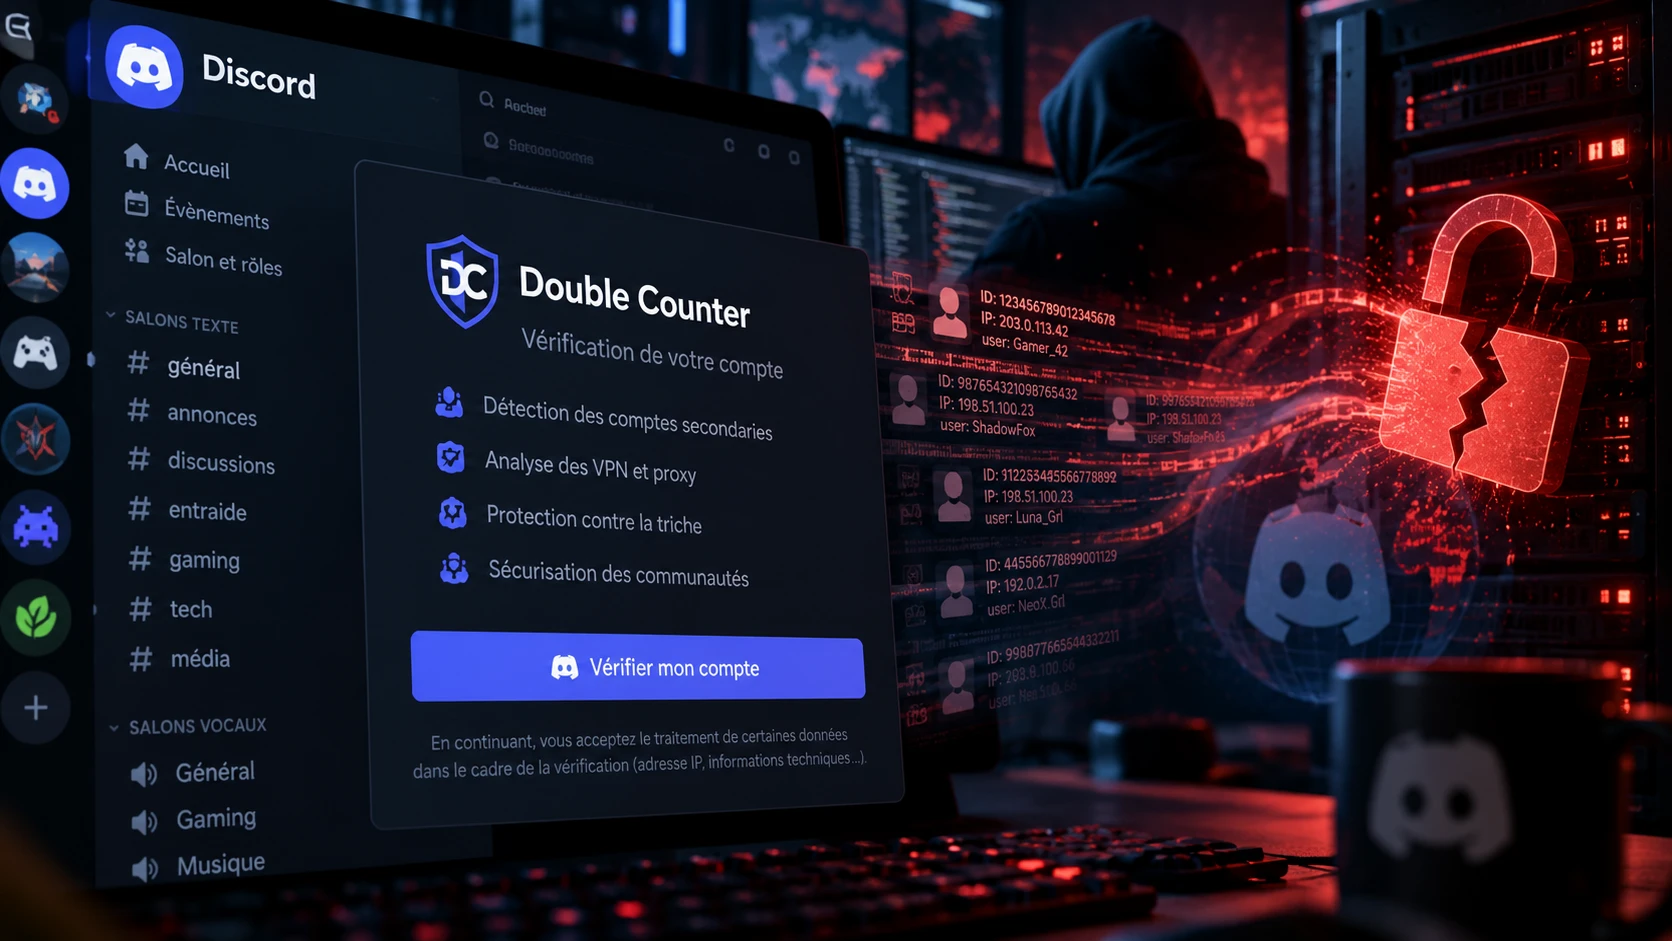
Le bot Double Counter est utilisé par des centaines de milliers de communautés Discord pour repérer les comptes secondaires, les VPN et les tentatives de contournement de bannissement. Problème : le service chargé de surveiller les autres s’est lui-même fait surveiller d’un peu trop près. Un attaquant est entré par un ancien serveur oublié, a récupéré des accès au cloud, pris momentanément le contrôle du bot et copié environ 12 Go de données. Double Counter considère désormais comme potentiellement exposées les informations liées à quelque 28 millions de comptes. Une affaire qui pose surtout une question gênante : combien de données personnelles sommes-nous prêts à confier à un simple bot pour entrer sur un serveur Discord ?
Non, Discord lui-même n’a pas été piraté
Commençons par le point qui évitera quelques titres catastrophistes : ce n’est pas l’infrastructure de Discord qui a été compromise.
L’incident concerne Double Counter, un service tiers édité par la société française Tellter SAS et utilisé comme système de vérification sur plus de 600 000 communautés Discord.
Son rôle est assez simple : lorsqu’un nouvel utilisateur rejoint un serveur protégé, Double Counter cherche notamment à déterminer s’il utilise un compte secondaire, un VPN ou certains moyens permettant de contourner une interdiction.
Pour cela, le service ne se contente évidemment pas de demander poliment « vous n’auriez pas déjà été banni ici, par hasard ? ».
Selon la politique de confidentialité de Double Counter, le système traite notamment l’identifiant Discord, le nom d’utilisateur, l’adresse IP et certaines données techniques du navigateur. Ces informations servent ensuite à établir des correspondances entre comptes et à repérer les comportements jugés suspects.
Ce fonctionnement est justement ce qui donne une ampleur particulière à l’incident.
Un bot de sondage compromis peut révéler vos réponses à « pizza ou kebab ? ».
Un bot dont le métier consiste à construire des liens entre identités, connexions réseau et comptes secondaires est légèrement plus embêtant.
Tout est parti d’un vieux serveur qui ne servait plus
L’histoire pourrait servir de cas pratique dans un cours intitulé « Pourquoi il faut vraiment éteindre les vieilles machines ».
D’après le rapport d’incident officiel publié par Double Counter, l’attaquant a commencé par s’intéresser à un ancien serveur OVH provenant de la précédente infrastructure du service.
Ce serveur n’était plus censé participer au fonctionnement opérationnel de Double Counter.
Mais il était toujours allumé.
Et surtout, un outil d’analyse Metabase auto-hébergé restait accessible depuis Internet. Une vulnérabilité dans cet outil aurait permis à l’attaquant de forger une session administrateur puis d’accéder à la machine et aux identifiants qui y étaient encore stockés.
Ce qui nous amène à la grande tradition informatique du « serveur temporaire installé il y a trois ans et que personne n’ose toucher parce que Michel est parti depuis ».
La machine contenait notamment une clé de compte de service disposant de droits administrateur dans le cloud ainsi qu’une session en ligne de commande appartenant à un administrateur.
À partir de là, l’attaquant disposait d’un joli trousseau de clés.
Six heures dans le cloud et 12 Go qui partent avec
L’activité malveillante dans l’infrastructure cloud a duré 5 heures et 51 minutes, entre 12 h 03 et 17 h 54 UTC le 4 octobre.
L’attaquant est notamment parvenu à entrer dans un conteneur exécutant Double Counter et à récupérer le token Discord du bot.
Ce token permettait littéralement d’agir en tant que Double Counter sur Discord.
Selon la chronologie extrêmement détaillée publiée par Tellter, le pirate l’a utilisé pour attribuer des droits administrateur à son propre compte sur le serveur de support du service et diffuser des invitations vers son propre serveur dans environ 50 grandes communautés utilisant Double Counter.
Les équipes ont réinitialisé le token.
Deux minutes après son remplacement, l’attaquant avait déjà récupéré le nouveau.
Ambiance.
L’intrus a ensuite modifié le mot de passe administrateur de la base, supprimé certaines sauvegardes qu’il avait créées et commencé à copier plusieurs tables.
Double Counter estime qu’environ 12 Go de données ont effectivement quitté l’infrastructure entre 15 h 09 et 15 h 34 avant l’interruption de la session.
Alors, 28 millions de comptes ont-ils vraiment fuité ?
C’est ici qu’il faut être précis.
Le tableau officiel des données concernées indique environ 28 millions d’identifiants Discord et noms d’utilisateur. Ils ont été partiellement copiés, mais Double Counter considère par précaution l’ensemble concerné comme exposé.
Même situation pour environ 27 millions d’enregistrements contenant des adresses IP et une géolocalisation approximative : pays, région, ville, code postal et fournisseur d’accès.
Mais cela ne signifie pas que 27 millions d’adresses IP ont toutes été téléchargées.
Une première table d’environ 5,4 millions de lignes a été copiée intégralement. Pour une seconde table de 21,7 millions d’enregistrements, Double Counter estime qu’environ 20 % seulement avaient été transférés lorsque la connexion de l’attaquant a été coupée.
Comme l’entreprise n’est pas capable de savoir précisément quelles lignes sont parties, elle traite l’ensemble de cette table comme potentiellement compromis.
C’est une nuance importante.
« 27 millions d’enregistrements considérés exposés » n’est pas équivalent à « 27 millions d’adresses IP publiées sur Internet ».
Un million d’adresses mail, en revanche, auraient bien été copiées
Le cas des adresses mail est plus direct.
Double Counter indique qu’environ un million d’adresses électroniques dédupliquées provenant notamment des utilisateurs de Doogle, du tableau de bord Double Counter et de contacts clients ou publicitaires ont été copiées.
Have I Been Pwned a depuis ajouté l’incident à sa base de données consacrée aux fuites.
HIBP indique avoir retrouvé dans le corpus rendu public environ 274 900 adresses mail uniques, associées notamment à des noms d’utilisateur Discord. Un petit nombre d’enregistrements concernant des abonnés comporteraient également des noms, pays et codes postaux.
Les deux chiffres ne se contredisent pas nécessairement.
Le premier correspond à ce que Double Counter estime avoir été copié depuis son infrastructure.
Le second correspond au corpus que Have I Been Pwned a pu observer et indexer publiquement.
Ce qui a été volé n’est pas forcément identique à ce qui a déjà été diffusé.
Voilà pourquoi annoncer simplement « 28 millions de comptes Discord leakés » sans autre explication fait un excellent titre TikTok, mais une assez mauvaise analyse.
Les mots de passe Discord ne sont pas concernés
Autre point important : Double Counter ne possède pas les mots de passe Discord des utilisateurs.
L’entreprise indique explicitement que les mots de passe Discord ne faisaient pas partie des données concernées, puisqu’elle ne les reçoit tout simplement jamais.
Les numéros complets de cartes bancaires ne se trouvaient pas non plus dans la base compromise : ils sont conservés par le prestataire de paiement.
L’attaquant a néanmoins trouvé une clé Stripe concernant un autre produit de Tellter baptisé Atis et l’a utilisée pour effectuer 7 316 dollars de transactions frauduleuses, essentiellement avec une carte de l’entreprise. Deux petites opérations concernant deux clients ont également été effectuées puis remboursées.
C’est donc sérieux, mais nous ne sommes pas face à une fuite de mots de passe Discord ou de millions de cartes bancaires.
La précision a son importance quand Internet commence à faire chauffer le bouton Partager.
Mais pourquoi un bot Discord connaît-il mon adresse IP ?
Voilà probablement la question la plus intéressante de toute cette histoire.
Double Counter est précisément conçu pour repérer les comptes alternatifs.
Si JeanMichelDu42 est banni d’un serveur puis revient cinq minutes plus tard avec un compte intitulé JeanMichelDu43, comparer uniquement les noms d’utilisateur ne sert pas à grand-chose.
Double Counter s’appuie donc notamment sur les adresses IP, les informations de navigateur, les cookies et différentes données algorithmiques pour rechercher des correspondances entre comptes.
La documentation consacrée à la détection des alts explique clairement que des IP partagées et d’autres signaux peuvent participer à l’établissement de ces associations.
Sur le plan fonctionnel, le raisonnement se comprend.
Mais la conséquence est évidente : pour offrir cette capacité de détection, il faut centraliser suffisamment de données pour qu’elles deviennent elles-mêmes particulièrement intéressantes.
Le site de Double Counter revendique aujourd’hui plus de 600 000 communautés protégées et plus de 100 millions de vérifications réalisées au fil du temps.
Plus l’outil fonctionne bien et plus il est adopté, plus la base permettant de repérer les comptes devient puissante.
Et plus elle devient tentante pour un attaquant.
C’est le joli paradoxe de la cybersécurité : construire une énorme base destinée à empêcher les abus crée parfois une énorme base qu’il faut empêcher d’être volée.
Le vrai problème est la confiance accordée aux bots tiers
Discord repose énormément sur son écosystème de bots.
Modération, musique, statistiques, attribution de rôles, tickets de support, anti-spam, vérification… pour beaucoup de gros serveurs, ces applications sont pratiquement devenues une partie de l’infrastructure.
Double Counter apparaît d’ailleurs toujours dans le catalogue d’applications de sécurité de Discord.
Mais installer un bot n’est pas seulement ajouter une fonctionnalité rigolote.
On lui accorde parfois des permissions importantes.
On dépend de son infrastructure.
Et, dans certains cas, on demande à chaque nouveau membre de passer par un service externe qui collecte des données permettant d’établir une identité technique.
L’incident Double Counter rappelle donc une règle assez élémentaire : la sécurité d’un serveur Discord ne s’arrête pas à Discord.
Elle dépend aussi de tous les services auxquels ses administrateurs ont délégué une partie de cette sécurité.
C’est l’équivalent numérique de mettre trois serrures sur sa porte puis de confier un double des clés à vingt entreprises différentes.
À un moment, il faut aussi regarder comment sont rangés les doubles.
L’ironie du « privacy-first »
Le contraste est particulièrement savoureux parce que Double Counter se présente lui-même comme un service respectueux de la vie privée.
Sa documentation insiste sur le chiffrement des données, l’absence de vente des informations personnelles et la possibilité de demander leur suppression.
Cela ne signifie évidemment pas que ces engagements étaient faux.
Une entreprise peut avoir une politique de confidentialité plutôt correcte et malgré tout subir une compromission.
Mais l’incident montre la différence entre minimiser l’usage d’une donnée et ne pas la posséder du tout.
Une adresse IP parfaitement chiffrée, stockée pour une bonne raison et jamais vendue reste une adresse IP qu’il faut protéger.
Et lorsqu’un ancien serveur contient encore les identifiants permettant de remonter jusque dans le cloud, tous les paragraphes « Privacy First » du monde deviennent soudain un peu moins rassurants.
Si vous avez utilisé Double Counter, faut-il changer votre mot de passe ?
Selon les recommandations officielles du service : non, pas à cause de cet incident.
Le rapport destiné aux utilisateurs concernés précise qu’aucun changement n’est nécessaire sur le compte Discord lui-même, puisque Double Counter ne disposait pas du mot de passe.
En revanche, les utilisateurs dont l’adresse mail était présente dans les services concernés doivent être particulièrement attentifs au phishing.
Une combinaison associant adresse mail, nom d’utilisateur Discord et certaines informations contextuelles facilite la fabrication de messages crédibles.
Un faux mail du genre « votre compte Discord est compromis, reconnectez-vous ici » devient forcément plus convaincant lorsque l’expéditeur connaît déjà votre pseudo.
Pour les administrateurs de serveurs, Double Counter recommande également de supprimer les éventuelles invitations diffusées par le bot le 4 octobre entre 12 h et 16 h 30 UTC et de consulter les journaux d’audit.
Le service permet par ailleurs de demander la suppression des données personnelles associées à un identifiant Discord via sa commande /privacy.
Le vieux serveur oublié, éternel boss final de l’informatique
Il y a finalement quelque chose de presque banal derrière cette fuite massive.
Pas de super-ordinateur quantique.
Pas d’IA autonome ayant décidé de déclarer la guerre aux modérateurs Discord.
Pas de clé USB abandonnée dans un parking avec « mots de passe secrets » écrit au marqueur dessus.
Juste un ancien serveur.
Un outil d’analyse toujours accessible.
Des identifiants encore présents dessus.
Et des permissions suffisamment importantes pour permettre de remonter jusqu’à l’environnement réellement utilisé en production.
C’est presque frustrant.
Double Counter affirme avoir depuis fermé la base concernée à Internet, supprimé le compte de service trop permissif, déplacé plusieurs secrets dans un coffre dédié, remplacé les identifiants exposés et audité quatorze projets cloud sans trouver de mécanisme de persistance laissé par l’attaquant. L’entreprise a également indiqué avoir informé la CNIL le 5 octobre.
Le service est de nouveau opérationnel.
L’histoire, elle, risque de rester comme un excellent exemple de l’un des grands problèmes du Web moderne.
On ajoute des couches de sécurité pour nous protéger.
Ces couches ont besoin de données pour fonctionner.
Les données s’accumulent.
Puis il faut ajouter encore une couche de sécurité pour protéger la couche de sécurité.
Et tôt ou tard, quelqu’un découvre le serveur que tout le monde avait oublié derrière une armoire virtuelle.
La prochaine fois qu’un bot Discord vous demandera de cliquer sur « Verify », la vraie question ne sera donc peut-être plus seulement :
« Est-ce que je suis un robot ? »
Mais plutôt :
« Au fait, vous allez faire quoi de mon IP pendant les deux prochaines années ? »
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.