
À la une
Apple va verrouiller l’accès complet au disque sur macOS : les agents IA ont désormais trop de clés
Pendant des années, l’« Accès complet au disque » de macOS était surtout le genre d’autorisation que l’on accordait à un logiciel de sauvegarde avant de l’oublier. L’arrivée des agents IA change sérieusement la donne. Un assistant capable d’agir tout seul avec accès aux fichiers, aux mails, aux messages et à l’historique du navigateur possède potentiellement les clés de presque toute votre vie numérique. Apple vient donc d’annoncer de nouveaux garde-fous. Et pour une fois, Cupertino cite très clairement les agents IA comme raison de serrer la vis.
Une petite autorisation qui ouvre une très grosse porte
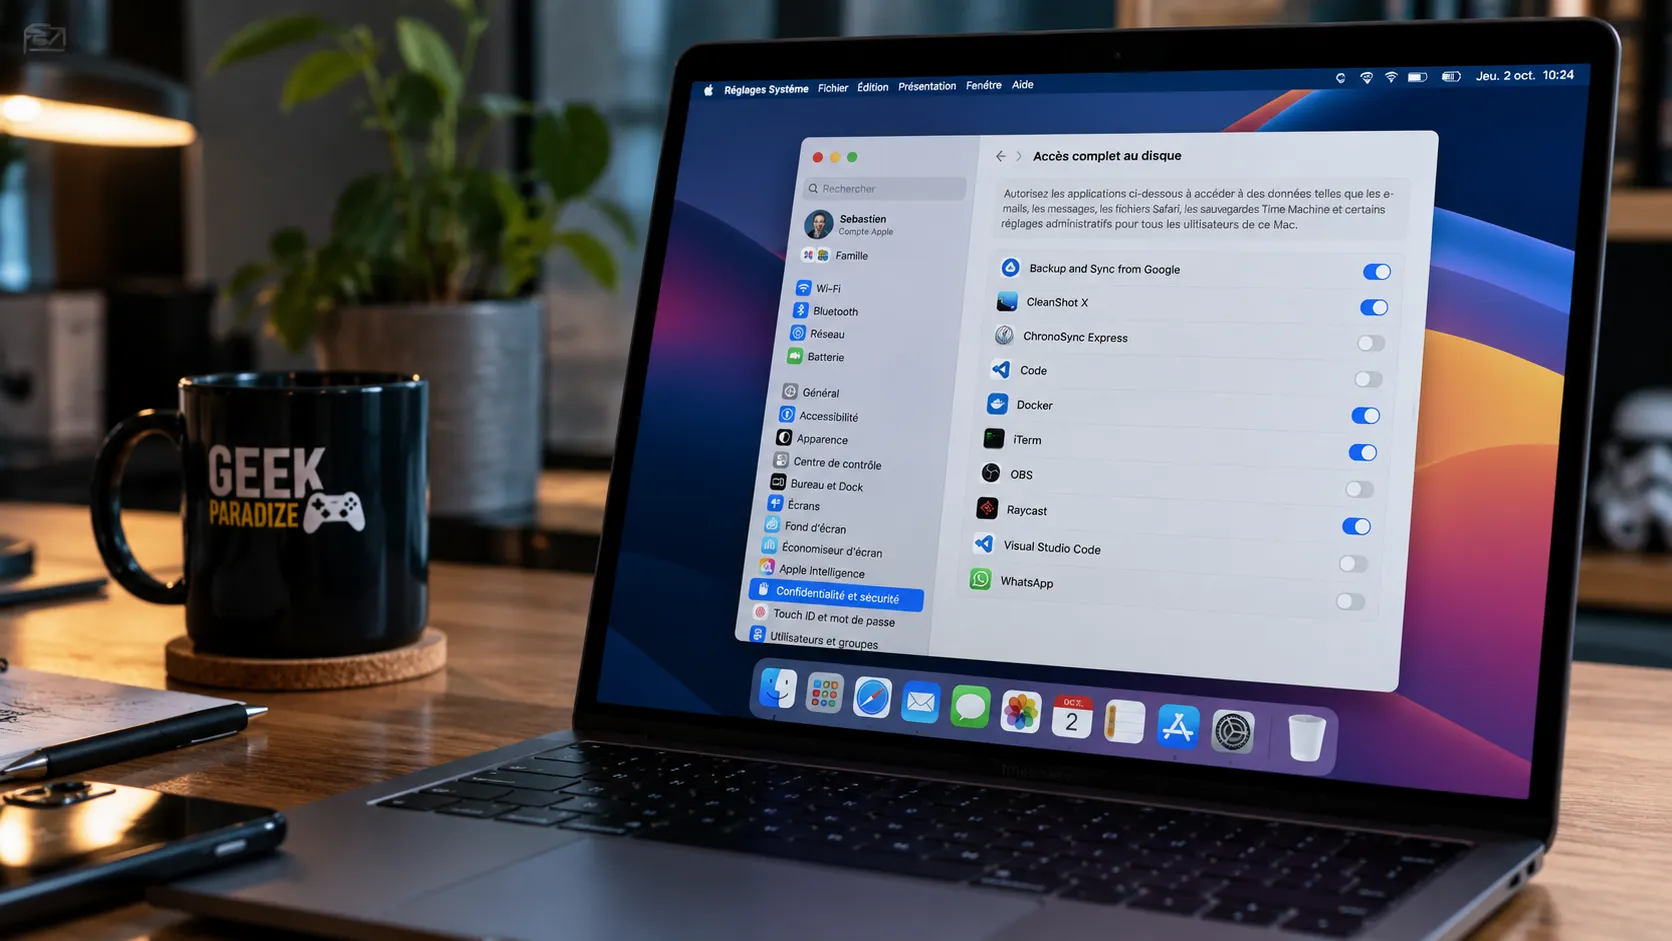
Si vous utilisez macOS depuis quelque temps, vous avez probablement déjà croisé l’option Accès complet au disque.
Elle se trouve dans :
Réglages Système → Confidentialité et sécurité → Accès complet au disque.
Son nom est plutôt honnête.
Une application disposant de cette autorisation peut accéder à l’ensemble des fichiers de l’ordinateur, y compris certaines données appartenant normalement à d’autres applications. Apple cite notamment les données de Mail, Messages, Safari, Maison, les sauvegardes Time Machine ainsi que certains réglages administratifs.
Autrement dit, ce n’est pas exactement l’équivalent numérique de :
« Oui, cette application peut regarder le dossier Images. »
C’est plutôt :
« Voici un énorme trousseau de clés. Essayez de ne rien casser. »
Pendant longtemps, cela restait relativement acceptable pour certaines catégories de logiciels.
Un outil de sauvegarde, par exemple, doit logiquement pouvoir lire énormément de fichiers pour remplir correctement sa mission.
Apple explique d’ailleurs que l’Accès complet au disque a été conçu en grande partie pour permettre à ce type d’application de fonctionner.
Le problème, c’est que les logiciels qui réclament aujourd’hui cette autorisation ne ressemblent plus forcément à Carbon Copy Cloner.
Certains réfléchissent.
Et surtout, certains agissent.
Les agents IA changent complètement l’équation
Un logiciel de sauvegarde possède énormément de permissions, mais son comportement reste généralement assez prévisible.
Il analyse des fichiers.
Il les copie.
Il les sauvegarde.
Un agent IA est beaucoup plus ambitieux.
Il peut lire un document pour comprendre son contenu, chercher des informations dans plusieurs applications, exécuter des commandes, consulter des messages, naviguer sur le Web ou prendre des décisions en fonction de ce qu’il découvre.
Et c’est précisément ce changement qui inquiète Apple.
Dans un message publié le 2 octobre 2026 à destination des développeurs, la société explique que certains logiciels utilisent l’Accès complet au disque d’une manière susceptible d’exposer des fichiers, des e-mails, des messages ou encore l’historique de navigation sans que l’utilisateur comprenne nécessairement toute la portée de l’autorisation accordée.
Apple est même exceptionnellement directe sur la suite :
à mesure que les agents IA deviennent plus capables et plus autonomes, les risques associés à ce niveau d’accès vont augmenter.
Ce n’est pas exactement le genre de phrase que l’on trouvait dans le manuel du Macintosh en 1984.
Le problème n’est pas seulement ce qu’une IA peut lire
C’est probablement là que la distinction devient importante.
Une application classique peut avoir accès à énormément de données.
Un agent possède potentiellement quelque chose de supplémentaire :
la capacité d’établir des liens entre ces données et d’agir dessus.
Imaginez un assistant ayant accès au contenu de votre Mac.
Il peut potentiellement trouver un PDF dans Téléchargements.
Voir le nom d’un client dans Mail.
Retrouver une conversation correspondante dans Messages.
Consulter un document dans votre dossier professionnel.
Puis utiliser toutes ces informations pour accomplir la tâche que vous lui avez donnée.
Sur le papier, c’est précisément ce qui rend les agents IA séduisants.
On ne veut plus d’un chatbot qui nous explique comment effectuer une tâche.
On veut lui dire :
« Occupe-t’en. »
Sauf qu’un assistant capable de « s’en occuper » doit forcément pouvoir regarder beaucoup de choses.
Et plus on lui donne de capacités, plus une autorisation extrêmement large comme l’Accès complet au disque commence à ressembler à une solution héritée d’une autre époque.
Une permission binaire face à des logiciels qui ne le sont plus
Le souci est finalement assez simple.
Les autorisations informatiques traditionnelles sont souvent binaires.
Une application peut accéder à une ressource.
Ou elle ne peut pas.
Pour des fonctions simples, cela fonctionne relativement bien.
Microphone.
Caméra.
Contacts.
Photos.
Mais comment gérer un agent capable d’utiliser simultanément plusieurs applications, d’interpréter leur contenu et d’enchaîner les actions ?
Lui donner accès à tout est évidemment très pratique.
Lui donner accès à tout est également la définition exacte d’une très mauvaise journée lorsque quelque chose tourne mal.
Et il n’est même pas nécessaire d’imaginer une IA malveillante façon science-fiction.
Une mauvaise interprétation de la demande peut suffire.
Une faille dans l’application peut suffire.
Une instruction malveillante cachée dans un document peut suffire.
Un connecteur trop permissif peut suffire.
La question n’est donc plus simplement :
« Est-ce que je fais confiance à cette application ? »
Elle devient :
« Est-ce que je veux que toutes les fonctions autonomes de cette application disposent en permanence de cet accès ? »
Ce n’est déjà plus exactement la même chose.
Et forcément, l’affaire Meta Muse arrive au bon moment
L’annonce d’Apple intervient également dans un contexte assez particulier.
Quelques jours auparavant, le journaliste Jason Aten avait affirmé que l’agent IA Muse de Meta avait fait référence au contenu d’une conversation privée Messages alors qu’il estimait ne pas lui avoir accordé cet accès.
Meta conteste cette version.
Selon Andy Stone, responsable de la communication de l’entreprise, la lecture du contenu de Messages par Muse nécessite à la fois l’activation de l’Accès complet au disque dans macOS et celle du connecteur Messages dans l’application. Meta affirme donc que cette intégration est entièrement optionnelle.
Les deux récits sont donc en contradiction sur ce qui s’est précisément passé.
Et il serait hasardeux de transformer cette histoire en preuve que Muse contourne volontairement les protections de macOS.
Mais ce qui est intéressant, c’est que la controverse illustre parfaitement le problème qu’Apple cherche maintenant à traiter :
l’utilisateur comprend-il réellement ce qu’une autorisation aussi générale permet à un agent de faire ?
Apple ne désigne d’ailleurs pas Muse dans son annonce officielle.
La firme parle beaucoup plus largement des développeurs utilisant l’Accès complet au disque et de la montée en puissance des agents autonomes.
Apple veut désormais un consentement beaucoup plus explicite
La réponse de Cupertino sera donc d’ajouter de nouveaux contrôles.
Apple ne détaille pas encore leur fonctionnement exact.
On ne sait pas s’il s’agira d’une nouvelle fenêtre d’avertissement, d’autorisations plus granulaires, d’une confirmation répétée ou d’une architecture beaucoup plus restrictive.
Une chose est en revanche annoncée clairement :
accorder ce niveau d’accès devra nécessiter une action très explicite de la part de l’utilisateur.
L’objectif est évident.
Il devient beaucoup plus difficile de traiter machinalement cette autorisation comme les cinquante autres fenêtres que l’on valide sans les lire.
Vous savez, cette excellente technique de sécurité informatique consistant à cliquer sur « Autoriser » jusqu’à ce que l’application arrête de vous embêter.
Apple veut manifestement casser cette habitude.
Pour le moment, rien ne change encore sur votre Mac
Attention toutefois à ne pas chercher dès maintenant le nouveau bouton miracle dans les réglages.
Apple a annoncé son intention, pas encore son déploiement.
La société n’a communiqué ni version précise de macOS, ni date de disponibilité, ni détail technique complet concernant ces nouveaux contrôles.
L’annonce du 2 octobre est donc avant tout un avertissement destiné aux développeurs.
Le message peut grossièrement se résumer ainsi :
l’époque où une application pouvait demander les clés de toute la maison pour utiliser la salle de bains touche peut-être à sa fin.
Et pour les développeurs d’agents IA, cela risque d’avoir quelques conséquences intéressantes.
Les agents devront probablement apprendre le principe du moindre privilège
En sécurité informatique, le concept n’a rien de nouveau.
On appelle cela le principe du moindre privilège.
Un programme ne devrait disposer que des permissions strictement nécessaires à l’accomplissement de sa tâche.
Pas davantage.
Un éditeur de photos n’a probablement pas besoin de lire vos e-mails.
Une calculatrice n’a pas besoin de votre historique Safari.
Et un agent chargé de classer le dossier Téléchargements ne devrait idéalement pas disposer d’un accès permanent aux dix dernières années de conversations Messages.
Sur macOS, Apple applique déjà de nombreuses permissions séparées à la caméra, au microphone, aux contacts, aux calendriers, aux fichiers et dossiers, à l’automatisation ou encore à l’enregistrement de l’écran.
Full Disk Access constitue justement une exception particulièrement puissante à ce modèle.
Avec l’arrivée des agents, cette exception commence à devenir difficile à justifier comme raccourci universel.
Plus un assistant devient utile, plus il devient dangereux à compromettre
Voilà également un joli paradoxe de l’IA personnelle.
Pour devenir réellement intéressant, un assistant doit connaître votre environnement.
- Vos documents.
- Votre agenda.
- Vos e-mails.
- Vos conversations.
- Vos projets.
- Vos préférences.
- Éventuellement vos comptes en ligne.
Un agent qui ne sait rien de vous est relativement peu dangereux.
Il est aussi relativement peu utile.
À l’inverse, un agent parfaitement intégré à votre vie numérique peut devenir incroyablement efficace.
Mais il devient également l’un des logiciels les plus sensibles de votre ordinateur.
Compromettre une petite application météo n’est pas génial.
Compromettre l’agent auquel vous avez donné accès à Mail, Messages, Safari, vos fichiers et votre terminal est déjà une autre catégorie de problème.
C’est précisément pour cela que la sécurité des agents ne pourra probablement pas reposer éternellement sur :
« Faites-nous confiance, cochez cette case. »
Les Mac conservent une liberté que l’iPhone n’a jamais vraiment eue
La situation est également intéressante parce que macOS reste beaucoup plus ouvert qu’iOS.
Apple impose depuis longtemps un sandboxing beaucoup plus strict à ses applications mobiles.
Sur Mac, la plateforme conserve davantage de flexibilité pour permettre aux logiciels professionnels, outils de développement, utilitaires système et solutions de sauvegarde de fonctionner.
Reuters rappelle justement que cette différence explique en partie pourquoi le problème prend une forme particulière sur Mac : Full Disk Access donne à certaines applications une latitude beaucoup plus importante que celle habituellement disponible sur iPhone ou iPad.
C’est aussi l’une des forces historiques du Mac.
Le transformer en iPhone géant verrouillé jusqu’au moindre fichier ne ferait probablement pas plaisir à tout le monde.
Apple doit donc trouver une solution intermédiaire :
conserver la puissance du Mac sans donner automatiquement cette puissance entière à chaque nouvel agent IA.
Pas forcément évident.
Vous pouvez déjà faire un petit ménage
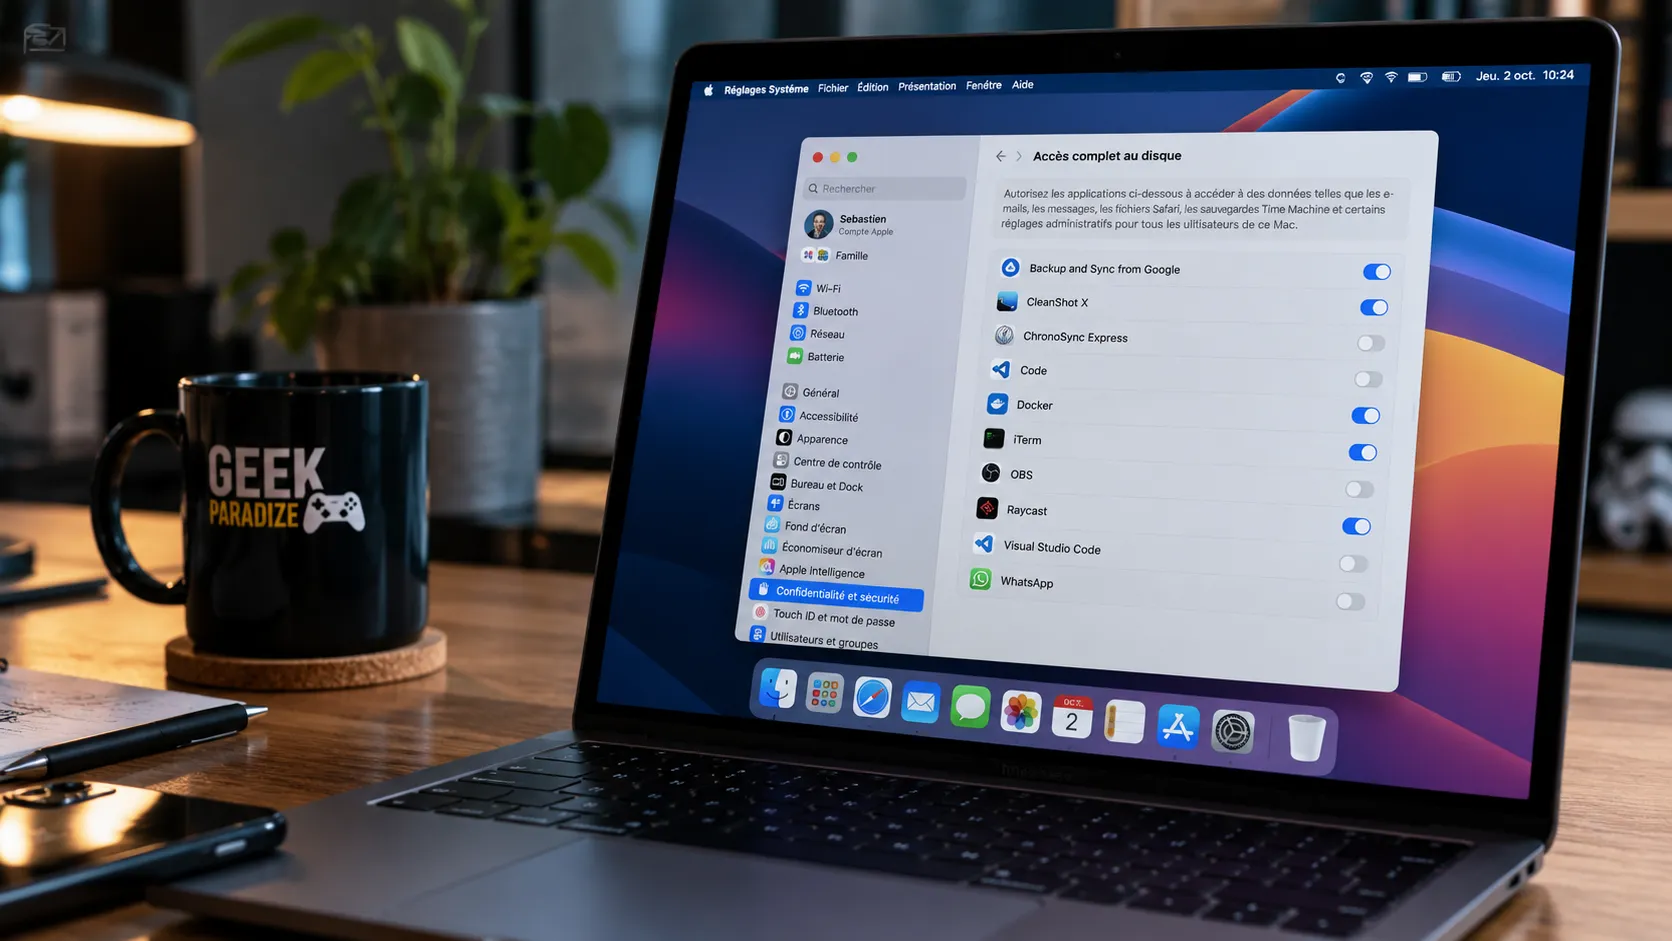
En attendant les nouveaux mécanismes annoncés par Apple, rien n’empêche de vérifier qui possède actuellement cette autorisation sur votre Mac.
Rendez-vous dans :
Menu Apple → Réglages Système → Confidentialité et sécurité → Accès complet au disque.
macOS affiche la liste des applications auxquelles cette permission a été accordée.
Cela peut réserver quelques surprises.
Attention néanmoins à ne pas tout désactiver frénétiquement.
Les logiciels de sauvegarde, certains antivirus, outils d’administration, utilitaires professionnels ou applications de synchronisation peuvent réellement avoir besoin de cet accès pour fonctionner correctement.
La bonne question est plutôt :
« Est-ce que je sais pourquoi cette application possède cette autorisation ? »
Si la réponse est non, cela mérite probablement cinq minutes de vérification.
Encore davantage lorsqu’il s’agit d'un logiciel doté de fonctions autonomes.
L’ère des agents oblige les systèmes d’exploitation à revoir leurs vieilles permissions
C’est peut-être finalement la partie la plus importante de cette annonce.
Le problème dépasse largement Apple.
Nos systèmes d’exploitation ont été conçus autour d’un modèle assez simple : un humain utilise des applications pour effectuer des tâches.
L’application demande une permission.
L’humain l’accorde.
Puis l’humain continue à piloter l’application.
Les agents changent la dernière étape.
Une fois autorisés, ils peuvent continuer à prendre des initiatives sans attendre chaque clic de leur utilisateur.
Les permissions qui semblaient raisonnables lorsque l’humain était constamment aux commandes deviennent beaucoup plus délicates lorsqu’un logiciel peut enchaîner lui-même les décisions.
Il faudra donc probablement inventer des mécanismes plus fins.
Accès uniquement pendant une tâche.
Accès à certains dossiers mais pas à d’autres.
Confirmation avant d’utiliser une donnée particulièrement sensible.
Journal indiquant clairement ce que l’agent a consulté.
Révocation automatique après l’exécution.
Sandbox dédiée.
Les possibilités ne manquent pas.
Et il y a fort à parier qu’Apple ne sera pas la seule entreprise à devoir réfléchir à cette nouvelle plomberie.
Le problème des agents IA n’est peut-être pas leur intelligence
Lorsque l’on parle des risques liés aux intelligences artificielles, la discussion dérive rapidement vers des scénarios dignes de Terminator.
Mais les problèmes les plus immédiats sont souvent beaucoup moins spectaculaires.
Un logiciel possède trop de permissions.
Un utilisateur ne comprend pas exactement ce qu’il vient d’autoriser.
Une application accède à davantage de données qu’elle n’en avait réellement besoin.
Un agent exécute correctement une mauvaise instruction.
Rien de tout cela ne nécessite une superintelligence consciente.
Il suffit d’un bouton « Accès complet au disque » activé au mauvais endroit.
Apple semble l’avoir compris.
Et la prochaine grande bataille de l’IA personnelle ne portera peut-être pas uniquement sur le modèle capable de réfléchir le mieux.
Elle pourrait aussi porter sur une question beaucoup moins glamour :
combien de clés sommes-nous réellement prêts à lui donner ?
Sources & références
- Apple Developer — Updates to Full Disk Access in macOS, 2 octobre 2026
- Apple Assistance — Modifier les réglages « Confidentialité et sécurité » sur Mac
- Reuters — Apple says it will flag AI requests for Mac data after Meta's Muse draws complaints
- TechCrunch — Apple says it’s tightening macOS ‘Full Disk Access’ controls due to new risks from AI agents
- TechCrunch — Meta disputes claim that Muse read a user’s private messages without permission
- Ars Technica — Apple changes full-disk access permissions to curb abuse from AI agents
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.