
Changement d’heure : votre smartphone dépend d’un fichier maintenu par une poignée de bénévoles Open source
Open source 11 min

Changement d’heure : votre smartphone dépend d’un fichier maintenu par une poignée de bénévoles

Dans la nuit du 24 au 25 octobre, nos smartphones passeront automatiquement à l’heure d’hiver. Une opération banale qui repose pourtant sur une infrastructure étonnamment fragile. Une enquête publiée en octobre révèle que, sur 23 composants open source essentiels étudiés, 11 reposent sur seulement une ou deux personnes pour leur maintenance régulière. Derrière les milliards d’appareils connectés, on découvre des passionnés, des projets sous-financés et une question assez inquiétante : qui continuera à faire fonctionner tout cela lorsque ces personnes passeront à autre chose ?
· 23 octobre 2026 à 16:08 · 0
Chrome change ses alertes anti-arnaque : Gemini entre en jeu, mais vos données aussi Cybersécurité
Cybersécurité 9 min

Chrome change ses alertes anti-arnaque : Gemini entre en jeu, mais vos données aussi

Google vient de présenter une nouvelle série de protections pour Chrome. Le navigateur va désormais distinguer les sites simplement suspects des pages réellement dangereuses, utiliser davantage Gemini pour repérer les escroqueries et tenter de bloquer une arnaque particulièrement vicieuse : le faux message qui vous demande de copier une commande sur votre PC. De bonnes nouvelles pour la sécurité, même si cette protection renforcée soulève quelques questions sur la confidentialité.

· 23 octobre 2026 à 12:53 · 0
Node2Shell : après PHP2Shell, une faille dans Node.js permet d'exécuter du code à distance Cybersécurité
Cybersécurité 12 min

Node2Shell : après PHP2Shell, une faille dans Node.js permet d'exécuter du code à distance

Deux jours après les révélations autour de PHP2Shell, c'est au tour de Node.js de faire l'objet d'une sérieuse alerte de sécurité. Le 21 octobre 2026, ses développeurs ont publié des correctifs pour dix vulnérabilités, dont CVE-2026-111497, surnommée « Node2Shell ». En cause : une erreur dans le décodeur Brotli, utilisé pour décompresser certaines données échangées sur Internet. Des chercheurs ont déjà démontré une exécution de code à distance sur une version officielle vulnérable de Node.js. Les mises à jour sont disponibles, et les administrateurs ont tout intérêt à ne pas attendre.

· 23 octobre 2026 à 10:37 · 0
Privacy Badger débarque enfin sur Safari : le blaireau de l’EFF s’attaque aux traqueurs que le navigateur laisse passer Mac OS
Mac OS 10 min

Privacy Badger débarque enfin sur Safari : le blaireau de l’EFF s’attaque aux traqueurs que le navigateur laisse passer

Safari possède déjà plusieurs protections contre le pistage publicitaire, mais cela ne signifie pas que les entreprises spécialisées dans la collecte de données ont disparu de notre navigation. Depuis le 19 octobre 2026, Privacy Badger, l'extension gratuite et open source de l'Electronic Frontier Foundation, est enfin disponible sur Mac. Son objectif : identifier automatiquement les traceurs cachés et les empêcher de se charger, tout en limitant le suivi effectué par les réseaux sociaux. Une arrivée particulièrement attendue, avec toutefois une restriction : les utilisateurs d'iPhone devront encore patienter.

· 22 octobre 2026 à 12:46 · 0
OpenBSD 8.0 : le système libre obsédé par la sécurité accueille enfin les cartes Intel Arc Open source
Open source 12 min

OpenBSD 8.0 : le système libre obsédé par la sécurité accueille enfin les cartes Intel Arc

Il ne fait pas autant de bruit qu'Ubuntu ou Windows, mais OpenBSD continue de tracer sa route avec une philosophie bien particulière : privilégier la sécurité, la simplicité et la qualité du code. Publiée le 20 octobre 2026, sa version 8.0 apporte de nombreuses améliorations, dont une première prise en charge des cartes graphiques Intel Arc, l'hibernation sur ARM64 et un moteur de virtualisation plus ambitieux. Trente ans après ses débuts, le système au poisson-globe montre qu'il n'a pas l'intention de prendre sa retraite.

· 22 octobre 2026 à 10:12 · 0
PHP2Shell : deux failles critiques dans PHP menacent des millions de sites web Cybersécurité
Cybersécurité 12 min

PHP2Shell : deux failles critiques dans PHP menacent des millions de sites web

Deux vulnérabilités critiques viennent d'être révélées dans PHP, le langage qui fait fonctionner une grande partie du Web, notamment WordPress, Drupal et Joomla. Baptisées collectivement PHP2Shell, les failles CVE-2026-109618 et CVE-2026-109619 obtiennent chacune un score de gravité de 9,2 sur 10 et peuvent permettre à un attaquant d'exécuter du code sur un serveur sans disposer d'un compte utilisateur. Des correctifs ont été publiés en urgence le 21 octobre 2026, tandis que plusieurs organismes de cybersécurité recommandent une mise à jour immédiate. Voici ce qu'il faut comprendre et, surtout, ce que les propriétaires de sites doivent vérifier.

· 21 octobre 2026 à 19:54 · 0
Ray-Ban Meta : des conversations enregistrées sans autorisation, un bug corrigé qui pose de vraies questions Smartphones
Smartphones 11 min

Ray-Ban Meta : des conversations enregistrées sans autorisation, un bug corrigé qui pose de vraies questions

Imaginez découvrir dans votre smartphone des enregistrements de conversations que vous n'avez jamais demandé à conserver. C'est ce qu'affirment avoir vécu plusieurs propriétaires de lunettes connectées Ray-Ban Meta, après avoir retrouvé des fichiers audio et des transcriptions dans leur historique Meta AI. L'entreprise assure avoir corrigé le dysfonctionnement, sans expliquer précisément son origine. Un incident qui rappelle à quel point les frontières entre assistant vocal, microphone permanent et vie privée deviennent délicates à maîtriser.

· 21 octobre 2026 à 14:17 · 0
Luanti (ex-Minetest) : les anciens serveurs vont disparaître de l’annuaire officiel le 31 octobre Jeux Video
Jeux Video 11 min

Luanti (ex-Minetest) : les anciens serveurs vont disparaître de l’annuaire officiel le 31 octobre

Les joueurs nostalgiques des premières versions de Minetest vont bientôt devoir changer leurs habitudes. Le 31 octobre 2026, l'équipe de Luanti retirera de son annuaire public les serveurs utilisant encore la branche 0.4.x, devenue trop ancienne pour garantir une sécurité suffisante. Une décision qui concerne une petite partie de la communauté, mais qui soulève une question intéressante : comment préserver les mondes multijoueurs construits depuis des années sans exposer leurs joueurs à des failles informatiques ?

· 21 octobre 2026 à 12:41 · 0
AdFection : quand une simple publicité suffit à livrer un spyware sans aucun clic Cybersécurité
Cybersécurité 11 min

AdFection : quand une simple publicité suffit à livrer un spyware sans aucun clic

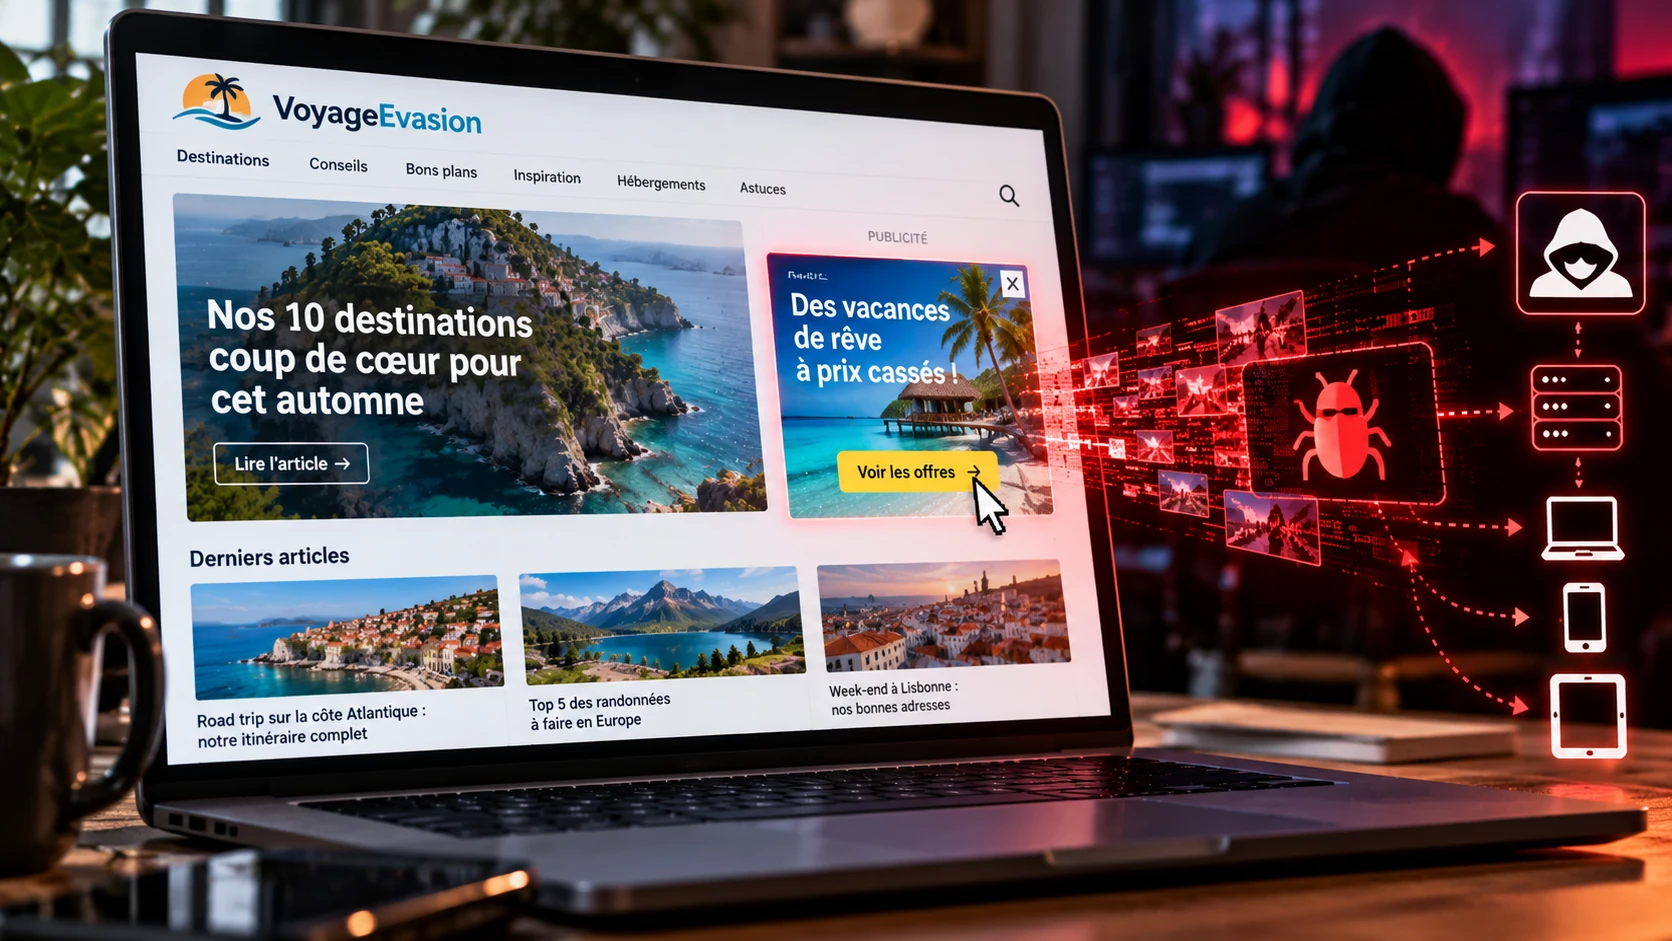
On savait déjà que la publicité ciblée pouvait suivre nos habitudes, notre position approximative et une bonne partie de notre vie numérique. On découvre maintenant qu’elle peut aussi servir de rampe de lancement à un logiciel espion. Citizen Lab et Confiant viennent de documenter « AdFection », une technique ayant permis de cibler des appareils avec le spyware de Candiru simplement en faisant afficher la bonne publicité à la bonne personne. Pas de lien douteux à ouvrir, pas de pièce jointe à télécharger : l’écosystème publicitaire fait lui-même la livraison. Et le plus inquiétant n’est peut-être pas l’exploit, mais l’infrastructure parfaitement ordinaire qui l’a rendu possible.

· 16 octobre 2026 à 18:58 · 0
Des Ledger piégés avec une puce LTE : le wallet « hors ligne » qui envoyait ses 24 mots aux pirates Cybersécurité
Cybersécurité 12 min

Des Ledger piégés avec une puce LTE : le wallet « hors ligne » qui envoyait ses 24 mots aux pirates

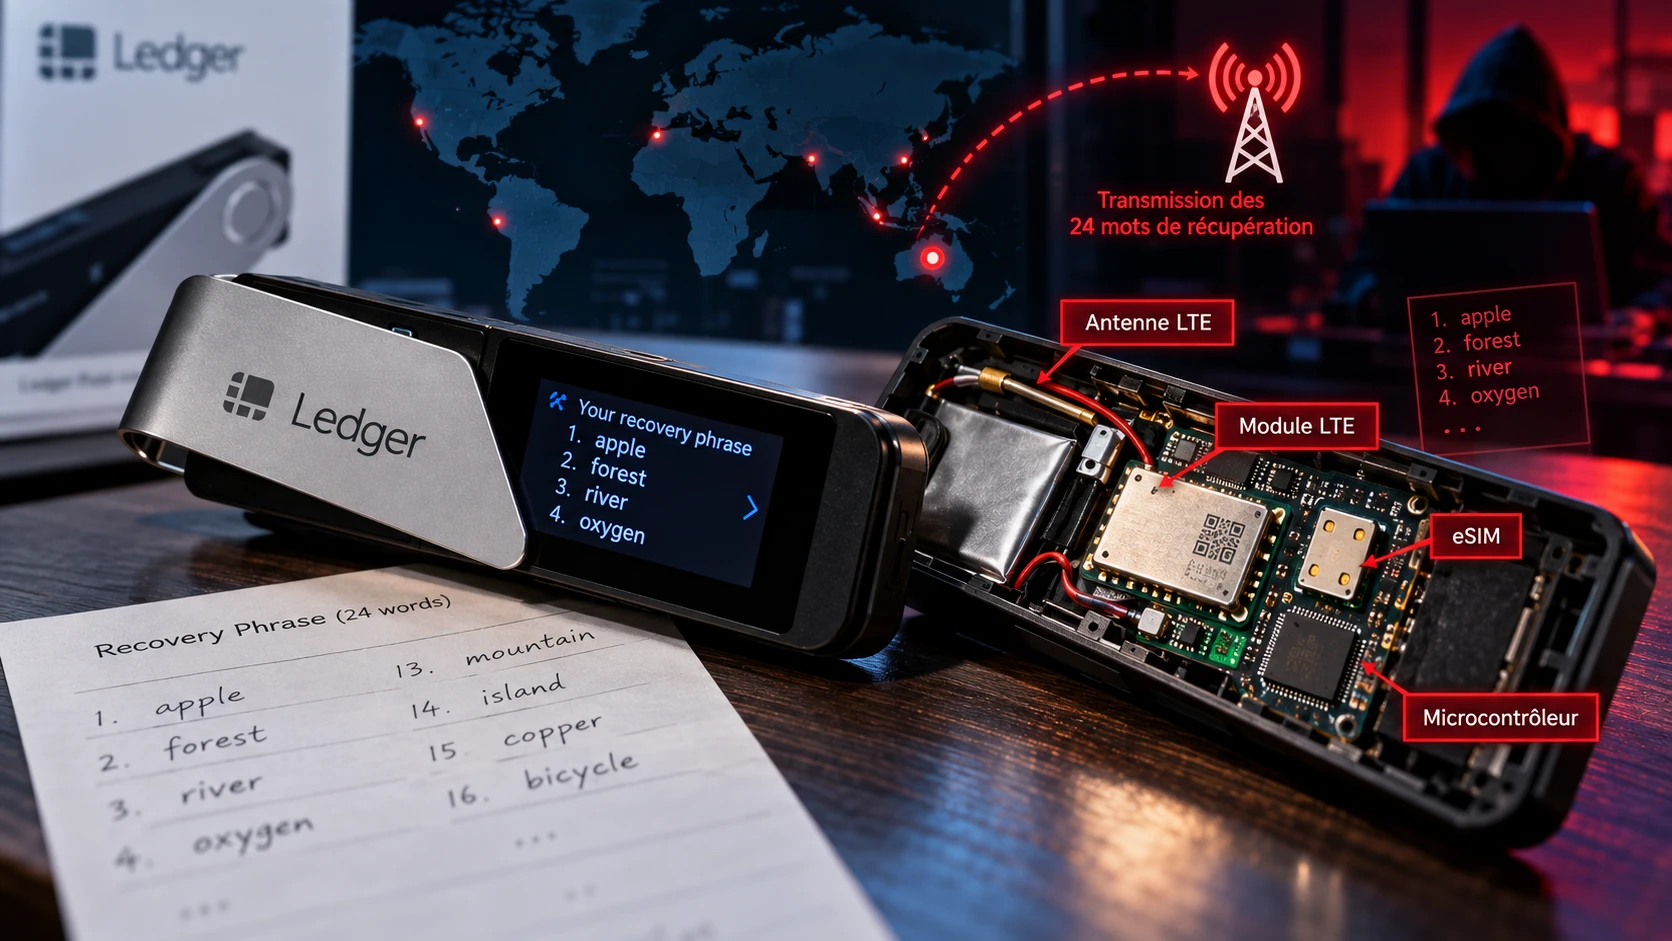
Voilà le genre d’attaque qui donne soudainement envie d’inspecter au microscope tout appareil censé protéger ses secrets. Ledger a confirmé la présence d’un implant matériel clandestin dans des wallets vendus par le revendeur asiatique CryptoBilis. Le dispositif observait ce qui s’affichait sur l’écran pendant l’initialisation, reconnaissait la phrase de récupération de 24 mots puis l’expédiait aux attaquants via une connexion LTE et une eSIM cachées dans l’appareil. Des dizaines de millions de dollars de cryptomonnaies auraient ensuite été dérobés, même si Ledger ne confirme pas encore les estimations circulant publiquement. Plus inquiétant : des appareils suspects ont également été signalés en Europe, poussant MediaMarktSaturn à retirer les produits Ledger de ses magasins et de son site. Une attaque fascinante et inquiétante, parce qu’elle ne casse pas le coffre-fort : elle place simplement quelqu’un derrière votre épaule avant même que vous ne l’utilisiez.

· 14 octobre 2026 à 14:38 · 0
Des vers IA dans nos télés connectées ? Anthropic pense que le scénario pourrait devenir réaliste d’ici fin 2026 Cybersécurité
Cybersécurité 13 min

Des vers IA dans nos télés connectées ? Anthropic pense que le scénario pourrait devenir réaliste d’ici fin 2026

Un malware classique se copie, infecte une machine puis cherche la suivante. Anthropic imagine désormais la même chose avec un modèle d’intelligence artificielle embarqué dans le paquet : capable d’identifier du matériel inconnu, d’y installer son moteur d’inférence puis de poursuivre sa propagation sans serveur central. Pour vérifier si cette idée relevait encore de la science-fiction, ses chercheurs ont fait tourner un modèle de 26 milliards de paramètres sur quinze boîtiers Android TV à 55 dollars pièce. Aucun « ver IA » autonome n’est aujourd’hui en train de coloniser les téléviseurs du voisinage, et les expériences simplifient volontairement plusieurs étapes de l’attaque. Mais les résultats sont suffisamment sérieux pour qu’Anthropic estime que de petits modèles pourraient atteindre cette capacité dans les prochains mois.

· 13 octobre 2026 à 16:08 · 0
Des pirates transforment les frigos de supermarchés en radiateurs : la cyberattaque qui a fait monter le froid à 50 °C Cybersécurité
Cybersécurité 11 min

Des pirates transforment les frigos de supermarchés en radiateurs : la cyberattaque qui a fait monter le froid à 50 °C

Dans la nuit du 11 au 12 octobre, plusieurs centaines de supermarchés français ont découvert que leurs vitrines réfrigérées et chambres froides avaient été sabotées à distance. Les attaquants ont détourné les systèmes de régulation pour forcer le dégivrage, avec des consignes montant jusqu’à 50 °C pendant plusieurs heures. Résultat : tonnes de produits détruits, départs de feu et des pertes déjà estimées à plusieurs dizaines de millions d’euros. Derrière cette attaque spectaculaire se cache pourtant une leçon beaucoup moins exotique : les frigos modernes sont des ordinateurs connectés… et certains tournaient avec des logiciels obsolètes ou non mis à jour.

· 13 octobre 2026 à 10:17 · 0