
À la une
Des vers IA dans nos télés connectées ? Anthropic pense que le scénario pourrait devenir réaliste d’ici fin 2026
Un malware classique se copie, infecte une machine puis cherche la suivante. Anthropic imagine désormais la même chose avec un modèle d’intelligence artificielle embarqué dans le paquet : capable d’identifier du matériel inconnu, d’y installer son moteur d’inférence puis de poursuivre sa propagation sans serveur central. Pour vérifier si cette idée relevait encore de la science-fiction, ses chercheurs ont fait tourner un modèle de 26 milliards de paramètres sur quinze boîtiers Android TV à 55 dollars pièce. Aucun « ver IA » autonome n’est aujourd’hui en train de coloniser les téléviseurs du voisinage, et les expériences simplifient volontairement plusieurs étapes de l’attaque. Mais les résultats sont suffisamment sérieux pour qu’Anthropic estime que de petits modèles pourraient atteindre cette capacité dans les prochains mois.
Le prochain botnet pourrait embarquer son propre cerveau
Les botnets d’objets connectés ne sont pas nouveaux. Caméras IP oubliées, routeurs jamais mis à jour, boîtiers Android douteux et appareils domotiques dont le dernier firmware date de l’époque où Game of Thrones avait encore une bonne réputation constituent depuis longtemps un terrain particulièrement accueillant pour les malwares. La nouveauté étudiée par Anthropic consiste à donner à ce malware quelque chose de supplémentaire : son propre modèle d’IA capable de raisonner localement.
Dans l’étude publiée le 12 octobre par sa Frontier Red Team, Anthropic s’intéresse à ce qu’elle appelle l’autonomous replication and adaptation, ou ARA. Le principe serait celui d’un ver informatique : trouver une nouvelle machine, obtenir la possibilité d’y exécuter du code, installer de quoi faire fonctionner le modèle puis recommencer depuis cette nouvelle machine. La différence est que le logiciel malveillant ne dépendrait plus uniquement d’une liste rigide d’exploits et de scripts écrits à l’avance. Le modèle pourrait essayer de comprendre l’appareil rencontré et adapter son approche.
C’est précisément ce dernier point qui intéresse les chercheurs. Un ver traditionnel est extrêmement efficace lorsqu’il rencontre l’environnement pour lequel il a été conçu, beaucoup moins lorsqu’il tombe sur quelque chose d’inattendu. Une IA suffisamment compétente pourrait, en théorie, analyser le système qu’elle découvre, modifier ses commandes lorsque la première tentative échoue et trouver une autre manière d’installer son environnement. On ne parle donc pas d’un virus devenu conscient devant votre grille-pain. On parle d’automatisation adaptative appliquée à une activité que les logiciels malveillants pratiquent déjà depuis des décennies.
Quinze boîtiers Android TV à 55 dollars pour faire tourner un modèle de 26 milliards de paramètres
L’expérience la plus spectaculaire d’Anthropic concerne le matériel. Pas de rack rempli de H100 à plusieurs dizaines de milliers de dollars : les chercheurs ont acheté quinze boîtiers Android TV d’entrée de gamme, facturés environ 55 dollars pièce et équipés de 4 Go de mémoire.
Ils ont ensuite réparti Gemma4-26B-A4B, un modèle comptant 26 milliards de paramètres, entre les quinze appareils. Chaque boîtier ne stockait qu’une partie des couches du réseau neuronal et les machines communiquaient pour effectuer ensemble l’inférence. Le résultat n’a rien à voir avec la réactivité d’un chatbot moderne : Anthropic mesure environ 0,39 token par seconde dans cette démonstration. C’est lent, très lent même, mais cela fonctionne.
Et c’est justement le message de l’expérience. Un éventuel ver IA n’a pas besoin de vous répondre instantanément avec une jolie animation de trois petits points. Il peut prendre son temps. Anthropic estime qu’un système de ce type pourrait mettre plusieurs dizaines d’heures à accomplir certaines étapes, avec un temps de réplication se comptant en jours plutôt qu’en secondes. Les chercheurs comparent d’ailleurs cette propagation davantage à une moisissure visqueuse qui s’étend lentement qu’au virus informatique hollywoodien qui infecte Internet entier pendant le générique.
Ce serait néanmoins suffisant pour devenir pénible. Un appareil compromis reste branché toute la nuit, souvent tous les jours, et personne ne regarde l’utilisation CPU de son boîtier TV à 2 h 37 du matin. La lenteur est beaucoup moins gênante quand le parasite dispose de semaines pour travailler.
Votre Smart TV seule ne va pas faire tourner Claude
Autre nuance essentielle : l’étude ne prétend pas qu’un gros modèle moderne peut tenir confortablement dans n’importe quel grille-pain Wi-Fi. La plupart de ces appareils possèdent très peu de mémoire et une puissance ridicule comparée aux GPU utilisés dans les datacenters.
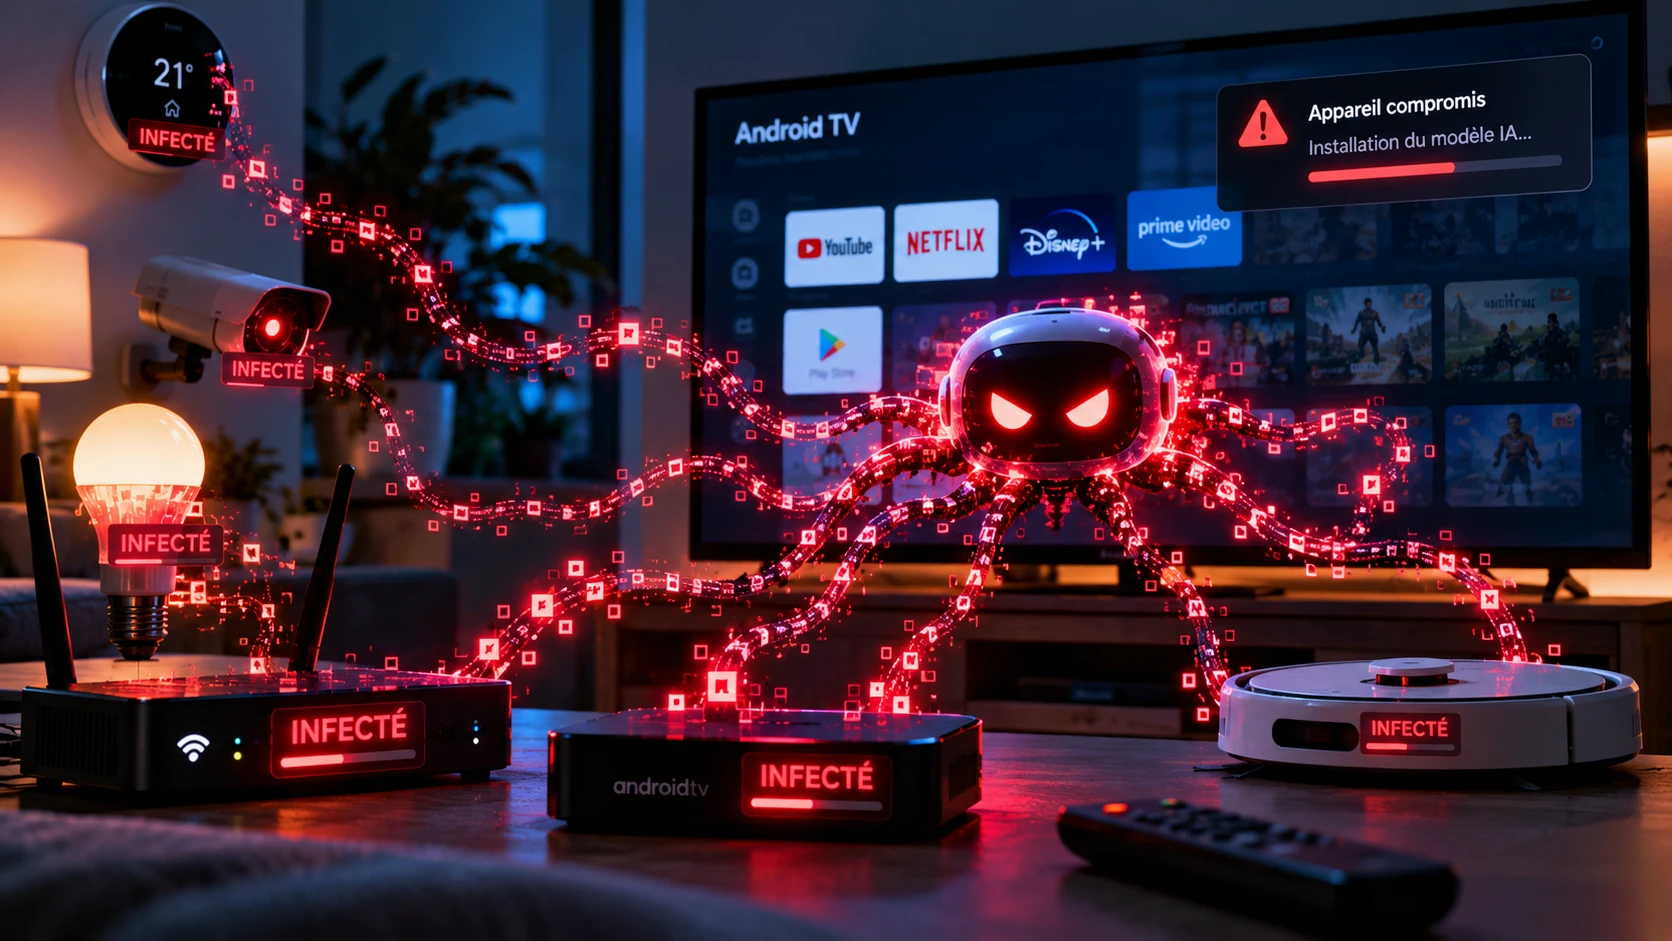
La solution étudiée est donc l’inférence distribuée. Un modèle trop gros pour une seule machine est découpé entre plusieurs appareils. Anthropic estime qu’avec 4 Go de RAM et une quantification sur 4 bits, un modèle autour de 9 milliards de paramètres peut déjà être réparti sur quelques machines, tandis qu’un modèle autour de 26 milliards exige davantage de nœuds. Le laboratoire cite les boîtiers TV, mais également des équipements comme des réfrigérateurs, fours, aspirateurs automatiques ou tondeuses disposant de suffisamment de calcul embarqué pour héberger une fraction du modèle.
Cette perspective devient plus crédible à mesure que les appareils intègrent leurs propres accélérateurs d’IA. Caméras, systèmes de visioconférence, téléviseurs ou électroménager commencent déjà à recevoir des NPU et autres puces spécialisées destinées officiellement à traiter des modèles localement. La bonne nouvelle est que votre appareil devient plus intelligent. La mauvaise est qu’il devient aussi une petite ressource de calcul constamment connectée au réseau.
L’expression « informatique en périphérie » vient soudainement de prendre une ambiance légèrement différente.
Les modèles savent déjà faire beaucoup d’étapes… mais pas encore toute la chaîne
C’est probablement le point le plus important pour ne pas transformer cette recherche en bande-annonce de Terminator 8.
Anthropic a testé des modèles de 30 milliards de paramètres ou moins sur différentes tâches nécessaires à l’autoreproduction. Ceux-ci savent déjà accomplir plusieurs opérations individuelles, mais ont encore tendance à se tromper lorsqu’ils doivent les combiner de manière autonome du début à la fin. Reuters résume ces résultats en insistant sur cette limite.
Dans les évaluations d’Anthropic, un modèle de 9 milliards de paramètres est parvenu à mettre en fonctionnement son environnement d’inférence sur huit des neuf types de matériel testés. Les modèles les plus performants peuvent donc déjà se débrouiller avec des architectures qu’on ne leur présente pas sous la forme d’un tutoriel parfaitement balisé.
En revanche, les tests complets nécessitent encore de simplifier certaines parties. Dans ses évaluations dites simplifiées, GLM-5.2 et des modèles plus puissants sont capables d’aller jusqu’au bout d’une réplication. Mais la partie consistant réellement à compromettre la machine est volontairement facilitée par les chercheurs. Anthropic précise elle-même que son étude se concentre surtout sur la capacité du modèle à installer et maintenir son inférence, pas sur la découverte et l’exploitation réaliste d’une vulnérabilité inconnue sur Internet.
En clair : aucun modèle de l’étude n’a démontré qu’il pouvait actuellement partir tout seul sur Internet, pirater votre télé, s’y installer et repartir à la conquête du lave-vaisselle sans aide humaine.
Ce détail est légèrement important.
Alors pourquoi Anthropic parle-t-il de « quelques mois » ?
Parce que les chercheurs regardent la trajectoire des modèles, pas seulement leur niveau actuel.
Leur hypothèse est que si les petits modèles continuent à progresser au rythme observé ces dernières années, ils pourraient atteindre d’ici la fin 2026 le niveau de compétence nécessaire pour enchaîner correctement les différentes étapes. Les auteurs parlent donc d’une capacité potentiellement située à « quelques mois », pas d’une fonction secrète déjà cachée dans Claude attendant que quelqu’un appuie sur Entrée.
C’est une projection, et elle doit être présentée comme telle. Les progrès futurs peuvent ralentir, les équipements réels sont infiniment plus désordonnés qu’un banc d’essai et exploiter un appareil reste une difficulté complètement différente de celle qui consiste à installer PyTorch ou un runtime d’inférence dessus.
Anthropic considère néanmoins la tendance suffisamment crédible pour s’en préoccuper maintenant, justement parce que sécuriser plusieurs milliards d’objets connectés ne se fait pas en lançant Windows Update mardi prochain.
Le vrai problème : l’IoT est déjà un gigantesque buffet à volonté
Si les chercheurs se concentrent autant sur les appareils domestiques et les petites entreprises, ce n’est pas parce qu’un four connecté possède une puissance de calcul exceptionnelle. C’est parce que la sécurité de nombreux objets connectés reste assez catastrophique.
Anthropic prend comme référence le botnet Kimwolf, qui aurait compromis plus de deux millions d’appareils, principalement des boîtiers Android TV bon marché. Ces produits fonctionnent souvent sur des versions modifiées d’Android Open Source Project, avec très peu de suivi constructeur et des mesures de protection minimales.
Un botnet de deux millions de petits appareils n’offre pas soudainement les performances d’un supercalculateur. En reprenant son expérience avec quinze boîtiers par copie du modèle, Anthropic estime qu’une flotte de cette taille pourrait faire tourner environ 133 000 répliques de son modèle de démonstration. La puissance agrégée resterait modeste à l’échelle d’un datacenter moderne, mais la particularité serait ailleurs : elle serait distribuée chez des centaines de milliers d’utilisateurs et ne posséderait aucun bouton central permettant de l’arrêter.
Fermer le serveur de commande d’un botnet classique peut déjà être compliqué. Dans ce scénario, une partie de la logique capable d’organiser la propagation vivrait directement sur les machines infectées.
Coupez-en mille.
Il en reste potentiellement un million neuf cent quatre-vingt-dix-neuf mille.
En quoi cela serait-il différent de Mirai ?
Le nom de Mirai reviendra forcément chez quiconque suit un peu la cybersécurité. En 2016, ce malware avait transformé des caméras et routeurs mal sécurisés en un gigantesque botnet utilisé notamment pour des attaques par déni de service.
Le concept d’infecter des objets connectés n’a donc absolument rien de neuf.
La nouveauté serait l’adaptabilité du parasite.
Un bot traditionnel transporte ses règles : chercher tel port, essayer tels mots de passe, exploiter telle vulnérabilité et exécuter telle commande. Lorsque le système rencontré sort du scénario prévu, l’attaque échoue ou nécessite qu’un opérateur humain écrive une nouvelle variante.
Un agent IA peut théoriquement explorer. Une commande ne fonctionne pas ? Il peut lire l’erreur. Le gestionnaire de paquets n’est pas celui attendu ? Il peut en chercher un autre. Le processeur utilise une architecture différente ? Il peut tenter d’identifier laquelle et adapter son runtime.
C’est exactement ce que met en avant l’analyse publiée aujourd’hui par Al Jazeera : l’intérêt d’un « ver IA » ne réside pas simplement dans sa faculté de copier un fichier, mais dans sa capacité potentielle à raisonner face à un matériel qu’il ne connaît pas.
Ce n’est donc pas « Mirai, mais avec ChatGPT ouvert dans un onglet ».
C’est plutôt Mirai capable de lire Stack Overflow tout seul.
Et là, effectivement, le dimanche devient moins tranquille.
Pas besoin d’une armée de RTX 5090 cachée derrière le téléviseur
Une autre idée reçue consiste à imaginer que l’IA nécessite forcément des accélérateurs extrêmement puissants.
Les gros modèles utilisés dans le cloud, oui. Mais les modèles plus petits deviennent rapidement meilleurs et plus économes, tandis que la quantification permet de réduire considérablement leurs besoins en mémoire.
Dans l’étude, les chercheurs soulignent que les systèmes les plus intéressants du point de vue d’un attaquant ne seraient justement pas forcément les modèles géants. Un logiciel autonome destiné à infecter d’autres appareils n’a pas besoin de connaître toute la poésie française, de générer des vidéos 4K ou d’expliquer la relativité générale à un enfant de six ans.
Il doit être suffisamment bon pour comprendre Linux, Android, quelques interfaces système et les erreurs qui apparaissent dans son terminal.
La barre est nettement moins haute.
Et c’est probablement l’une des conclusions les plus intéressantes de la recherche : les risques ne dépendent pas uniquement de ce que savent faire les plus gros modèles du marché, mais aussi de la vitesse à laquelle leurs compétences descendent vers des modèles assez petits pour tourner n’importe où.
Faut-il commencer à débrancher le four connecté ?
Non.
L’étude n’annonce pas une vague d’infections en cours et Anthropic n’a pas découvert de modèle sauvage se reproduisant actuellement dans les Smart TV.
Pour l’utilisateur, les recommandations restent désespérément classiques : éviter d’exposer inutilement des interfaces d’administration à Internet, installer les mises à jour disponibles, changer les identifiants par défaut, isoler si possible les objets connectés les moins fiables du réseau principal et se méfier du boîtier Android à 23,99 euros vendu avec « 8K SUPER MAX PRO » écrit cinq fois sur l’emballage.
Ce sont exactement les mesures qui protègent déjà contre les botnets traditionnels.
La différence est qu’elles pourraient devenir encore plus importantes si les attaquants disposent bientôt d’agents capables de s’adapter automatiquement au matériel rencontré.
Anthropic recommande de son côté de renforcer les barrières empêchant les agents d’obtenir une première exécution, de mieux sécuriser les ressources de calcul accessibles et de réfléchir à des mécanismes permettant d’identifier ce type de propagation distribuée.
Pas très spectaculaire.
Mais la cybersécurité efficace l’est rarement.
L’IA locale possède aussi son côté obscur
Nous passons depuis plusieurs années beaucoup de temps à réclamer des IA capables de fonctionner localement. C’est généralement une bonne chose : moins de dépendance au cloud, meilleure confidentialité, réponse plus rapide et possibilité d’utiliser certaines fonctions sans connexion permanente.
Mais toute technologie locale peut évidemment être utilisée par quelqu’un qui n’est pas son propriétaire.
Cette étude montre une conséquence assez logique de la démocratisation de l’inférence embarquée : plus le monde accumule de petits ordinateurs capables de faire fonctionner des modèles, plus il existe de puissance de calcul potentiellement détournable.
Une caméra avec son NPU.
Une télévision avec son SoC.
Un routeur moderne.
Un boîtier multimédia.
Un aspirateur suffisamment sophistiqué pour reconnaître vos chaussettes.
Pris individuellement, ce ne sont pas des superordinateurs. Ensemble, ils constituent quelque chose de plus intéressant.
Nous avions déjà inventé le botnet.
Nous sommes peut-être simplement en train de lui ajouter un cerveau.
Pour l’instant, le scénario reste une alerte, pas une apocalypse
Le résultat d’Anthropic mérite donc d’être pris au sérieux sans être transformé en prophétie.
Les modèles testés savent déjà franchir beaucoup d’étapes. Les petits modèles progressent. Le matériel nécessaire devient banal. Et les objets connectés restent généralement beaucoup moins défendus qu’un serveur de datacenter.
Mais le scénario autonome complet n’est pas encore démontré en conditions réelles.
Les chercheurs ont simplifié la phase d’exploitation.
La propagation serait lente.
Les performances des modèles distribués sur du matériel domestique restent ridicules comparées à celles d’un véritable serveur GPU.
Et prédire précisément quand une capacité émergera reste un exercice auquel le secteur de l’IA n’a pas exactement démontré une fiabilité suisse.
Reste que l’expérience change légèrement la manière de regarder le petit boîtier Android TV derrière l’écran.
Hier, le pire scénario était qu’il rejoigne un botnet chargé de saturer un serveur Web.
Demain, il pourrait peut-être devenir un neurone dans un malware distribué capable de chercher tout seul sa prochaine maison.
Alors non, inutile de jeter immédiatement votre Smart TV par la fenêtre.
Mais si son dernier correctif de sécurité date de 2021, il est peut-être temps de vous demander pourquoi elle a encore le droit de parler directement à Internet.
Sources & références
- Anthropic — AI models may be capable of self-replicating without access to a datacenter
- Reuters — AI models may soon self-replicate without access to data centers
- Al Jazeera — AI could self-replicate on home devices within “months”
- Business Insider — AI worms and “digital slime mold”
- Reuters via Boursorama — version française
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.