
À la une
CLOSEDQUORUM : le malware qui laisse quatre IA voter pour décider comment vous attaquer
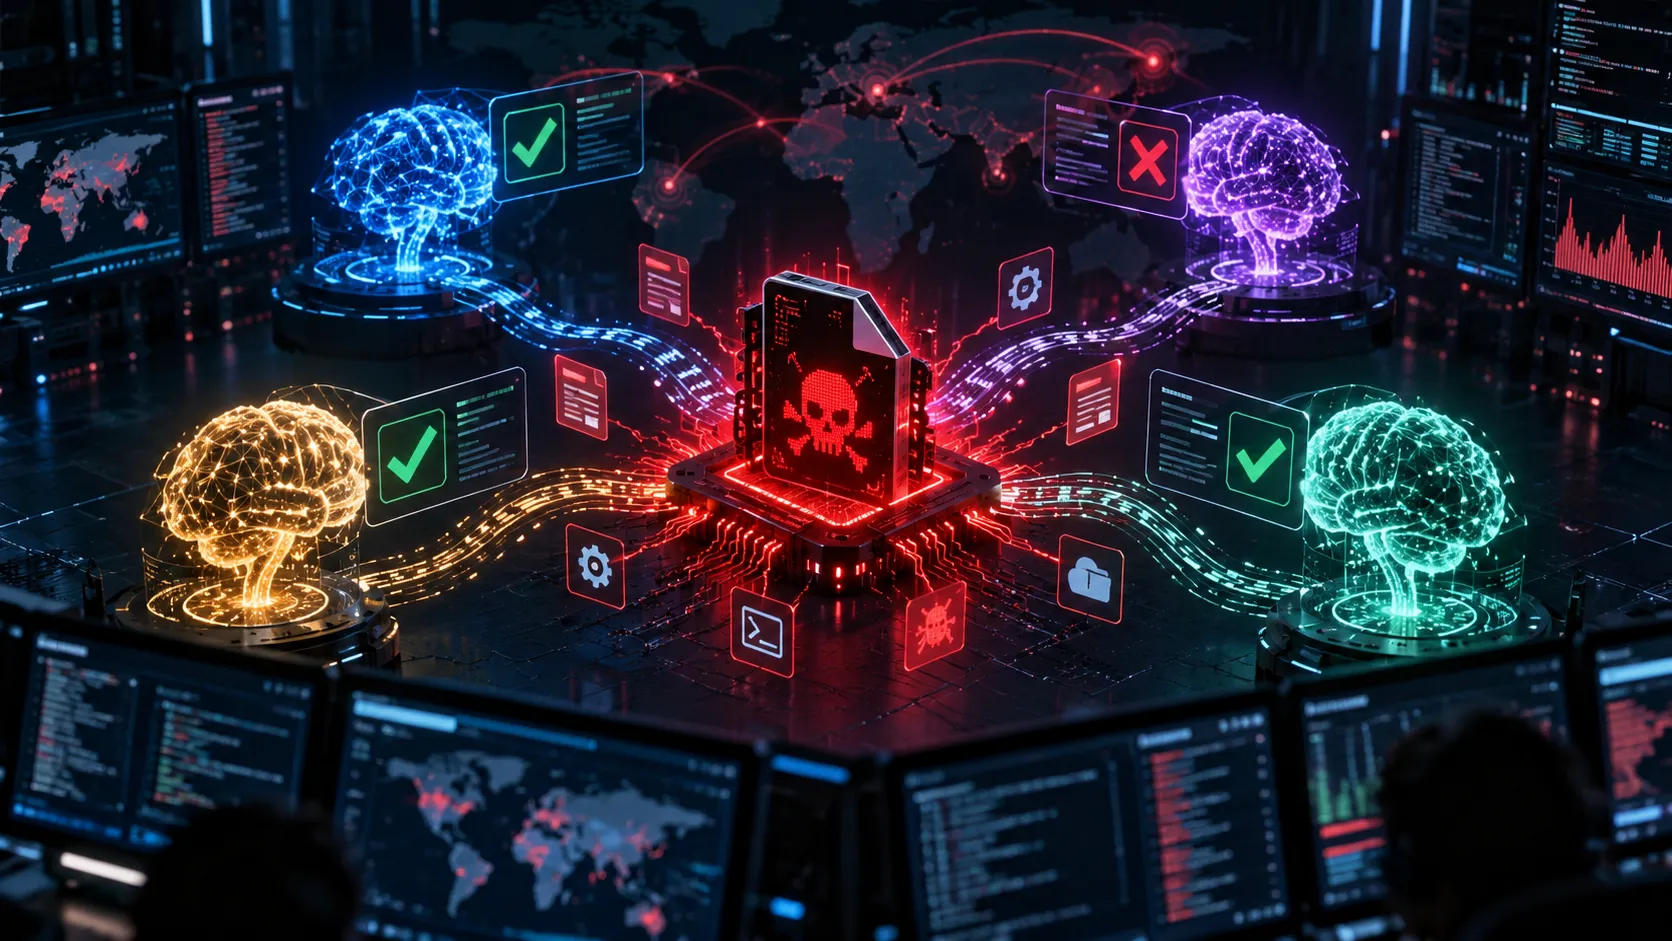
Jusqu’ici, l’intelligence artificielle aidait surtout les cybercriminels à écrire plus vite du code, du phishing ou des scripts douteux. CLOSEDQUORUM va beaucoup plus loin : ce malware Windows analysé par Cisco Talos peut demander à plusieurs modèles d’IA de voter pour choisir lui-même sa prochaine action. Voler des mots de passe ? S’injecter dans un processus ? S’installer durablement sur la machine ? Bienvenue dans le premier conseil d’administration où DeepSeek, Qwen, Mistral et Gemini discutent de la meilleure façon de pourrir votre journée.
Quand les IA commencent à tenir le volant
L'utilisation de l'intelligence artificielle par les cybercriminels n'est plus vraiment une nouveauté.
Génération de mails de phishing, création de scripts, analyse de vulnérabilités, modification de malware ou automatisation de certaines tâches : les grands modèles de langage sont devenus un outil supplémentaire dans la boîte à outils offensive.
Mais CLOSEDQUORUM est beaucoup plus intéressant.
Parce qu'ici, l'IA ne sert pas uniquement à fabriquer le malware.
Elle participe directement à ses décisions une fois celui-ci lancé.
Découvert par Cisco Talos grâce à son projet de recherche CAIRN, CLOSEDQUORUM est présenté par les chercheurs comme le premier implant Windows publiquement documenté à déléguer certaines décisions tactiques de son système de commande et contrôle à plusieurs modèles d'intelligence artificielle.
Autrement dit, l'opérateur n'a plus forcément besoin de rester derrière son clavier pour dire au malware quoi faire à chaque étape.
La machine observe la situation.
Elle consulte les IA.
Les IA votent.
Et le malware applique le résultat.
Simple.
Élégant.
Et légèrement inquiétant.
DeepSeek, Qwen, Mistral et Gemini autour d'une table
Le nom CLOSEDQUORUM n'a pas été choisi par hasard.
Le malware prend en charge jusqu'à quatre fournisseurs de modèles :
DeepSeek, Qwen, Mistral et Google Gemini.
Ils sont interrogés successivement par un composant chargé de l'orchestration. Leurs réponses sont ensuite regroupées et le programme sélectionne l'action qui obtient le plus de voix.
Oui.
Un malware organise littéralement un vote entre plusieurs intelligences artificielles.
On a connu des architectures de commande et contrôle moins originales.
L'intérêt d'utiliser plusieurs modèles ne se limite d'ailleurs pas à l'effet « waouh ».
Si l'un des services refuse une requête, répond n'importe quoi ou devient indisponible, les autres peuvent continuer à fournir une décision.
Cela permet à CLOSEDQUORUM de réduire sa dépendance envers un modèle unique.
Et lorsqu'il y a égalité ?
Cisco Talos a découvert que l'ordre des modèles tranche automatiquement : DeepSeek passe en premier, puis Qwen, Mistral et enfin Gemini.
Même les IA ont donc une hiérarchie.
Désolé Gemini.
Un malware Windows de 16,4 Mo écrit en Go
Sous le capot, CLOSEDQUORUM est un exécutable Windows 64 bits d'environ 16,4 Mo, compilé en Go.
Ses capacités offensives sont finalement assez classiques pour un malware moderne.
Le programme sait notamment voler des informations d'identification, cibler les navigateurs web, rechercher des portefeuilles de cryptomonnaies, injecter du code dans d'autres processus ou tenter de maintenir sa présence sur Windows.
Là où les choses deviennent intéressantes, c'est dans la manière de sélectionner ces actions.
Les IA interrogées ne disposent pas d'une liberté totale.
CLOSEDQUORUM leur impose un ensemble de décisions possibles.
Le modèle peut par exemple recommander :
-
stealpour lancer les fonctions de vol de données ; -
injectpour effectuer une injection dans un processus ; -
persistpour installer un mécanisme de persistance ; -
move, même si cette action n'est pas implémentée dans le binaire public étudié par Talos.
Les modèles renvoient ensuite leur décision dans une structure précise, accompagnée notamment de paramètres et d'un raisonnement.
Ce détail est important.
Nous ne sommes pas face à une intelligence artificielle qui aurait soudainement décidé de devenir cybercriminelle après avoir regardé trois épisodes de Mr. Robot.
Il s'agit toujours d'un malware conçu par un humain.
Simplement, son développeur a confié une partie du choix des actions à plusieurs LLM.
Vol de mots de passe, navigateurs et cryptomonnaies
Lorsque l'action steal est sélectionnée, CLOSEDQUORUM dispose d'un joli petit catalogue de choses qu'il préférerait voir sur son ordinateur plutôt que sur le vôtre.
Cisco Talos a identifié des fonctions permettant notamment de cibler LSASS, le processus Windows qui contient des informations d'authentification particulièrement intéressantes pour les attaquants.
Le malware recherche également les identifiants enregistrés dans Chrome, Edge et Firefox.
Et puisqu'il faut bien rentabiliser la visite, il peut aussi rechercher différents portefeuilles de cryptomonnaies, notamment MetaMask, Exodus et certaines données liées à Ethereum.
Bref, l'objectif n'est pas particulièrement philosophique.
Des mots de passe.
Des accès.
Des cryptos.
Les classiques.
Quand Discord sert encore de boîte aux lettres aux pirates
Une fois certaines données récupérées, CLOSEDQUORUM utilise également un webhook Discord pour communiquer avec son opérateur.
Le programme peut envoyer la décision choisie par les modèles, leur raisonnement et différents paramètres liés à l'action exécutée.
Les informations volées peuvent également être transmises par ce canal après chiffrement AES-256-GCM et encodage en Base64.
Si vous suivez l'actualité cybersécurité depuis quelque temps, le nom Discord ne devrait pas franchement vous surprendre.
Les webhooks de la plateforme sont régulièrement détournés par différents malwares parce qu'ils permettent d'envoyer facilement des informations vers une infrastructure déjà existante.
Pas besoin de monter son propre serveur exotique caché derrière douze VPN et un Raspberry Pi dans une cave moldave.
Un webhook suffit.
Pratique.
Le C2 traditionnel commence à prendre un drôle de coup de vieux
C'est probablement l'un des aspects les plus intéressants de CLOSEDQUORUM.
Un malware traditionnel dépend généralement d'un serveur de commande et contrôle, ou C2.
L'attaquant exploite une infrastructure qui permet d'envoyer des instructions au malware.
Mais cette infrastructure laisse des traces.
Un domaine peut être identifié.
Une adresse IP peut être bloquée.
Un certificat peut apparaître dans des outils de renseignement.
Une infrastructure peut être saisie ou neutralisée.
CLOSEDQUORUM change un peu cette logique.
Une partie de ses décisions passe directement par des services commerciaux d'intelligence artificielle utilisés quotidiennement par des milliers d'applications légitimes.
Et là, le travail des défenseurs se complique.
Parce que bloquer totalement Gemini, DeepSeek ou Mistral sur un réseau d'entreprise simplement parce qu'un malware est susceptible de les contacter risque d'avoir quelques effets secondaires.
Du genre :
« Pourquoi notre application métier ne marche plus ? »
« Parce qu'on combat le cybercrime, Gérard. »
Pas sûr que Gérard apprécie.
Le comportement devient plus important que le domaine contacté
Cisco Talos estime justement que la meilleure stratégie consiste à détecter l'association de plusieurs comportements suspects, plutôt qu'à bloquer aveuglément les domaines des fournisseurs d'IA.
Un logiciel qui contacte Gemini n'est évidemment pas forcément malveillant.
Un logiciel qui communique avec Discord non plus.
En revanche, un exécutable Windows inconnu qui contacte plusieurs fournisseurs de modèles, tente d'accéder à LSASS, injecte du code dans un processus et met en place une persistance WMI devient déjà beaucoup plus intéressant.
CLOSEDQUORUM dispose d'ailleurs de plusieurs techniques de persistance.
Talos mentionne notamment une clé Run Windows, une tâche planifiée ainsi qu'un abonnement permanent WMI capable de relancer le programme.
Les équipes de sécurité doivent donc regarder l'ensemble du comportement de la machine.
Et pas seulement l'URL qu'elle contacte.
Pas la peine de débrancher Internet tout de suite
Avant de ressortir votre ThinkPad de 2008 sous Debian sans Wi-Fi, quelques grosses pincettes s'imposent.
Cisco Talos précise ne pas avoir confirmé de déploiement de CLOSEDQUORUM dans des attaques réelles.
Le binaire publiquement observé contient même des clés API factices ainsi qu'un faux webhook Discord.
En clair : tel qu'il est distribué publiquement, l'échantillon analysé est inerte.
Les chercheurs ont cependant découvert des builds de développement montrant que les identifiants des fournisseurs d'IA peuvent être injectés au moment de la compilation.
Talos estime donc que le développeur aurait pu prévoir la création d'exécutables personnalisés pour différents opérateurs.
Ce point change complètement la lecture de l'histoire.
CLOSEDQUORUM n'est pas la preuve qu'une armée de malwares autonomes est actuellement en train de retourner Internet.
C'est plutôt la démonstration que l'architecture nécessaire à ce genre de malware existe déjà.
Et que quelqu'un a pris le temps de l'implémenter.
CAIRN : un outil open source pour traquer les malwares dopés à l'IA
CLOSEDQUORUM a justement été découvert grâce à CAIRN, pour Cognitive Artifact Intelligence Research Network.
Cisco Talos a publié cet outil en open source.
Son objectif : rechercher, classifier et relier les malwares qui utilisent des technologies d'intelligence artificielle.
L'approche est assez originale.
CAIRN ne commence pas nécessairement par télécharger et exécuter des fichiers malveillants.
Il travaille principalement sur les métadonnées disponibles via VirusTotal.
Il peut rechercher différents indices liés à l'IA :
des endpoints d'API de fournisseurs de modèles, des chaînes liées à des frameworks IA, des prompts intégrés dans un programme, des préfixes de clés API, des éléments d'orchestration d'agents ou même des instructions visant à tromper des systèmes d'analyse utilisant eux-mêmes une intelligence artificielle.
Une sorte de chasse aux empreintes digitales laissées par les LLM dans les logiciels malveillants.
YARA, clustering et chasse aux voisins suspects
CAIRN utilise également des règles YARA organisées en plusieurs niveaux.
Le premier cherche des artefacts liés à l'intelligence artificielle.
Le second tente d'ajouter du contexte comportemental.
Et le troisième sert à identifier des familles connues lorsque les chercheurs disposent d'éléments suffisamment solides.
L'outil ne s'arrête pas là.
Il construit également des représentations sémantiques des métadonnées et peut regrouper certains échantillons selon leurs similarités grâce à des techniques de clustering.
Le but n'est pas de dire :
« Ces deux fichiers se ressemblent donc ce sont forcément les mêmes méchants. »
Mais plutôt :
« Tiens, ces fichiers présentent des caractéristiques communes, peut-être qu'un analyste devrait aller regarder de plus près. »
Cisco Talos insiste d'ailleurs sur le fait que ces regroupements servent à produire des pistes et non des conclusions automatiques. La validation par rétro-ingénierie reste nécessaire.
Encore raté pour le remplacement complet des humains.
Et forcément, les faux positifs ne sont jamais très loin
Chercher des références à OpenAI, Gemini ou LangChain dans des exécutables est relativement facile.
Le problème, c'est qu'en 2026, énormément de logiciels parfaitement légitimes utilisent aussi ces technologies.
CAIRN peut donc rencontrer pas mal de bruit.
Talos cite notamment certains exécutables Python empaquetés avec PyInstaller ou différentes applications basées sur Tauri et Go, qui peuvent laisser apparaître des chaînes de caractères ou des structures ressemblant à des applications utilisant réellement de l'IA.
La présence d'un artefact lié à un LLM n'est donc absolument pas suffisante pour qualifier un fichier de malware.
Et ce problème risque uniquement de s'accentuer.
À mesure que l'intelligence artificielle devient une brique normale des logiciels, chercher simplement « une trace d'IA » aura de moins en moins de sens.
Il faudra surtout comprendre à quoi elle sert.
Pourquoi CLOSEDQUORUM est surtout intéressant pour ce qu'il annonce
Techniquement, CLOSEDQUORUM ne contient pas forcément de technique révolutionnaire.
Voler les mots de passe d'un navigateur ?
Déjà vu.
Dumper LSASS ?
Déjà vu.
Installer une tâche planifiée ?
Déjà vu.
Utiliser Discord ?
Très, très déjà vu.
Ce qui change, c'est la façon dont toutes ces briques sont orchestrées.
Jusqu'à présent, l'intelligence artificielle était surtout présentée comme un multiplicateur de productivité pour les attaquants.
Un pirate pouvait écrire plus rapidement un script.
Créer davantage de mails de phishing.
Analyser plus vite une cible.
Modifier un malware.
Avec CLOSEDQUORUM apparaît une autre possibilité :
déléguer une partie complète de la prise de décision au système lui-même.
Le malware observe son environnement.
Il fournit le contexte à plusieurs modèles.
Les modèles choisissent une action.
Ils votent.
Le programme applique le résultat.
Puis recommence.
Talos parle ici de déplacement de l'effort : l'humain ne devient pas simplement plus rapide, certaines étapes peuvent fonctionner sans son intervention permanente.
Non, Skynet n'est toujours pas là
CLOSEDQUORUM n'est pas Terminator.
Ce n'est pas une IA consciente qui s'est réveillée mardi matin avec l'envie de récupérer vos mots de passe Chrome.
C'est quelque chose de beaucoup plus banal.
Et c'est justement ce qui le rend intéressant.
Son développeur a pris des API commerciales déjà disponibles, une architecture malware relativement classique, une couche d'orchestration et un système de vote.
Puis il a assemblé le tout.
Pas besoin d'intelligence artificielle générale.
Pas besoin d'un supercalculateur secret.
Pas besoin d'une IA militaire cachée sous une montagne.
Quelques API suffisent.
La vraie question n'est donc probablement pas de savoir si CLOSEDQUORUM va devenir le prochain WannaCry.
La vraie question est de savoir à quoi ressembleront les générations suivantes lorsqu'un développeur récupérera cette idée, ajoutera des modèles locaux, davantage d'autonomie et quelques mois de développement.
Parce qu'en cybersécurité, la première version d'une idée est rarement celle qui fait le plus de dégâts.
C'est souvent celle qui donne des idées aux autres.
Et visiblement, les malwares viennent de découvrir la démocratie.
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.