
À la une
Des pirates transforment les frigos de supermarchés en radiateurs : la cyberattaque qui a fait monter le froid à 50 °C
Dans la nuit du 11 au 12 octobre, plusieurs centaines de supermarchés français ont découvert que leurs vitrines réfrigérées et chambres froides avaient été sabotées à distance. Les attaquants ont détourné les systèmes de régulation pour forcer le dégivrage, avec des consignes montant jusqu’à 50 °C pendant plusieurs heures. Résultat : tonnes de produits détruits, départs de feu et des pertes déjà estimées à plusieurs dizaines de millions d’euros. Derrière cette attaque spectaculaire se cache pourtant une leçon beaucoup moins exotique : les frigos modernes sont des ordinateurs connectés… et certains tournaient avec des logiciels obsolètes ou non mis à jour.
Cette fois, les pirates n’ont pas voulu vos données bancaires
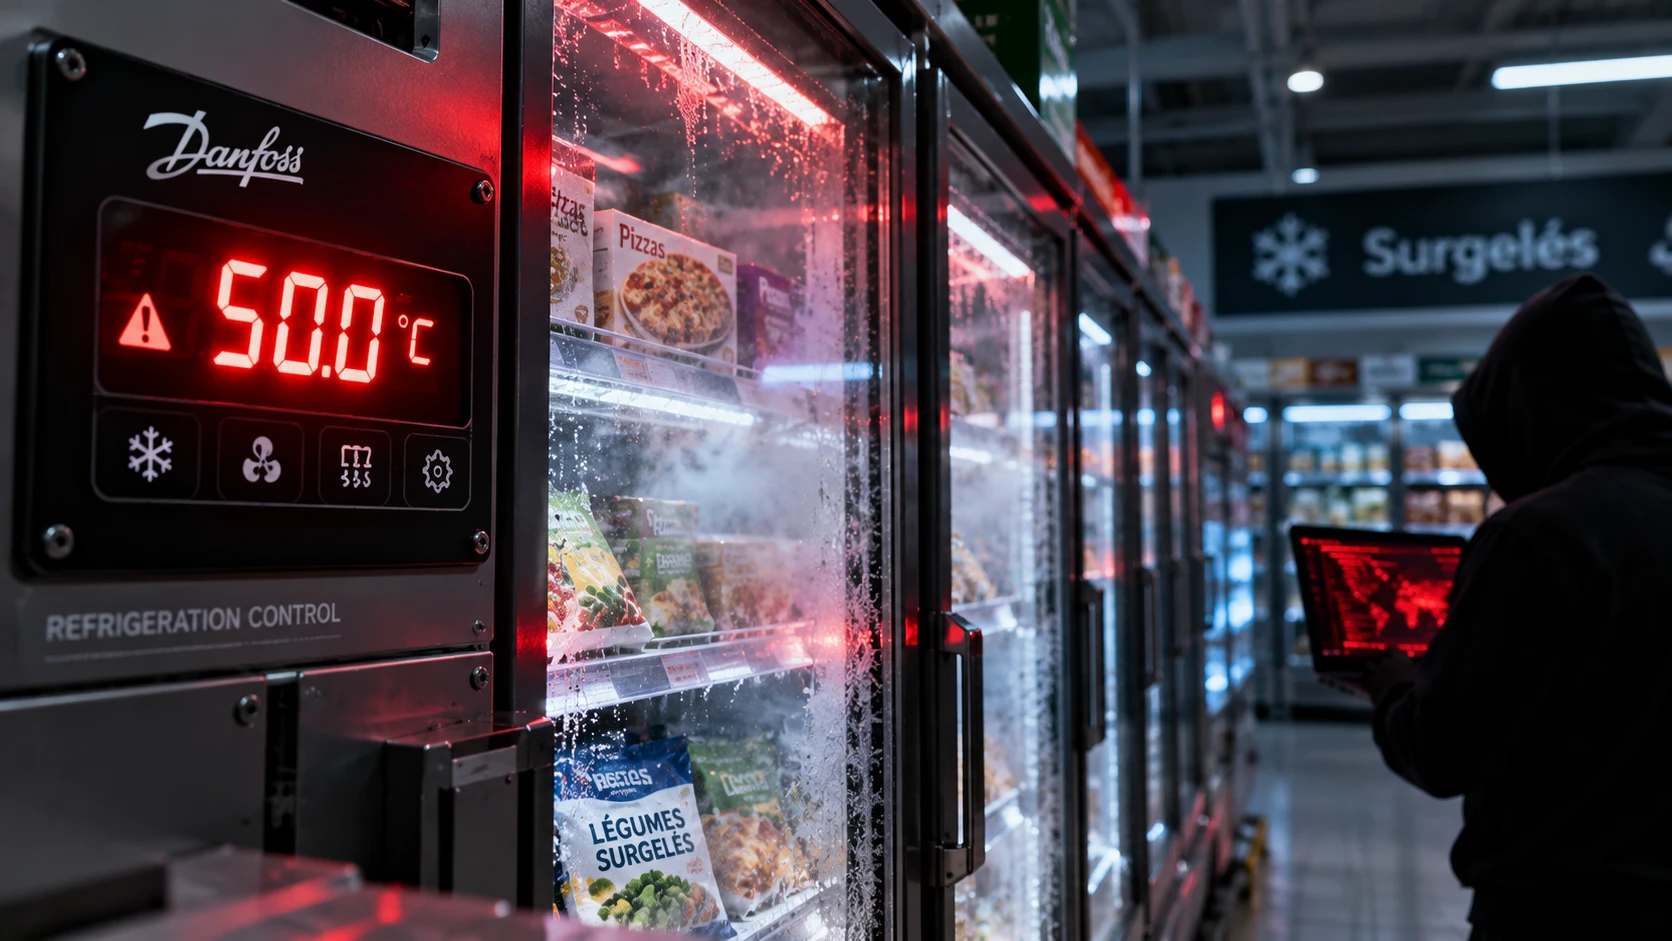
Lundi matin, certains employés de supermarchés français ont ouvert leurs rayons surgelés pour trouver exactement l’inverse de ce que l’on attend normalement d’un congélateur.
De la chaleur.
Dans la nuit du dimanche 11 au lundi 12 octobre 2026, une cyberattaque d’ampleur nationale a touché les systèmes frigorifiques de plusieurs enseignes françaises. Reuters rapporte que des réfrigérateurs et congélateurs ont été poussés jusqu’à 50 °C, provoquant la destruction de denrées et même plusieurs départs de feu.
Intermarché, Coopérative U, Carrefour et Monoprix figurent parmi les enseignes ayant confirmé des magasins touchés. Le parquet de Paris a qualifié l’opération d’attaque de « grande ampleur » visant des réfrigérateurs connectés de plusieurs distributeurs français.
Chez Intermarché, environ 150 magasins étaient concernés selon les chiffres communiqués à Reuters, les installations ayant subi jusqu’à six heures de chauffe. Carrefour a indiqué que 80 magasins avaient été touchés et Monoprix environ 5 % de son réseau français. Coopérative U a également confirmé plusieurs dizaines de points de vente affectés.
Les chiffres restent susceptibles d’évoluer à mesure que les enseignes consolident leurs remontées. Certaines sources françaises évoquent d’ailleurs un total supérieur lorsque Netto, Leclerc et d’autres magasins sont inclus. Le point incontestable est donc surtout celui-ci : on parle de plusieurs centaines de magasins, pas d’un frigo connecté oublié dans une supérette.
Le bouton « dégivrage » transformé en arme
Le fonctionnement de l’attaque est presque déconcertant de simplicité une fois que l’on comprend comment fonctionne le froid commercial moderne.
Un supermarché ne règle évidemment pas individuellement chaque congélateur avec une petite molette cachée derrière les glaces Magnum. Les installations utilisent des systèmes centralisés capables de superviser températures, alarmes, compresseurs, horaires et cycles de dégivrage.
Ces contrôleurs sont également accessibles à distance afin que les techniciens puissent effectuer diagnostic et maintenance sans systématiquement se rendre sur place. Les recherches de Claroty sur les contrôleurs Danfoss AK-SM 800A décrivent précisément cette architecture : une interface Web permet de surveiller les circuits, modifier les seuils de température, consulter les alarmes ou ajuster les horaires de fonctionnement.
C’est extrêmement pratique lorsque le système est correctement sécurisé.
C’est également extrêmement pratique pour un attaquant une fois qu’il a réussi à prendre le contrôle.
Selon les informations recueillies par Le Monde sur le fonctionnement du sabotage, les pirates ont modifié le mécanisme de dégivrage automatique. La consigne aurait été portée à 50 °C et la durée du cycle fortement allongée, transformant en pratique les systèmes conçus pour empêcher la formation de glace en machines à décongeler les stocks.
Pas besoin de ransomware avec tête de mort qui clignote à l’écran.
Il suffit de trouver le bon réglage dans le menu.
Des tonnes de nourriture directement à la benne
Pour les magasins concernés, impossible de simplement remettre les congélateurs à -18 °C et de replacer les glaces dans le rayon.
Lorsque la chaîne du froid est rompue pendant plusieurs heures, les produits concernés doivent être éliminés pour éviter tout risque sanitaire. Les Mousquetaires ont ainsi confirmé avoir jeté l’intégralité des aliments affectés dans leurs magasins touchés.
Thierry Cotillard, président du groupement Les Mousquetaires, évoquait auprès de BFM des pertes pouvant atteindre plusieurs dizaines de millions d’euros à l’échelle nationale pour cette seule journée, sans qu’un bilan consolidé de toutes les enseignes soit encore disponible.
Les conséquences ne sont d’ailleurs pas seulement financières : produits frais et surgelés détruits, rayons condamnés, opérations de nettoyage, interventions techniques et réapprovisionnement représentent également une quantité assez considérable de gaspillage alimentaire et de logistique.
Et contrairement au vol d’une base clients, le résultat est ici immédiatement visible.
Un ransomware chiffre des fichiers.
Celui-ci fait fondre des pizzas.
Le suspect technique : des contrôleurs Danfoss trop vieux ou pas assez mis à jour
Les systèmes concernés utilisent notamment du matériel de la société danoise Danfoss, l’un des grands fournisseurs mondiaux d’équipements pour le froid industriel et commercial.
Le fabricant a confirmé être au courant des incidents en France et indiqué à Reuters que les unités affectées fonctionnaient avec des firmwares obsolètes. Danfoss affirme recommander depuis longtemps de maintenir les produits encore supportés à jour et de remplacer les équipements arrivés en fin de vie.
D’après les informations recueillies par Le Monde auprès de Danfoss, une majorité des équipements concernés serait constituée d’anciens produits ne recevant plus de mises à jour logicielles ou de sécurité, tandis que certains modèles encore supportés n’auraient simplement pas reçu les derniers correctifs.
C’est probablement l’un des détails les moins spectaculaires de cette affaire.
Et certainement l’un des plus importants.
Car remplacer ou mettre à jour le système qui contrôle le froid d’un supermarché n’a rien à voir avec cliquer sur « Mettre à jour maintenant » dans Windows pendant la pause café.
Il faut parfois coordonner frigoristes, prestataires informatiques, exploitants, équipements installés depuis des années et contraintes d’ouverture du magasin.
Résultat : le bon vieux « ça fonctionne, surtout ne touche à rien » peut survivre beaucoup plus longtemps dans l’industrie que sur un smartphone.
Jusqu’au jour où quelqu’un d’autre décide de toucher à tout.
Les failles étaient loin d’être théoriques
L’histoire devient encore plus inconfortable lorsqu’on regarde les travaux de recherche publiés cet été.
Le 9 août, l’équipe Team82 de Claroty a publié une analyse approfondie du contrôleur Danfoss AK-SM 800A. Les chercheurs avaient découvert plusieurs vulnérabilités dans son interface Web, dont un mécanisme d’authentification alternatif pouvant permettre de contourner le mot de passe administrateur et une faille pouvant conduire à l’exécution de commandes à distance. Danfoss avait publié des correctifs.
Encore plus inquiétant : en analysant Internet avec Censys, les chercheurs avaient repéré 2 765 interfaces de gestion AK-SM 800A directement accessibles depuis le Web public.
Pour un attaquant, cela change complètement le problème.
Il n’est plus nécessaire d’entrer d’abord dans le réseau informatique d’une entreprise, de compromettre un poste de travail puis de sauter d’un serveur à l’autre façon film hollywoodien.
On peut commencer par chercher les équipements exposés directement sur Internet.
Claroty résumait d’ailleurs le risque deux mois avant l’incident : ces interfaces permettaient potentiellement à un attaquant de rechercher les contrôleurs vulnérables puis d’interagir directement avec eux.
Voilà un article de recherche qui a assez mal vieilli.
Ou très bien, selon que vous soyez chercheur en sécurité ou responsable du rayon surgelés.
Attention : rien ne prouve encore publiquement quelle faille exacte a été utilisée
Il serait néanmoins trop rapide d’affirmer que les attaquants ont utilisé précisément l’une des vulnérabilités révélées par Claroty.
À ce stade, le vecteur technique exact n’a pas été publié.
Reuters indique que l’ANSSI a identifié une vulnérabilité dans le logiciel Danfoss et rappelle les travaux de Claroty, mais les autorités n’ont pas rendu publique une attribution précise à un CVE déterminé.
Les produits touchés ne semblent d’ailleurs pas tous identiques. Certaines installations reposeraient sur du matériel ancien arrivé en fin de support, tandis que d’autres utilisent des équipements encore maintenus mais insuffisamment mis à jour.
Il faut donc distinguer deux choses : nous savons que des contrôleurs frigorifiques Danfoss insuffisamment à jour ont été compromis ; nous ne savons pas encore publiquement quelle vulnérabilité ou combinaison de vulnérabilités a permis l’ensemble de l’opération.
L’enquête permettra peut-être de préciser le scénario.
L’ANSSI et le parquet de Paris entrent dans la boucle
L’affaire est suffisamment grave pour avoir déclenché une réponse nationale.
Le Premier ministre Sébastien Lecornu a demandé à l’ANSSI d’enquêter sur l’attaque, tandis que le parquet de Paris a ouvert une procédure concernant cette opération à grande échelle. La France échange également avec ses partenaires européens, puisque d’autres pays pourraient avoir été concernés.
Un analyste de Sekoia cité par Reuters affirme avoir observé des impacts en Espagne, au Portugal, en Pologne, en Allemagne et en Belgique. Les investigations sont toujours en cours et tous les incidents européens n’ont pas encore nécessairement été confirmés officiellement par les distributeurs concernés.
L’attaque française rappelle également un autre épisode très récent : fin août, une douzaine de commissariats militaires américains avaient connu des perturbations comparables de leurs installations frigorifiques, avec pertes de denrées.
À ce stade, Reuters ne fait toutefois pas état d’un lien établi entre ces événements.
Le catalogue des cyberattaques étranges de 2026 possède donc désormais une rubrique « congélateurs ».
Le vrai sujet n’est pas le frigo connecté, c’est l’informatique cachée partout
Il serait facile de ranger cette attaque dans la catégorie humoristique « Internet des objets qui tourne mal ».
Mais les systèmes concernés sont loin d’être des gadgets domotiques.
Le froid commercial fait partie de ce que les spécialistes appellent généralement les environnements OT, pour Operational Technology : des ordinateurs et réseaux qui pilotent des processus physiques.
Climatisation.
Ascenseurs.
Chaînes de production.
Électricité.
Traitement de l’eau.
Contrôle d’accès.
Et donc réfrigération.
Pendant longtemps, une bonne partie de ces équipements a été conçue avec une priorité : continuer à fonctionner pendant dix, quinze ou vingt ans.
La cybersécurité n’était pas toujours en tête de la liste.
Puis on a ajouté de la maintenance à distance.
Des interfaces Web.
Des connexions Internet.
Et soudain un appareil qui était autrefois uniquement accessible en ouvrant une armoire technique peut recevoir une requête depuis l’autre côté de la planète.
C’est assez pratique pour le technicien.
Ça l’est aussi pour quelqu’un d’autre.
« Hors support » signifie quelque chose de beaucoup plus concret lorsqu’une machine contrôle 50 000 euros de nourriture
La fin de support d’un logiciel grand public est agaçante.
Votre vieux téléphone ne reçoit plus Android 20 ? Vous perdez progressivement des applications.
Votre PC ne supporte plus une version récente de Windows ? Vous planifiez éventuellement son remplacement.
Dans un supermarché, les choses sont plus compliquées.
Un contrôleur frigorifique peut être relié à une installation coûtant très cher et destinée à fonctionner de nombreuses années. Remplacer l’informatique qui le pilote peut nécessiter de modifier d’autres composants, de faire intervenir plusieurs prestataires et parfois de fermer temporairement certaines installations.
C’est précisément pour cette raison que le matériel industriel ancien constitue une cible intéressante.
Il fonctionne.
Personne n’a envie de l’arrêter.
Et puisque personne ne l’arrête, il reste en place.
Danfoss publie toujours une page dédiée à ses alertes de sécurité et aux versions à mettre à jour, certaines générations ayant fait l’objet de plusieurs bulletins au fil des années.
Mais un correctif disponible n’installe pas magiquement le correctif sur les milliers de machines déjà déployées.
Malheureusement.
Une cyberattaque qui réconcilie enfin informatique et monde réel
L’incident constitue aussi un rappel intéressant pour le grand public.
Une cyberattaque n’a pas nécessairement pour conséquence un message de rançon, une fuite de mots de passe ou un site Internet inaccessible.
Lorsqu’un ordinateur pilote quelque chose de physique, son piratage produit des conséquences physiques.
Ici, des produits alimentaires sont détruits et des systèmes prennent feu.
Ailleurs, cela pourrait concerner chauffage, ventilation, pompes, machines industrielles ou systèmes de contrôle.
C’est ce qui rend la sécurité des infrastructures connectées tellement différente de celle d’un ordinateur personnel.
Sur votre PC, une erreur peut faire disparaître un fichier.
Dans une chambre froide, elle peut faire disparaître plusieurs tonnes de nourriture.
La fameuse « transformation numérique » n’a jamais promis que tout serait plus reposant.
Le plus inquiétant ? L’attaque n’était techniquement pas très futuriste
On imagine souvent les grandes cyberattaques comme des opérations utilisant de mystérieuses vulnérabilités inconnues, des outils développés par des États et des hackers capables de lire du code machine dans Matrix.
L’enquête dira si l’affaire française comporte ce genre de sophistication.
Mais les premiers éléments disponibles racontent pour l’instant une histoire beaucoup plus ordinaire : des équipements accessibles à distance, des logiciels anciens, des mises à jour manquantes et des faiblesses connues dans cette famille de produits.
C’est presque décevant.
Pas d’ordinateur quantique.
Pas d’intelligence artificielle devenue maléfique.
Pas besoin de taper très vite sur trois claviers simultanément.
Juste des systèmes physiques connectés suffisamment longtemps à Internet pour que quelqu’un finisse par s’y intéresser.
Et lundi matin, plusieurs centaines de supermarchés français ont découvert de la manière la plus coûteuse possible qu’un congélateur moderne peut lui aussi avoir besoin d’un patch de sécurité.
La prochaine fois qu’un appareil vous réclamera une mise à jour, vous pourrez donc toujours choisir « Me le rappeler plus tard ».
Mais vérifiez peut-être d’abord combien de tonnes de surgelés il contrôle.
Sources & références
- Reuters — Hackers heat French supermarket fridges, sparking fires and spoiling food
- AFP — French supermarkets suffer refrigerator shutdown after “unprecedented” cyberattack
- Le Monde — Journée noire dans les supermarchés français après une cyberattaque massive
- Claroty Team82 — Freeze the Controller, Defrost the Food
- Danfoss — Security Advisories
- BleepingComputer — Cyberattack shuts down refrigerators at French supermarkets
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.