
À la une
AdFection : quand une simple publicité suffit à livrer un spyware sans aucun clic
On savait déjà que la publicité ciblée pouvait suivre nos habitudes, notre position approximative et une bonne partie de notre vie numérique. On découvre maintenant qu’elle peut aussi servir de rampe de lancement à un logiciel espion. Citizen Lab et Confiant viennent de documenter « AdFection », une technique ayant permis de cibler des appareils avec le spyware de Candiru simplement en faisant afficher la bonne publicité à la bonne personne. Pas de lien douteux à ouvrir, pas de pièce jointe à télécharger : l’écosystème publicitaire fait lui-même la livraison. Et le plus inquiétant n’est peut-être pas l’exploit, mais l’infrastructure parfaitement ordinaire qui l’a rendu possible.
Vous ouvrez une page, une publicité s’affiche… et c’est déjà trop tard
Le scénario ressemble à la réponse d’un paranoïaque auquel on aurait demandé pourquoi il bloque toutes les publicités.
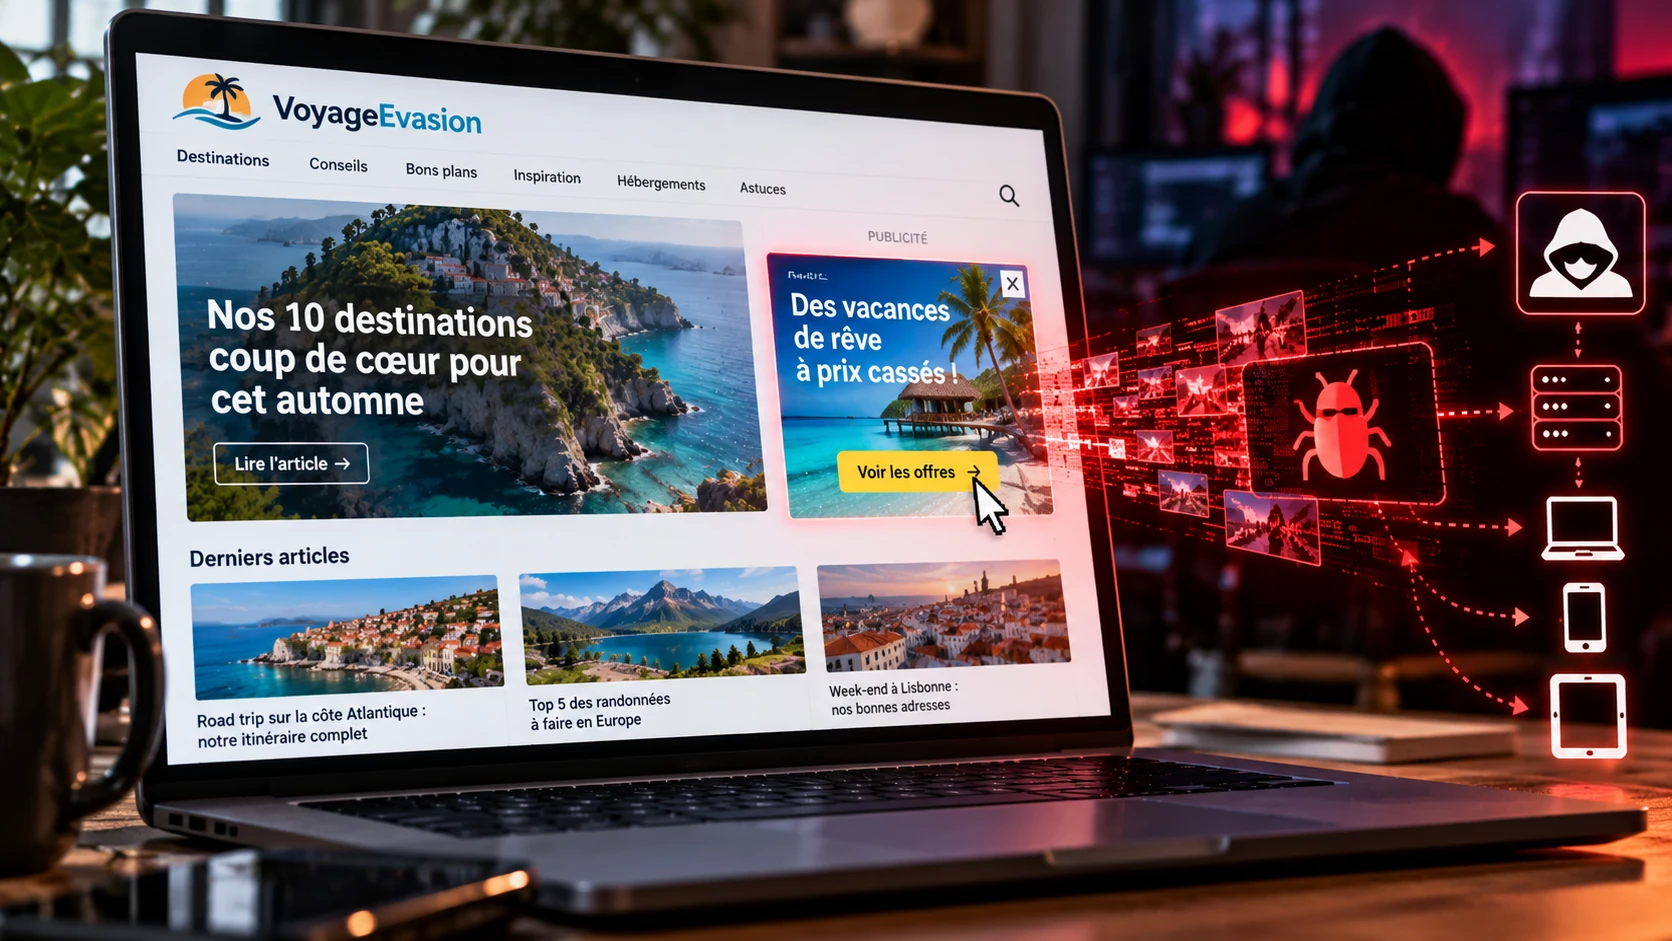
Vous consultez tranquillement un site ou une application. Une bannière publicitaire se charge. Vous ne cliquez dessus. Vous ne touchez à rien. Elle peut même apparaître quelques secondes en arrière-plan.
Et pourtant, votre appareil vient potentiellement d’entrer dans une chaîne destinée à déterminer s’il faut vous espionner.
C’est ce que décrit l’enquête publiée le 15 octobre par Citizen Lab, menée parallèlement avec la société de cybersécurité Confiant. Les chercheurs donnent un nom à cette technique : AdFection. Ils la présentent comme la première confirmation technique publique d’un spyware mercenaire « zero-click » distribué à travers des publicités ciblées.
Le cas le mieux documenté concerne le réseau Al Jazeera. Citizen Lab relie avec un haut niveau de confiance une série d’attaques menées en 2024 et 2025 contre ses appareils à des publicités achetées par une entreprise israélienne appelée Discover-Tech, puis à l’infrastructure de Candiru, société de spyware également connue sous le nom Integrity Labs. Au moins 45 appareils d’Al Jazeera ont été ciblés pendant ces opérations.
La publicité n’était donc plus seulement là pour vous convaincre d’acheter un matelas après avoir prononcé le mot « matelas » près de votre téléphone.
Elle pouvait devenir le livreur du pirate.
Le secret est dans l’immense machine à enchères publicitaires
Pour comprendre pourquoi cette attaque fonctionne, il faut regarder rapidement comment apparaît une publicité moderne.
Lorsqu’une page Web ou une application possède un emplacement publicitaire, celui-ci peut déclencher une enchère en temps réel, ou Real-Time Bidding. En une fraction de seconde, différents intermédiaires reçoivent des informations permettant d’évaluer l’utilisateur et décident combien ils sont prêts à payer pour afficher leur publicité.
Cela peut impliquer une adresse IP, un identifiant publicitaire mobile, des cookies, des informations sur l’appareil ou différentes données permettant de rattacher l’impression publicitaire à un profil.
Le gagnant de l’enchère obtient le droit d’envoyer sa création publicitaire.
Et une publicité Web moderne n’est pas nécessairement une simple image JPEG avec « -30 % ce week-end ». Elle peut inclure du code exécuté par le navigateur ou l’application.
C’est précisément ce mécanisme que Discover-Tech aurait exploité. Selon l’analyse détaillée de Confiant, certaines publicités intégraient un script contactant une infrastructure contrôlée par Discover-Tech. Le serveur pouvait alors examiner les informations disponibles et décider quoi retourner à l’appareil.
Pour l’immense majorité des internautes, rien de spectaculaire ne se passait.
Mais si l’appareil correspondait à la cible recherchée, la réponse pouvait changer.
Voilà ce qui rend le système redoutablement discret.
Le code malveillant n’était envoyé qu’aux bonnes personnes
C’est un vieux problème pour les spécialistes de la publicité malveillante : comment infecter sa cible sans montrer son arme aux entreprises chargées d’analyser les annonces ?
La réponse utilisée ici est plutôt élégante, dans le sens informatique du terme. Moralement, beaucoup moins.
Les publicités liées à Discover-Tech contenaient un appel vers ce que l’entreprise désignait comme un serveur NOAS. Celui-ci recevait notamment des identifiants publicitaires et des informations réseau. Si le visiteur n’était pas intéressant, le serveur pouvait simplement retourner une réponse vide.
Les scanners automatiques voyaient donc une publicité apparemment inoffensive.
En revanche, lorsque les conditions prévues étaient réunies, le serveur pouvait renvoyer du JavaScript supplémentaire et orienter la machine vers d'autres infrastructures utilisées dans la chaîne d’attaque. Citizen Lab a relié ce mécanisme à des infections utilisant le spyware de Candiru.
Cette technique permet une forme de cloaking : le contenu réellement dangereux n’apparaît que devant la cible voulue.
Eskimi, l’une des plateformes ayant diffusé des campagnes de Discover-Tech, a expliqué aux chercheurs que certains tags changeaient justement de comportement suivant l’appareil, l’adresse IP ou la localisation, ce qui leur permettait de passer les vérifications classiques. La société indique avoir bloqué les comptes et domaines concernés après détection.
C’est beaucoup plus subtil qu’un énorme bouton rouge « CLIQUE ICI POUR GAGNER UN IPHONE ».
Même le malware a désormais son marketing personnalisé.
Près de 200 000 sites et applications dans le rayon d’action
La taille de l’infrastructure découverte permet de comprendre pourquoi Citizen Lab considère l’affaire comme un problème structurel et pas simplement comme une campagne isolée.
Les chercheurs ont analysé environ quatre milliards d’enregistrements d’enchères publicitaires associés à Discover-Tech.
Sur seulement quatre mois, ses publicités auraient été affichées sur presque 200 000 sites et applications Android ou iOS distincts, dans des dizaines de pays. Les données plus détaillées recensent 120 768 sites Web et 75 373 applications sur la période étudiée.
Cela ne signifie absolument pas que 200 000 sites étaient compromis ni que leurs utilisateurs ont été infectés.
C’est une distinction essentielle.
Ces sites et applications vendaient simplement de l’espace publicitaire par les circuits habituels. Une impression associée à Discover-Tech pouvait servir au profilage sans mener à une infection, et Citizen Lab rappelle qu’une publicité de l’entreprise ne constitue pas à elle seule la preuve qu’un appareil était personnellement ciblé.
Mais cette échelle démontre autre chose : un acteur suffisamment bien intégré au marché publicitaire n’a pas besoin de pirater chaque site où se trouve sa cible.
Il lui suffit d’acheter la publicité qui lui sera servie.
Des millions d’appareils transformés en balises de reconnaissance
Le rapport va encore plus loin.
Citizen Lab estime que des publicités Discover-Tech ont conduit des millions d’appareils à contacter secrètement une infrastructure associée à Candiru, vraisemblablement pour des opérations de suivi et de reconnaissance à grande échelle.
Les chercheurs ont également observé des impressions publicitaires provenant de réseaux particulièrement sensibles : organisations militaires, ministères, agences nationales de cybersécurité, infrastructures critiques, médias et organisations internationales.
Parmi les environnements apparaissant dans les données figurent notamment des réseaux associés à l’OTAN. Reuters rapporte également des expositions touchant différentes grandes institutions internationales.
Là encore, voir apparaître un réseau dans les données ne prouve pas que son utilisateur a été infecté.
Mais cela illustre le problème.
Les réseaux publicitaires avaient suffisamment de portée pour acheminer le premier maillon d’une opération de surveillance jusque dans des environnements où l’on imaginerait que quelqu’un a déjà pensé à interdire « Super Casino Deluxe – 50 tours gratuits ».
Et Discover-Tech était un acteur « approuvé »
Voilà probablement le passage le plus dérangeant.
Discover-Tech n’opérait pas uniquement dans un coin obscur d’Internet entre deux régies spécialisées dans les téléchargements de codecs miracles.
L’entreprise figurait depuis 2020 dans différents registres de vendeurs publicitaires considérés comme certifiés ou approuvés, notamment par Google et par IAB Europe, l’une des principales organisations professionnelles du secteur publicitaire européen. Elle pouvait ainsi travailler avec de grands acteurs de l’écosystème et acheter des impressions via différentes plateformes.
Selon Citizen Lab, Discover-Tech a notamment diffusé des annonces via des infrastructures liées à Google, Yandex, Beeswax, Vungle, Eskimi et d’autres acteurs du marché.
Après communication des résultats de l’enquête, plusieurs entreprises ont coupé l’accès.
Google a supprimé Discover-Tech de ses registres et mis fin à son accès aux plateformes d’échange publicitaire. IAB Europe l’a également retiré de ses listes. Beeswax a supprimé l’entreprise de sa plateforme, Vungle a suspendu son accès pendant son enquête et Eskimi dit avoir bloqué les comptes et domaines concernés.
Discover-Tech et plusieurs sociétés citées par les chercheurs n’avaient pas répondu à leurs demandes de commentaires avant la date limite fixée par Citizen Lab. D’autres entreprises mentionnées dans les infrastructures étudiées ont explicitement nié toute connaissance ou participation aux activités liées au spyware.
Il faut donc éviter le raccourci consistant à considérer l’ensemble de la chaîne publicitaire comme complice.
Le problème pointé par les chercheurs est différent.
La chaîne a permis que cela fonctionne.
Quand la publicité ciblée devient une infrastructure de renseignement
Depuis des années, la principale critique adressée à la publicité ciblée concerne la vie privée.
Une régie apprend que vous aimez les vélos, que vous cherchez un appartement ou que vous avez probablement passé trois semaines à comparer les prix d’une carte graphique avant de finalement acheter la plus chère.
AdFection montre une conséquence beaucoup moins abstraite.
Les mêmes données qui permettent de distinguer « amateur de VTT, 35-44 ans, probablement intéressé par une nouvelle paire de chaussures » peuvent servir à déterminer quelle machine appartient à la personne qu’un client cherche à surveiller.
L’écosystème RTB devient alors une sorte de réseau de capteurs planétaire déjà installé.
Pas besoin de déposer une balise sous une voiture.
Des centaines de milliers de sites et d’applications demandent spontanément à différents intermédiaires publicitaires : « quelqu’un veut-il acheter le droit d’afficher quelque chose à cette personne précise ? »
Citizen Lab rapporte même l’existence d’un autre acteur baptisé provisoirement DARK CARTOGRAPHER, qui aurait utilisé l’infrastructure de Discover-Tech et des failles chez plusieurs opérateurs télécoms pour relier des identifiants publicitaires à de véritables numéros de téléphone. Une enquête technique séparée est encore en préparation ; les détails complets ne sont donc pas encore publics.
À ce stade, « publicité personnalisée » commence à devenir un euphémisme légèrement ambitieux.
Un bloqueur de pubs devient soudain un outil de cybersécurité
L’une des conclusions les plus inhabituelles du rapport concerne les ad blockers.
Nous avons longtemps débattu de leur utilisation sous l’angle économique : les sites ont besoin de publicité pour vivre, les utilisateurs détestent les publicités intrusives et tout le monde finit par installer uBlock en faisant semblant de ne pas connaître le problème.
Citizen Lab déplace la discussion sur le terrain de la sécurité.
Les chercheurs recommandent désormais explicitement aux organisations sensibles de bloquer publicités et trackers, y compris au niveau de leur passerelle réseau. Ils appellent également les administrations à envisager un blocage obligatoire des annonces sur les appareils officiels.
Pour un utilisateur classique, leurs recommandations sont plus accessibles : utiliser un bloqueur de publicité réputé, privilégier un navigateur limitant le tracking, désactiver autant que possible le ciblage publicitaire et réinitialiser périodiquement son identifiant publicitaire mobile. Un filtrage réseau peut apporter une couche supplémentaire.
Ce ne sont évidemment pas des protections absolues.
Et si vous êtes journaliste enquêtant sur un gouvernement, diplomate ou militant spécifiquement visé par un vendeur de spyware à plusieurs millions d’euros, votre modèle de menace mérite quelque chose d’un peu plus poussé qu’une extension Firefox installée dimanche soir.
Citizen Lab recommande d’ailleurs aux personnes particulièrement exposées de rechercher une aide spécialisée.
Le problème n’est plus la mauvaise pub, mais la plomberie d’Internet
L’affaire AdFection mérite finalement l’attention moins pour Candiru que pour ce qu’elle révèle de l’architecture publicitaire actuelle.
Un attaquant n’a pas eu besoin de compromettre Yahoo, une application populaire ou chacun des dizaines de milliers de sites concernés.
Il a pu passer par les tuyaux déjà prévus pour que des dizaines d’entreprises s’échangent des informations, identifient un utilisateur et choisissent en quelques millisecondes ce qu’elles vont afficher sur son écran.
Le système a été conçu pour trouver précisément une personne parmi des millions.
Le spyware ne fait que remplacer « cette personne pourrait acheter des baskets » par « cette personne nous intéresse particulièrement ».
C’est pourquoi Citizen Lab ne demande pas uniquement de bannir Discover-Tech. Les chercheurs réclament une remise à plat beaucoup plus large : audits indépendants des acteurs publicitaires, règles de type Know Your Customer, limitation des données personnelles circulant dans les enchères RTB et contrôle réglementaire bien plus strict.
Parce qu’une fois Discover-Tech déconnecté, l’infrastructure fondamentale existe toujours.
Et quelqu’un d’autre peut avoir la même idée.
La pub n’a jamais demandé autant de confiance
Nous avions déjà de nombreuses bonnes raisons de ne pas adorer la publicité ciblée : profilage, collecte massive de données, suivi entre sites, empreintes numériques et cette capacité surnaturelle à montrer vingt fois le grille-pain que vous avez déjà acheté.
AdFection en ajoute une nouvelle.
Pour la première fois, des chercheurs documentent publiquement une chaîne permettant à une publicité ciblée d’aboutir à une infection par spyware sans action de la victime.
Cela ne signifie pas que cliquer sur Le Monde demain matin va transformer votre smartphone en micro de la CIA.
Les attaques documentées sont sophistiquées, ciblées et liées à l’industrie du spyware mercenaire.
Mais elles prouvent qu’un mécanisme pensé pour vendre de la lessive possède exactement les propriétés dont rêverait un service de surveillance : une couverture gigantesque, une identification fine des utilisateurs et la possibilité de livrer du code au bon appareil au bon moment.
Pendant des années, la question était :
« Jusqu’où une régie publicitaire peut-elle nous suivre ? »
AdFection oblige désormais à en poser une autre :
« Qu’est-ce qu’elle peut nous envoyer une fois qu’elle nous a trouvés ? »
Et cette réponse-là risque de rendre le bouton « Bloquer les publicités » nettement plus séduisant.
Sources & références
- Citizen Lab — Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware
- Citizen Lab — Executive Summary
- Confiant — ADINT: Weaponized Ad Tech for Zero-Click Spyware and Mass Identity Vacuuming
- Reuters — Israeli firm used online ads to run vast spy operation, researchers say
- The Verge — An Israeli firm is sending spyware through online ads, researchers say
- Le Monde — Comment des publicités d’apparence anodine permettent de diffuser des logiciels espions
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.