
À la une
Chrome change ses alertes anti-arnaque : Gemini entre en jeu, mais vos données aussi
Google vient de présenter une nouvelle série de protections pour Chrome. Le navigateur va désormais distinguer les sites simplement suspects des pages réellement dangereuses, utiliser davantage Gemini pour repérer les escroqueries et tenter de bloquer une arnaque particulièrement vicieuse : le faux message qui vous demande de copier une commande sur votre PC. De bonnes nouvelles pour la sécurité, même si cette protection renforcée soulève quelques questions sur la confidentialité.
Chrome ne veut plus attendre qu'un site soit dangereux pour vous prévenir
Vous connaissez probablement cette grande page rouge que Chrome affiche lorsqu'il détecte un site dangereux. Elle apparaît généralement au mauvais moment, souvent après avoir cliqué sur un lien parfaitement innocent en apparence, et vous explique qu'il serait préférable de ne pas poursuivre votre navigation.
Jusqu'à présent, ce système reposait principalement sur une logique assez tranchée : le navigateur considérait qu'un site présentait un danger suffisamment établi pour déclencher un avertissement particulièrement visible. Mais entre un site parfaitement légitime et une page clairement malveillante, il existe toute une zone grise dans laquelle les escrocs aiment particulièrement travailler.
C'est précisément cette zone que Google souhaite désormais mieux couvrir. Dans une annonce officielle publiée le 20 octobre 2026, l'entreprise présente une évolution de Safe Browsing, son système de protection contre les sites frauduleux. Avec la Protection renforcée activée, Chrome distingue maintenant deux niveaux de risque : les sites suspects et les sites dangereux.
La différence n'est pas uniquement cosmétique. Lorsqu'un site présente des caractéristiques ressemblant à celles de pages frauduleuses, sans que Google puisse affirmer avec suffisamment de certitude qu'il est malveillant, Chrome peut afficher un avertissement plus discret. Une fenêtre apparaît au-dessus de la page, laissant entrevoir son contenu, avec la possibilité de revenir en arrière ou de signaler que le site semble sûr.
En revanche, lorsque Chrome considère qu'une page constitue un danger important, le grand écran rouge reste de service. Impossible de le confondre avec un simple message d'information.
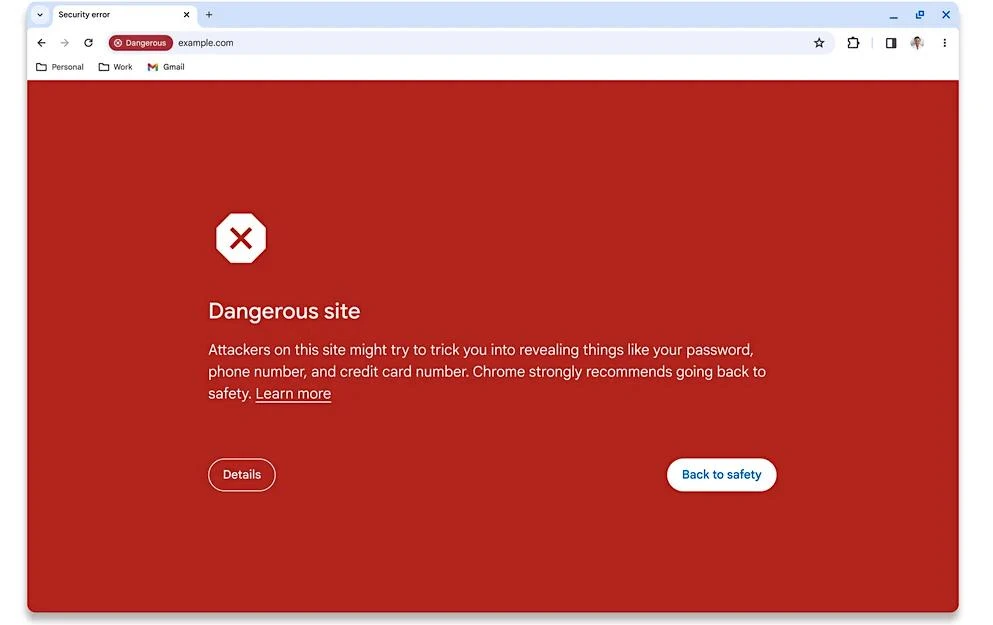
Les nouvelles alertes permettent de distinguer une suspicion d'un danger identifié. Visuel de référence : Google Chrome Security
Un avertissement orange vaut parfois mieux qu'une mauvaise surprise rouge
Cette distinction peut sembler anecdotique, mais elle répond à une difficulté bien réelle. Les campagnes de phishing ne ressemblent plus nécessairement à des pages bricolées à la va-vite avec trois fautes d'orthographe et un logo récupéré sur Google Images. Certaines copies de sites bancaires, de services de livraison ou de plateformes commerciales sont suffisamment convaincantes pour tromper un utilisateur attentif.
Les fraudeurs utilisent aussi des adresses récemment créées, des redirections et des pages qui ne restent actives que quelques heures. Dans ces conditions, attendre qu'un domaine soit formellement identifié comme dangereux laisse parfois suffisamment de temps pour que les premières victimes tombent dans le panneau.
Avec ses nouveaux avertissements, Google veut donc intervenir plus tôt, même lorsque les indices disponibles ne permettent pas encore de conclure définitivement à une tentative d'escroquerie. Comme le souligne également 9to5Google, cette approche permet d'élargir la couverture des alertes sans transformer chaque doute en interdiction spectaculaire.
Évidemment, cette stratégie possède aussi son revers. Un site parfaitement légitime peut présenter certaines caractéristiques communes avec des pages frauduleuses et déclencher une alerte injustifiée. Google assume cette possibilité en laissant davantage de liberté à l'utilisateur lorsqu'il s'agit d'une simple suspicion.
Le navigateur devient ainsi moins catégorique, mais aussi plus pédagogique. Une manière de rappeler que la sécurité informatique ne fonctionne pas toujours avec des certitudes absolues.
Gemini rejoint la chasse aux faux antivirus et aux fausses mises à jour
Derrière cette évolution visuelle se cache un changement technique plus important. Google renforce l'utilisation de Gemini pour analyser les pages Web susceptibles de cacher des escroqueries.
En 2025, Chrome avait commencé à utiliser un modèle Gemini fonctionnant directement sur certains appareils compatibles pour repérer notamment les fausses pages d'assistance technique. Le principe était intéressant : analyser le contenu d'une page et reconnaître des comportements suspects que les systèmes classiques, essentiellement fondés sur les adresses et les signatures de menaces, pouvaient laisser passer.
Google franchit maintenant une étape supplémentaire en déplaçant cette analyse vers un modèle Gemini plus puissant, exécuté sur ses serveurs. L'objectif est d'étendre cette protection aux utilisateurs ayant activé la Protection renforcée, sans dépendre de la capacité de leur appareil à faire fonctionner localement le modèle précédent.
Concrètement, Gemini peut examiner le texte d'une page, identifier la marque ou le service qu'elle prétend représenter et déterminer si son discours ressemble à celui d'une escroquerie. Un faux antivirus annonçant une infection catastrophique, une prétendue mise à jour obligatoire de Chrome ou une page imitant un service d'assistance peuvent ainsi éveiller les soupçons du système.
L'IA ne prend toutefois pas seule la décision finale. Son analyse est combinée à d'autres signaux, notamment la réputation du domaine, pour déterminer si Chrome doit afficher un avertissement.
C'est plutôt intelligent sur le papier, mais il reste une question importante : que deviennent les informations analysées par Gemini ?
Une sécurité renforcée qui passe davantage par le cloud
Le passage d'un modèle local à un modèle exécuté sur les serveurs de Google change nécessairement la nature des échanges entre le navigateur et son infrastructure. Ce qui pouvait auparavant être analysé directement sur l'appareil peut désormais nécessiter l'envoi de certaines informations à distance.
Google affirme avoir prévu plusieurs garde-fous. Selon l'entreprise, le texte d'une page n'est transmis pour analyse que lorsque le site présente déjà des indices suffisamment solides d'une escroquerie. Les contenus envoyés seraient ensuite traités temporairement, sans conservation, sans journalisation et sans utilisation pour entraîner les modèles.
Ces engagements sont importants, mais ils restent pour l'instant des déclarations de Google. Ils ne signifient pas que l'analyse s'effectue entièrement sur votre ordinateur, ni qu'un audit indépendant a vérifié l'ensemble du dispositif.
Le choix dépend donc des priorités de chacun. Un utilisateur souhaitant bénéficier d'une détection plus avancée peut accepter que certains éléments soient analysés à distance, tandis qu'une personne particulièrement attentive à la confidentialité pourra préférer conserver le niveau standard de Safe Browsing.
Il faut d'ailleurs rappeler que la Protection standard de Chrome continue d'exister et reste active par défaut. La Protection renforcée n'est pas obligatoire pour profiter des avertissements classiques contre les sites dangereux.
ClickFix : cette arnaque qui vous transforme en installateur de malware
Parmi les nouveautés annoncées, l'une des plus intéressantes concerne une technique d'escroquerie appelée ClickFix. Son fonctionnement repose sur une idée aussi simple que redoutable : convaincre la victime d'exécuter elle-même une commande malveillante.
Imaginez que vous visitiez un site et qu'un message apparaisse soudainement. Il prétend que votre navigateur rencontre un problème, qu'une vérification de sécurité est nécessaire ou qu'une opération technique doit être effectuée pour accéder au contenu. Pour résoudre la situation, il vous invite à copier un texte et à le coller dans un outil système.
C'est précisément le piège.
La commande copiée peut déclencher le téléchargement ou l'exécution d'un logiciel malveillant. L'attaquant contourne ainsi une partie des protections habituelles du navigateur, puisqu'il ne vous demande pas nécessairement de télécharger directement un fichier suspect. Il vous persuade de réaliser l'opération à sa place.
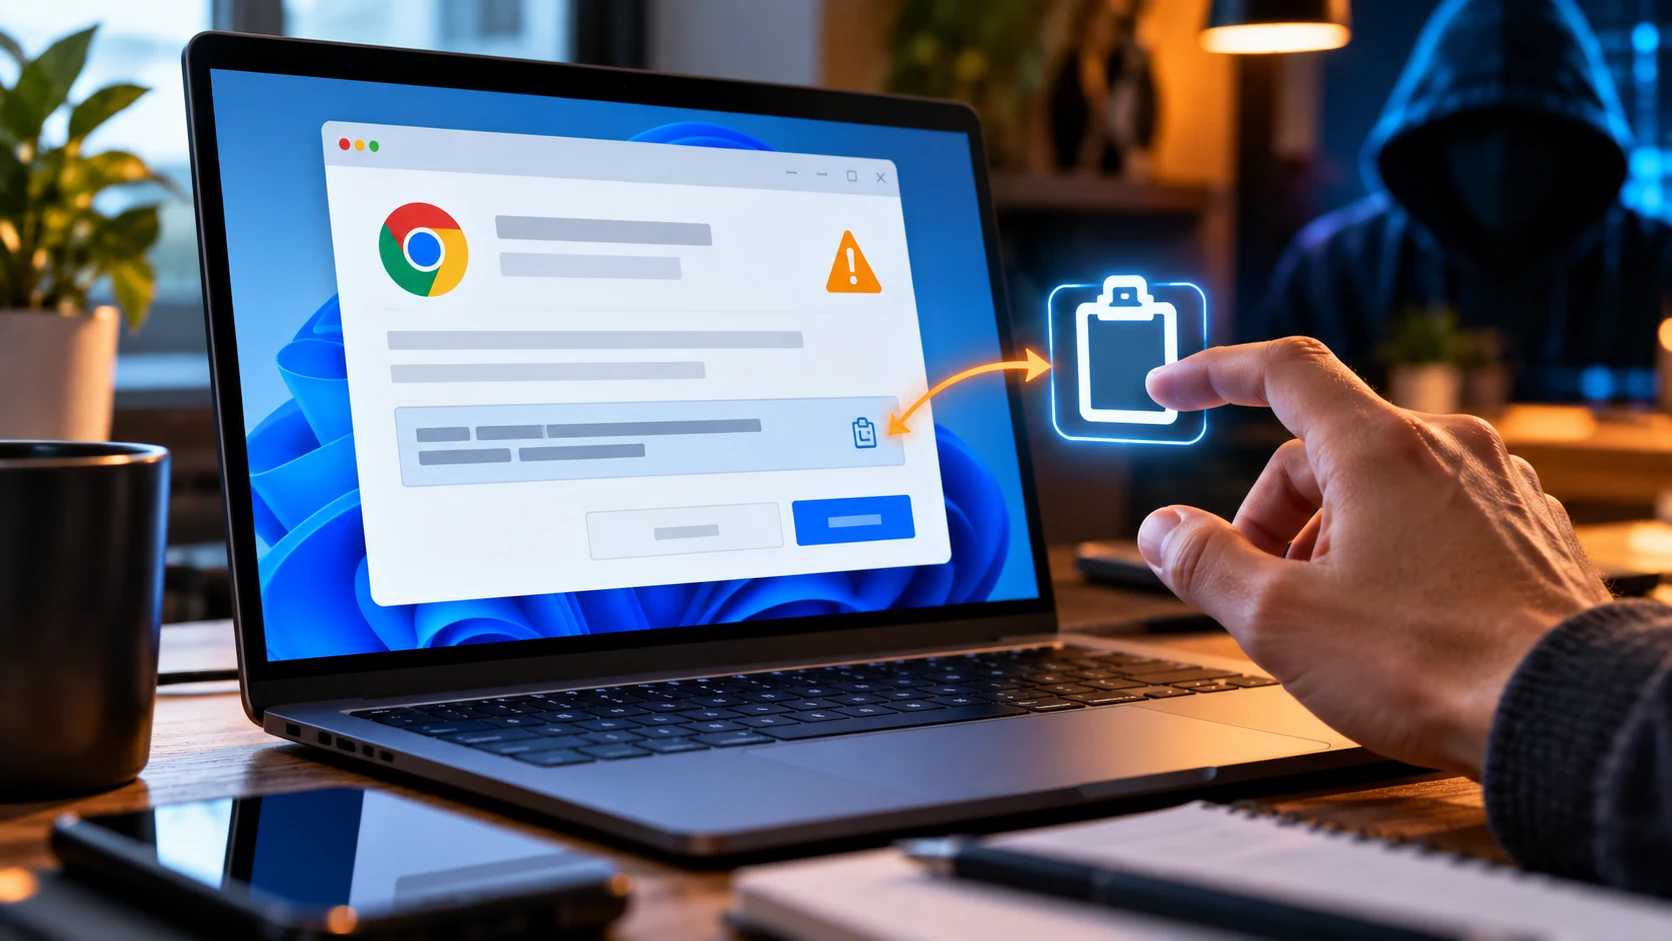
ClickFix exploite les faux messages techniques pour pousser les internautes à exécuter des commandes dangereuses. Illustration originale GeekParadize.
Pour combattre cette technique, Chrome introduit une protection capable de repérer la copie de certaines commandes suspectes. Lorsqu'un élément potentiellement dangereux est détecté chez un utilisateur ayant activé la Protection renforcée, Chrome peut transmettre la commande à Safe Browsing pour analyse, après suppression des données personnelles identifiables qu'elle pourrait contenir.
Si l'analyse confirme un danger, le navigateur affiche alors un avertissement. Google précise avoir conçu le système pour limiter les fausses alertes, notamment chez les développeurs qui manipulent régulièrement des commandes parfaitement légitimes.
L'approche est particulièrement intéressante parce qu'elle ne cherche plus seulement à bloquer les fichiers dangereux. Elle tente aussi de reconnaître le moment où un site cherche à manipuler l'utilisateur pour lui faire effectuer une action risquée.
Et dans le cas de ClickFix, c'est précisément là que tout se joue.
Dix fois plus efficace ? Un chiffre à regarder avec précaution
Google avance également un argument spectaculaire : les utilisateurs de la Protection renforcée seraient dix fois mieux protégés contre le phishing, les escroqueries et d'autres menaces en ligne que ceux ayant conservé le niveau standard.
Un chiffre impressionnant, mais qui mérite quelques précisions.
Dans une note accompagnant son annonce, l'entreprise explique que cette mesure repose sur une comparaison du nombre moyen d'avertissements de sécurité affichés aux utilisateurs des deux modes. Autrement dit, ce chiffre ne démontre pas directement que les internautes subissent dix fois moins d'escroqueries ou de compromissions.
La nuance est importante. Détecter davantage de situations dangereuses constitue évidemment un avantage, mais cela ne suffit pas à mesurer précisément combien d'incidents ont réellement été évités.
L'arrivée de Gemini, des nouvelles alertes et de la surveillance des tentatives ClickFix semble néanmoins cohérente avec une évolution plus large de la cybersécurité : les navigateurs ne se contentent plus de vérifier la réputation d'une adresse Web. Ils cherchent progressivement à comprendre les intentions d'une page et les interactions qu'elle tente de provoquer.
C'est un changement de philosophie assez profond pour un logiciel que beaucoup utilisent encore comme une simple porte d'entrée vers Internet.
Faut-il activer la Protection renforcée dans Chrome ?
Pour profiter de ces mécanismes, il faut vérifier le niveau de protection utilisé par Chrome. Sur ordinateur, le réglage se trouve dans Paramètres, puis Confidentialité et sécurité, Sécurité et enfin Navigation sécurisée. Il est possible d'y sélectionner la Protection renforcée plutôt que la Protection standard.
Cette option apporte des contrôles supplémentaires, mais implique également davantage d'interactions avec les services de sécurité de Google. Il appartient donc à chacun de décider si ce compromis lui convient.
Dans tous les cas, les nouvelles protections ne remplacent pas quelques réflexes élémentaires. Lorsqu'un site prétend que votre ordinateur est infecté, qu'une mise à jour urgente doit être installée ou qu'il faut exécuter une commande pour débloquer une vidéo, mieux vaut fermer la page et vérifier directement auprès du service concerné.
Il faut aussi garder à l'esprit qu'un site non signalé par Chrome n'est pas automatiquement fiable. Les systèmes de détection restent imparfaits, particulièrement face à des escroqueries récentes ou très ciblées.
Reste que l'évolution annoncée le 20 octobre 2026 est intéressante. En distinguant davantage les niveaux de risque et en essayant de reconnaître les techniques de manipulation, Chrome cherche à intervenir avant que l'utilisateur ne commette l'erreur attendue par les escrocs.
Finalement, le navigateur ne veut plus seulement vous empêcher d'ouvrir une mauvaise porte. Il essaie désormais de vous prévenir lorsqu'une personne, de l'autre côté, tente de vous convaincre de lui donner les clés.
PHP2Shell : deux failles critiques dans PHP menacent des millions de sites web
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.