
Double Counter piraté : jusqu’à 28 millions de comptes Discord considérés comme exposés Cybersécurité
Cybersécurité 11 min

Double Counter piraté : jusqu’à 28 millions de comptes Discord considérés comme exposés

Le bot Double Counter est utilisé par des centaines de milliers de communautés Discord pour repérer les comptes secondaires, les VPN et les tentatives de contournement de bannissement. Problème : le service chargé de surveiller les autres s’est lui-même fait surveiller d’un peu trop près. Un attaquant est entré par un ancien serveur oublié, a récupéré des accès au cloud, pris momentanément le contrôle du bot et copié environ 12 Go de données. Double Counter considère désormais comme potentiellement exposées les informations liées à quelque 28 millions de comptes. Une affaire qui pose surtout une question gênante : combien de données personnelles sommes-nous prêts à confier à un simple bot pour entrer sur un serveur Discord ?
· 12 octobre 2026 à 14:24 · 0
Kothamine : le malware Windows qui détourne Tailcat pour faire disparaître son serveur de commande High-Tech
High-Tech 10 min

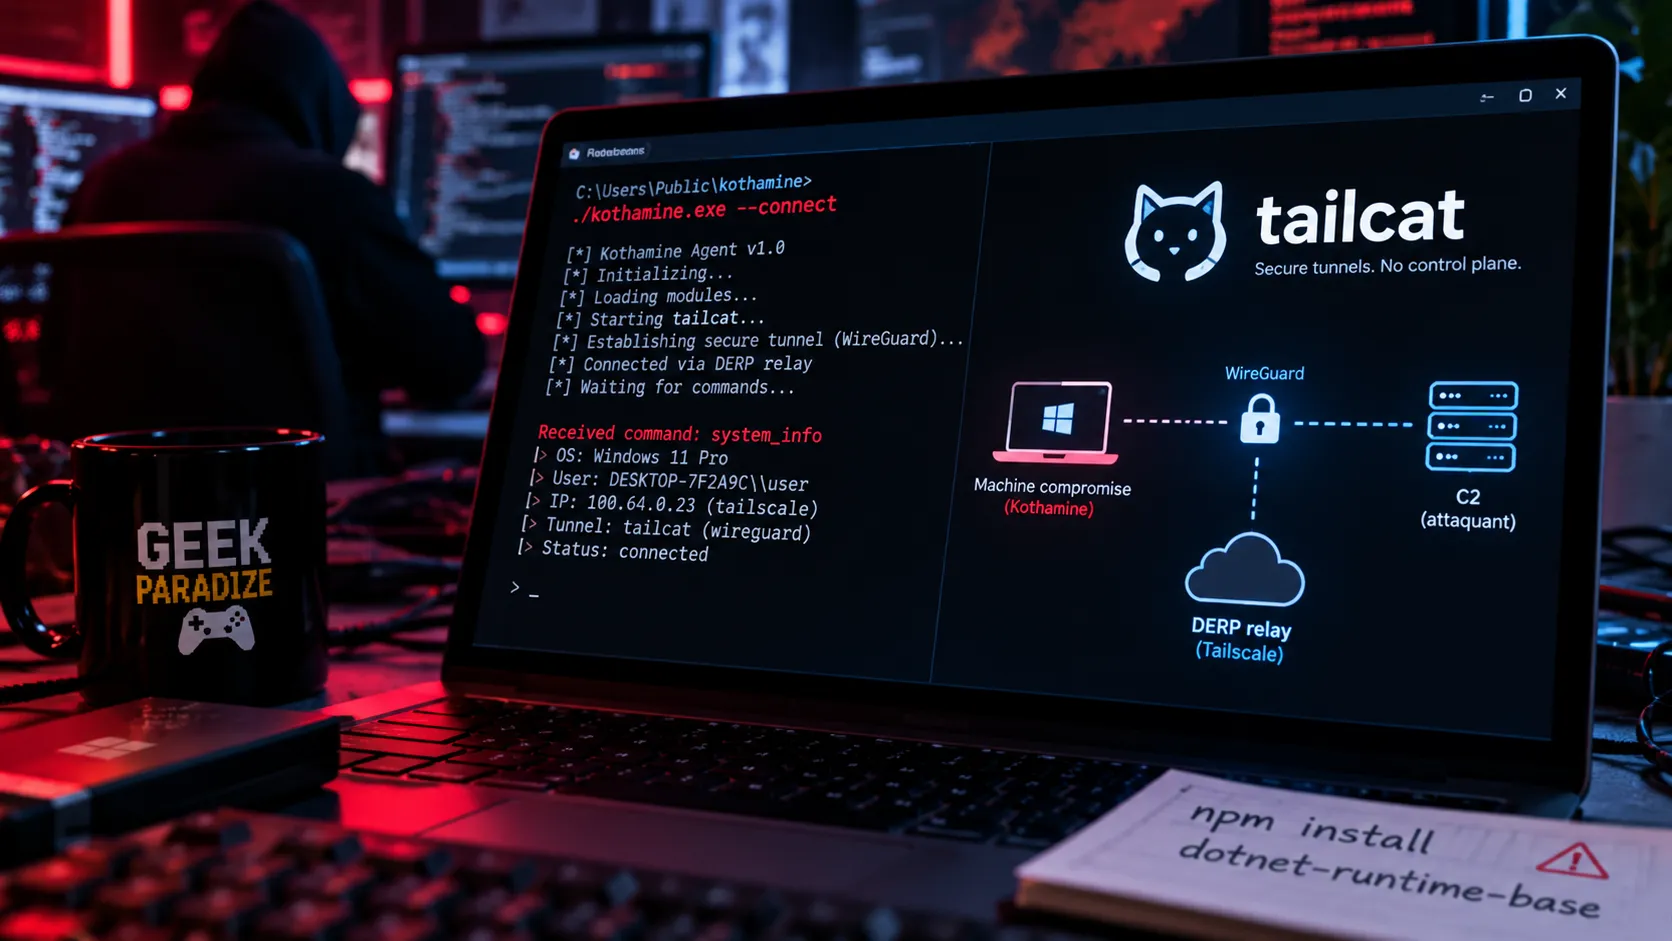
Kothamine : le malware Windows qui détourne Tailcat pour faire disparaître son serveur de commande

Tailcat n’aura pas eu besoin d’attendre longtemps avant d’intéresser les mauvaises personnes. Moins d’un mois après la publication officielle de cet outil open source signé Tailscale, les chercheurs de Malwarebytes ont découvert Kothamine, un cheval de Troie Windows qui l’utilise pour transporter ses commandes à travers un tunnel WireGuard chiffré. Résultat : pas de domaine C2 malveillant classique à bloquer, pas de compte Tailscale à repérer et un trafic qui ressemble beaucoup à celui d’un outil réseau parfaitement légitime. Tailcat n’a rien de vulnérable ici. C’est justement ce qui rend l’histoire intéressante.

· 05 octobre 2026 à 16:17 · 0
Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur High-Tech
High-Tech 12 min

Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur

Pangolin s’est fait une place chez les amateurs de self-hosting en proposant une sorte de mélange entre reverse proxy, tunnel WireGuard, authentification centralisée et accès Zero Trust, sans obliger à exposer directement les services de son réseau sur Internet. Avec la version 1.23, le projet s’attaque maintenant à son principal défaut architectural : jusqu’ici, votre magnifique passerelle sécurisée pouvait toujours dépendre d’une seule machine. Pangolin peut désormais fonctionner en cluster haute disponibilité, avec partage d’état, bascule automatique, distribution régionale et certificats synchronisés. Le tout reste auto-hébergeable… avec toutefois une petite nuance côté licence pour les fonctions de clustering.

· 28 septembre 2026 à 18:39 · 0
Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root High-Tech
High-Tech 12 min

Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root

Tailscale est devenu l’un des moyens les plus simples pour relier deux machines derrière des NAT, mais il repose habituellement sur son plan de contrôle pour coordonner les pairs. Avec Tailcat, les développeurs de Tailscale ont décidé de démonter leur propre plomberie pour ne garder que le meilleur morceau : WireGuard, la traversée de NAT et les relais DERP, le tout dans un outil open source utilisable sans compte Tailscale, sans modifier vos routes, sans privilèges root et même sans serveur de coordination. Une sorte de netcat qui aurait avalé un VPN moderne.

· 28 septembre 2026 à 17:46 · 0
strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard High-Tech
High-Tech 10 min

strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard

La version 6.1.0 de strongSwan, l’une des implémentations IPsec les plus utilisées sous Linux et dans de nombreuses appliances réseau, vient avec un joli ménage de rentrée : 11 vulnérabilités corrigées, plusieurs risques de déni de service, un possible contournement d’autorisation, une faille pouvant aller jusqu’à l’exécution de code à distance… et surtout IKEv1 désormais désactivé par défaut. Une excellente nouvelle pour la sécurité, sauf si votre vieux VPN d’entreprise considère toujours 2005 comme une technologie d’avenir.

· 28 septembre 2026 à 16:57 · 0