
Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur High-Tech
High-Tech 12 min

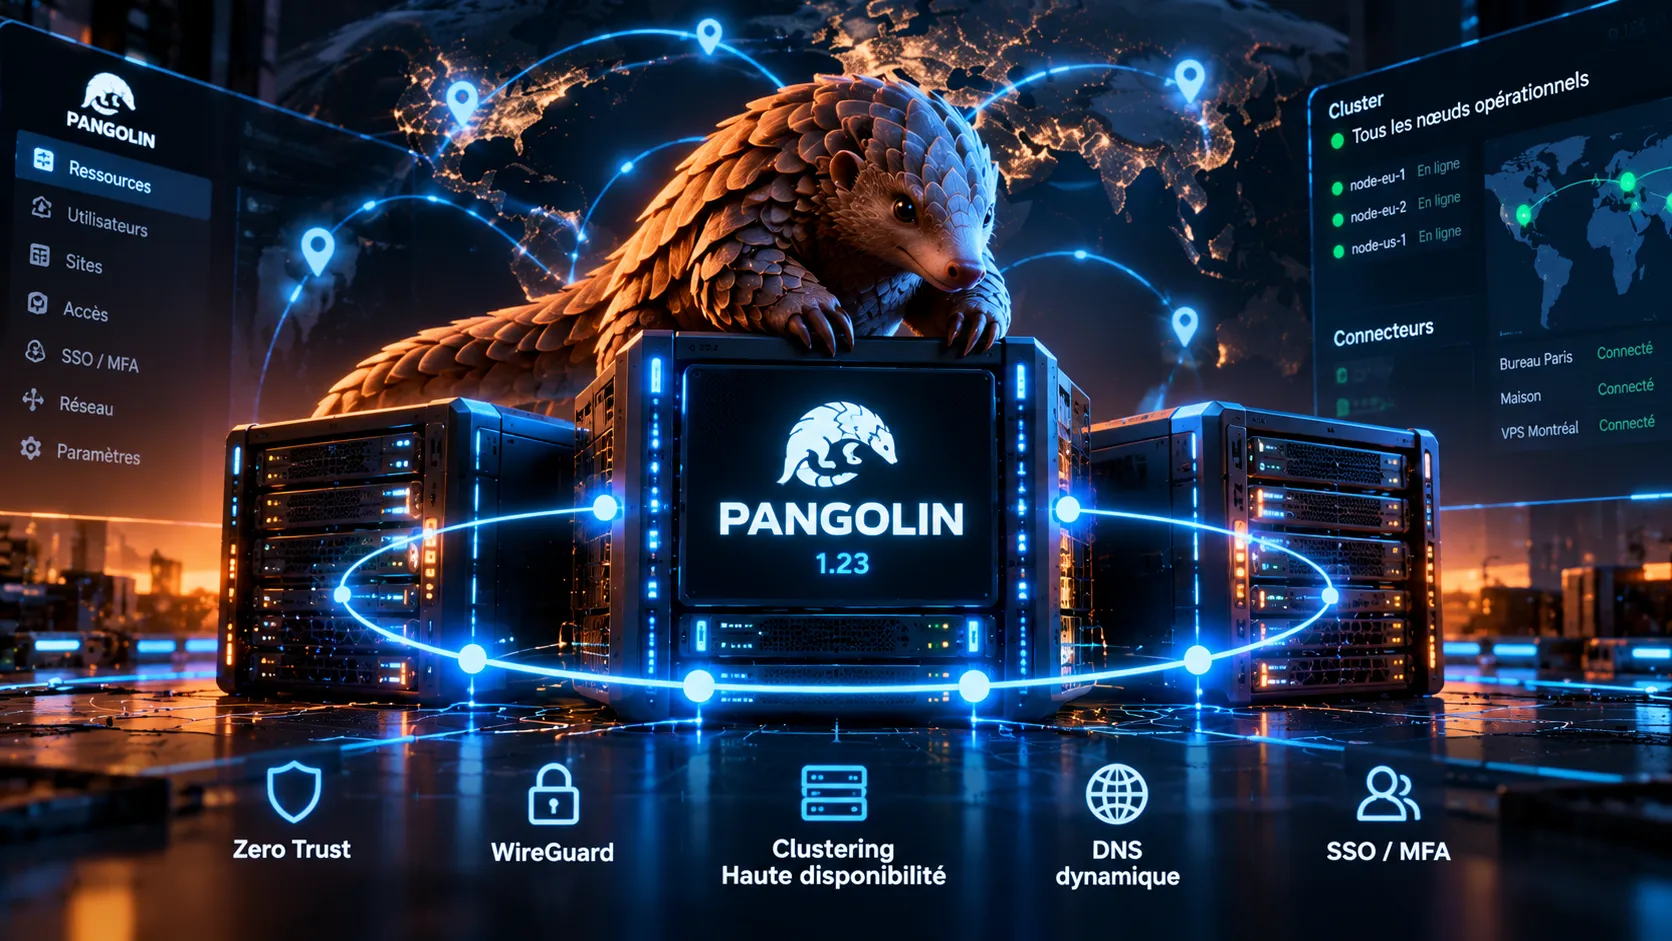
Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur

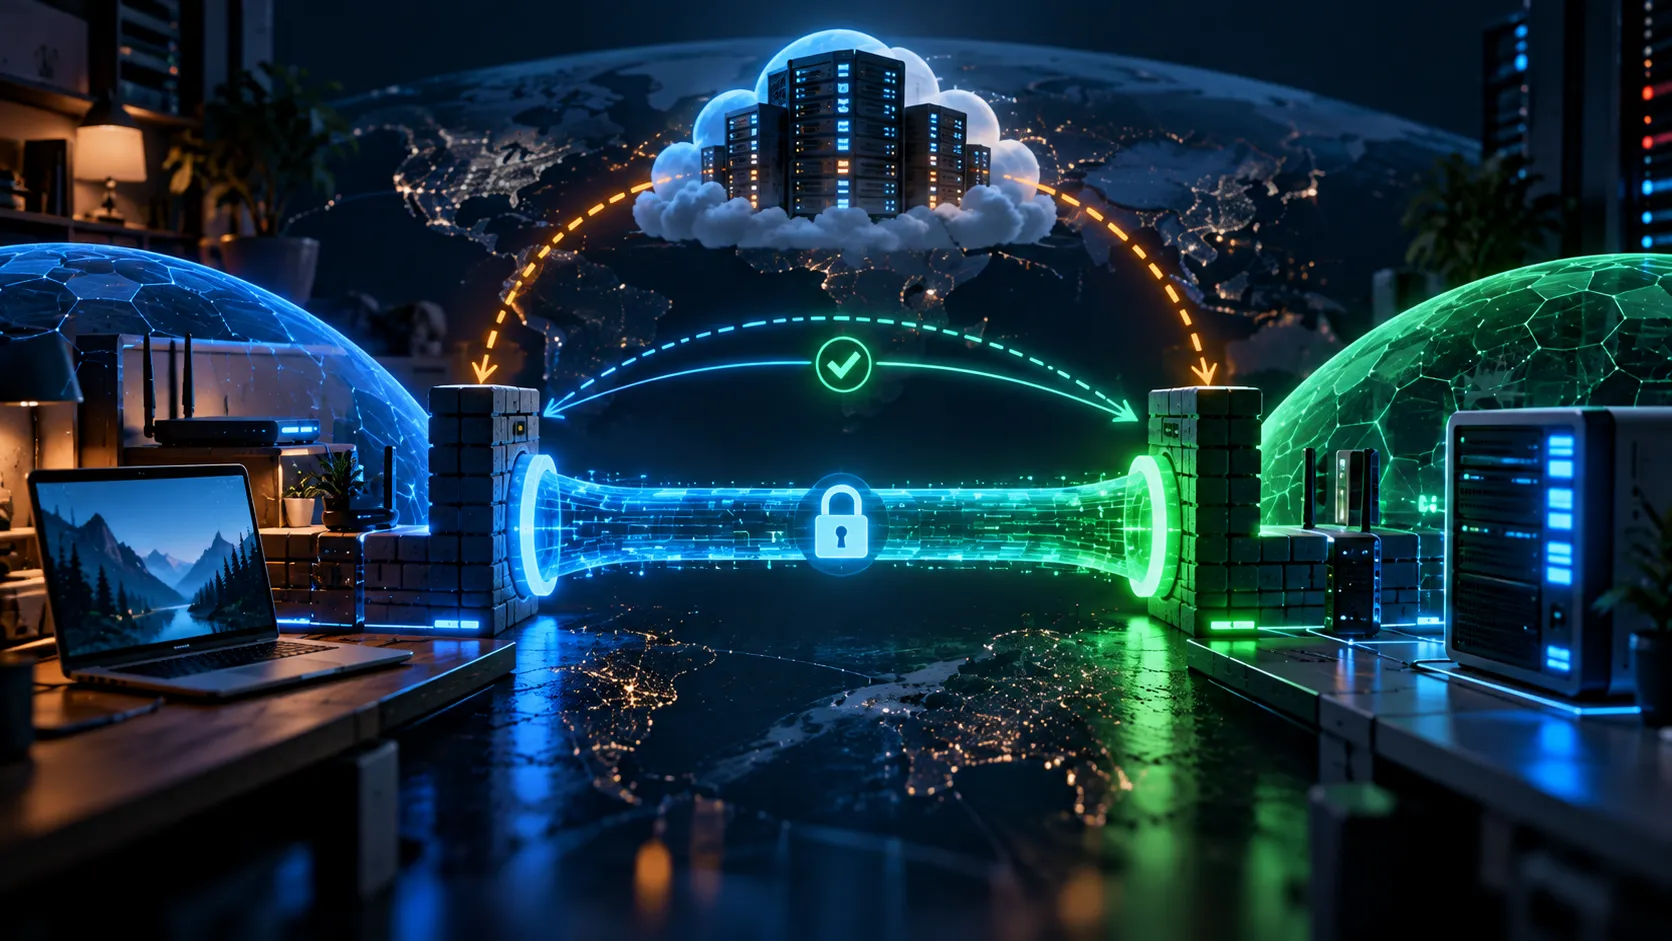
Pangolin s’est fait une place chez les amateurs de self-hosting en proposant une sorte de mélange entre reverse proxy, tunnel WireGuard, authentification centralisée et accès Zero Trust, sans obliger à exposer directement les services de son réseau sur Internet. Avec la version 1.23, le projet s’attaque maintenant à son principal défaut architectural : jusqu’ici, votre magnifique passerelle sécurisée pouvait toujours dépendre d’une seule machine. Pangolin peut désormais fonctionner en cluster haute disponibilité, avec partage d’état, bascule automatique, distribution régionale et certificats synchronisés. Le tout reste auto-hébergeable… avec toutefois une petite nuance côté licence pour les fonctions de clustering.
· 28 septembre 2026 · 0
Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root High-Tech
High-Tech 12 min

Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root

Tailscale est devenu l’un des moyens les plus simples pour relier deux machines derrière des NAT, mais il repose habituellement sur son plan de contrôle pour coordonner les pairs. Avec Tailcat, les développeurs de Tailscale ont décidé de démonter leur propre plomberie pour ne garder que le meilleur morceau : WireGuard, la traversée de NAT et les relais DERP, le tout dans un outil open source utilisable sans compte Tailscale, sans modifier vos routes, sans privilèges root et même sans serveur de coordination. Une sorte de netcat qui aurait avalé un VPN moderne.

· 28 septembre 2026 · 0
Pavois : l’outil open source français qui vérifie ce que votre serveur Linux applique vraiment High-Tech
High-Tech 11 min

Pavois : l’outil open source français qui vérifie ce que votre serveur Linux applique vraiment

Un fichier sshd_config parfaitement propre ne garantit pas que SSH tourne réellement avec les réglages que vous croyez. Même chose pour sysctl, systemd ou auditd : entre les fichiers inclus, les drop-ins et les paramètres modifiés à chaud, la configuration écrite sur le disque et celle effectivement appliquée peuvent être deux choses très différentes. Pavois part précisément de ce constat. Ce nouvel outil open source audite l’état réel d’un serveur Linux, le confronte à des référentiels comme ANSSI BP-028, CIS, NIST, PCI DSS ou STIG, lui attribue une note de A à E et peut même préparer un plan de durcissement réversible. Bref, une sorte de contrôle technique pour Linux, mais avec nettement moins de problèmes de parallélisme.

· 28 septembre 2026 · 0
strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard High-Tech
High-Tech 10 min

strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard

La version 6.1.0 de strongSwan, l’une des implémentations IPsec les plus utilisées sous Linux et dans de nombreuses appliances réseau, vient avec un joli ménage de rentrée : 11 vulnérabilités corrigées, plusieurs risques de déni de service, un possible contournement d’autorisation, une faille pouvant aller jusqu’à l’exécution de code à distance… et surtout IKEv1 désormais désactivé par défaut. Une excellente nouvelle pour la sécurité, sauf si votre vieux VPN d’entreprise considère toujours 2005 comme une technologie d’avenir.

· 28 septembre 2026 · 0