
KNOD : Linux veut transformer votre GPU en accélérateur réseau à 70 millions de paquets par seconde Linux
Linux 10 min

KNOD : Linux veut transformer votre GPU en accélérateur réseau à 70 millions de paquets par seconde

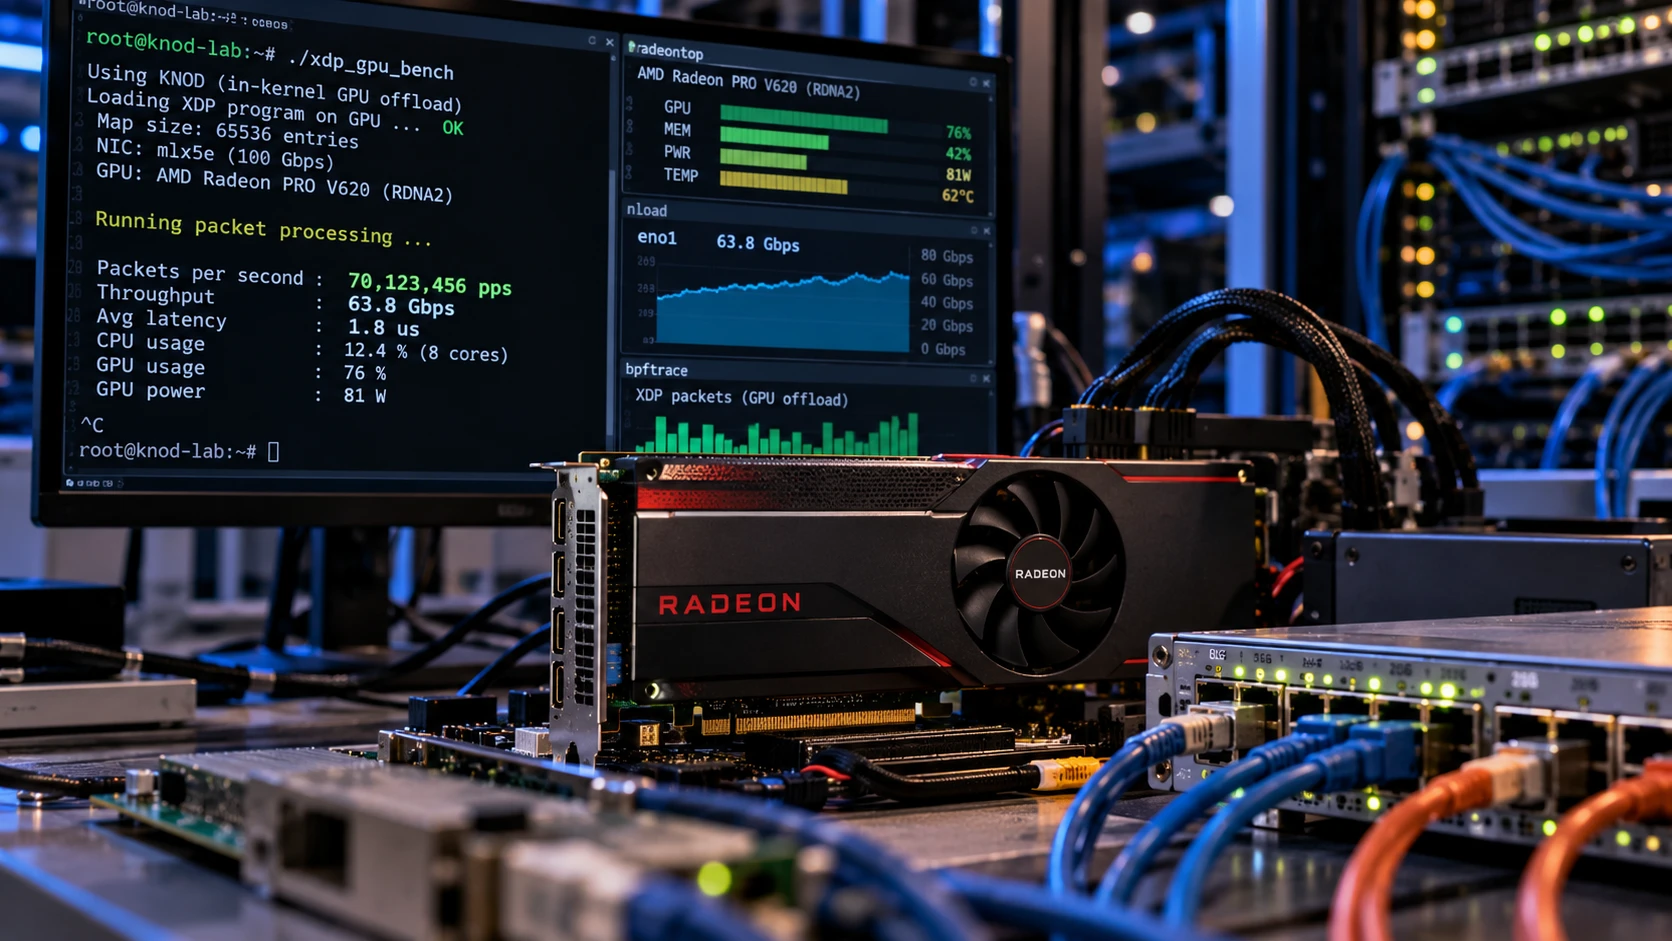
Et si votre carte graphique ne servait plus seulement à jouer, calculer de l’IA ou chauffer la pièce en hiver ? Présenté cette semaine à la Linux Plumbers Conference 2026, KNOD permet au noyau Linux d’envoyer directement certaines tâches réseau vers un GPU AMD. Les paquets arrivent depuis la carte réseau jusque dans une mémoire accessible au GPU, un programme XDP est compilé à la volée en code machine Radeon, puis des milliers de paquets peuvent être traités en parallèle. Jusqu’à 70 millions de paquets par seconde ont été mesurés sur une Radeon PRO V620. C’est encore un RFC expérimental, mais l’idée pourrait sérieusement rebattre les cartes du réseau haute performance.
· 12 octobre 2026 à 10:12 · 0
ESP-Hosted-Linux : un ESP32-C5 peut désormais devenir la carte Wi-Fi 6 de votre SBC Linux Réseau
Réseau 11 min

ESP-Hosted-Linux : un ESP32-C5 peut désormais devenir la carte Wi-Fi 6 de votre SBC Linux

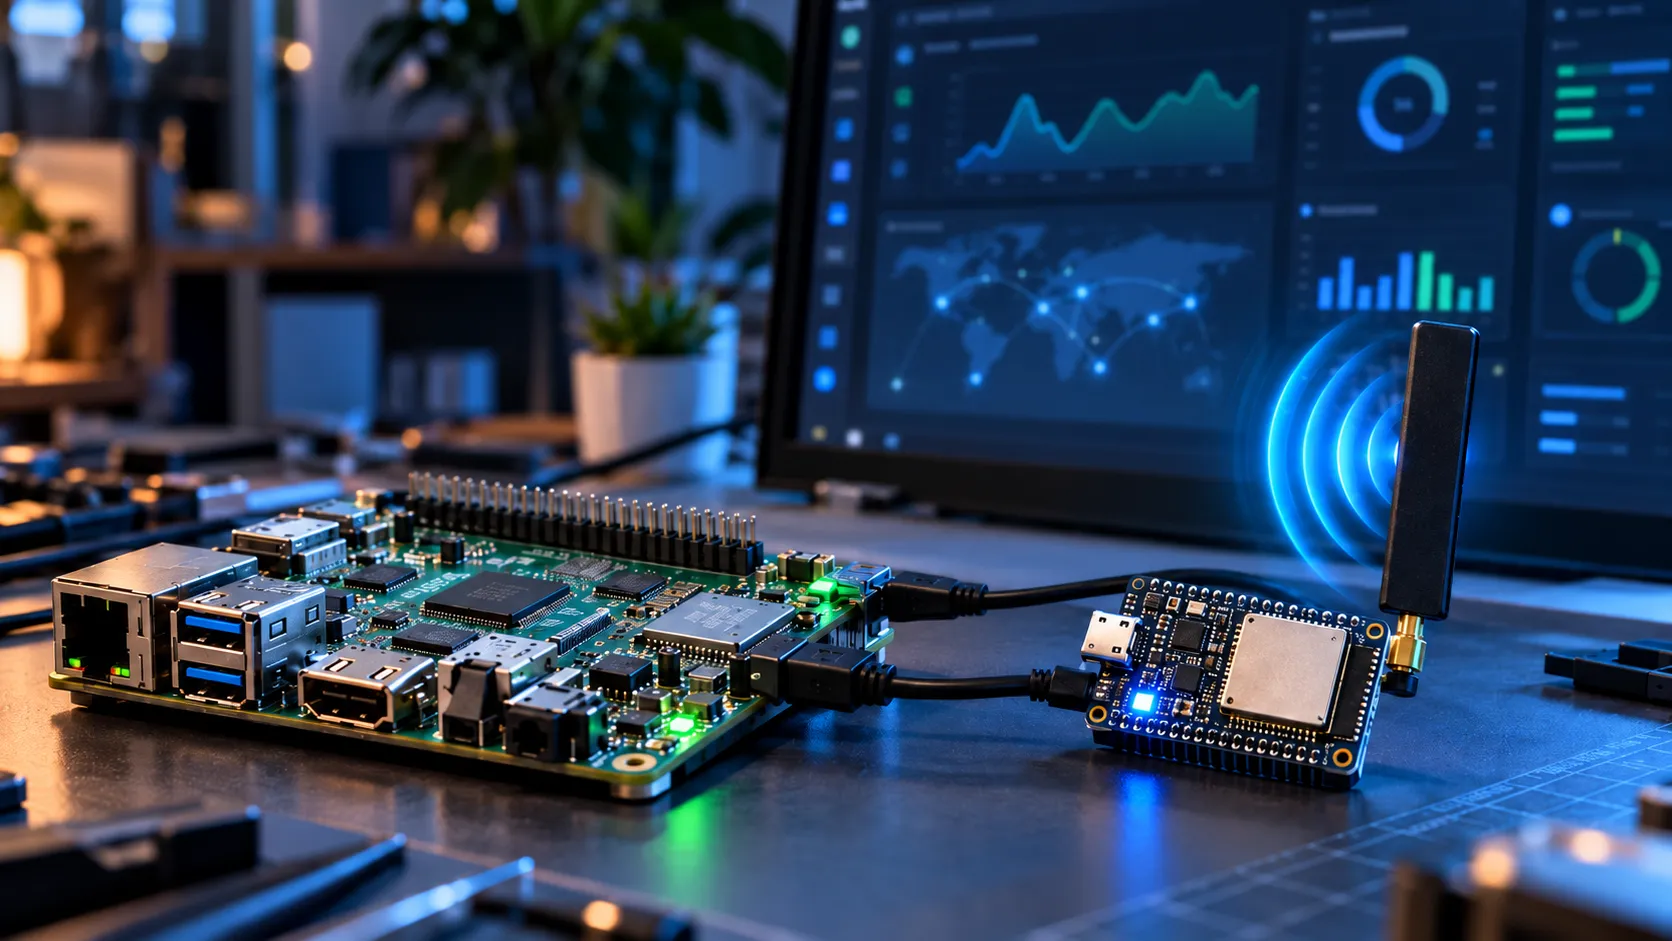
Une carte Wi-Fi pour Linux, c’est normalement un petit module PCIe, M.2 ou USB accompagné de son pilote, de son firmware et parfois d’une bonne dose de prières au moment du premier dmesg. Espressif propose une autre voie : prendre un ESP32, le connecter en SDIO ou SPI à une machine Linux et le transformer en véritable coprocesseur Wi-Fi/Bluetooth exposé comme une interface réseau classique. Le projet ESP-Hosted-Linux, séparé cet été de l’ancien dépôt ESP-Hosted pour devenir autonome, prend désormais en charge plusieurs générations d’ESP32. Avec un ESP32-C5, les mesures du projet montent jusqu’à 63,3 Mbit/s en TCP et 97,8 Mbit/s en UDP, avec en prime Wi-Fi 6 bi-bande 2,4/5 GHz. Ce n’est pas le remplaçant d’une carte Intel AX210 pour votre PC gaming, mais pour un Raspberry Pi, un SBC exotique, une machine embarquée ou un projet maison dont on veut réellement maîtriser la partie radio, l’idée est délicieusement geek.

· 10 octobre 2026 à 12:38 · 0
Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur High-Tech
High-Tech 12 min

Pangolin 1.23 : le reverse proxy Zero Trust auto-hébergé qui ne veut plus tomber avec un seul serveur

Pangolin s’est fait une place chez les amateurs de self-hosting en proposant une sorte de mélange entre reverse proxy, tunnel WireGuard, authentification centralisée et accès Zero Trust, sans obliger à exposer directement les services de son réseau sur Internet. Avec la version 1.23, le projet s’attaque maintenant à son principal défaut architectural : jusqu’ici, votre magnifique passerelle sécurisée pouvait toujours dépendre d’une seule machine. Pangolin peut désormais fonctionner en cluster haute disponibilité, avec partage d’état, bascule automatique, distribution régionale et certificats synchronisés. Le tout reste auto-hébergeable… avec toutefois une petite nuance côté licence pour les fonctions de clustering.

· 28 septembre 2026 à 18:39 · 0
Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root High-Tech
High-Tech 12 min

Tailcat : Tailscale sans compte, sans serveur de contrôle et sans root

Tailscale est devenu l’un des moyens les plus simples pour relier deux machines derrière des NAT, mais il repose habituellement sur son plan de contrôle pour coordonner les pairs. Avec Tailcat, les développeurs de Tailscale ont décidé de démonter leur propre plomberie pour ne garder que le meilleur morceau : WireGuard, la traversée de NAT et les relais DERP, le tout dans un outil open source utilisable sans compte Tailscale, sans modifier vos routes, sans privilèges root et même sans serveur de coordination. Une sorte de netcat qui aurait avalé un VPN moderne.

· 28 septembre 2026 à 17:46 · 0
strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard High-Tech
High-Tech 10 min

strongSwan 6.1 coupe IKEv1 par défaut et corrige 11 failles : si votre VPN IPsec casse, ce n’est peut-être pas un hasard

La version 6.1.0 de strongSwan, l’une des implémentations IPsec les plus utilisées sous Linux et dans de nombreuses appliances réseau, vient avec un joli ménage de rentrée : 11 vulnérabilités corrigées, plusieurs risques de déni de service, un possible contournement d’autorisation, une faille pouvant aller jusqu’à l’exécution de code à distance… et surtout IKEv1 désormais désactivé par défaut. Une excellente nouvelle pour la sécurité, sauf si votre vieux VPN d’entreprise considère toujours 2005 comme une technologie d’avenir.

· 28 septembre 2026 à 16:57 · 0
Désactiver IPv6 sur Debian simplement Linux
Linux 4 min

Désactiver IPv6 sur Debian simplement

L’IPv6 est activé par défaut sur Debian et, dans la plupart des cas, c’est une bonne chose. Ce protocole est de plus en plus utilisé et permet d’assurer une meilleure compatibilité avec les réseaux modernes. Cela dit, il arrive que l’on souhaite le désactiver.

· 21 mai 2026 à 13:41 · 0
Le futur réseau cellulaire fait sauter les compteurs High-Tech
High-Tech 2 min

Le futur réseau cellulaire fait sauter les compteurs

Dans un monde de plus en plus connecté, le besoin en infrastructure de télécommunication ne cesse de croître. Avec l’avènement de la 5G et des dispositifs intelligents toujours plus nombreux, le réseau cellulaire de demain est sur le point d’exploser les compteurs.

· 05 mai 2024 à 16:14 · 0