
À la une
WPSplinter : cette faille Wi-Fi vieille de 16 ans qui menace encore certaines box Internet
On nous répète depuis des années qu'un bon mot de passe est indispensable pour sécuriser son Wi-Fi. Pourtant, une faille découverte dans un ancien composant de Broadcom permet, sur certains routeurs, de contourner complètement cette première protection. Baptisée WPSplinter, elle existe depuis au moins 2010 et concerne des équipements encore utilisés en 2026. Plus inquiétant, des relevés effectués à Paris signalent notamment une Livebox 5 d'Orange et des box SFR utilisant un composant non corrigé. Faut-il s'inquiéter pour sa connexion Internet ?
Vous avez probablement déjà entendu le conseil : choisissez un mot de passe Wi-Fi suffisamment long, évitez les combinaisons évidentes et privilégiez les protections modernes comme WPA2 ou WPA3. Des recommandations parfaitement sensées, qui permettent d'éviter bien des problèmes. Sauf qu'une nouvelle affaire de cybersécurité vient nous rappeler une réalité un peu moins rassurante : parfois, ce n'est pas le mot de passe qui pose problème, mais le logiciel chargé de gérer la connexion.
Le 16 octobre 2026, lors de la conférence Hexacon organisée à Paris, le chercheur en sécurité belge Quentin Kaiser a présenté une vulnérabilité particulièrement sérieuse baptisée WPSplinter. Celle-ci concerne un ancien composant logiciel fourni par Broadcom, l'un des grands fabricants de puces utilisées dans les routeurs et les box Internet. Sur certains appareils vulnérables, une personne située à portée du signal Wi-Fi peut provoquer une fuite de données ou exécuter du code sur l'équipement, sans connaître la clé du réseau.
Le plus étonnant, c'est que ce défaut n'a rien de nouveau. Il se trouve dans du code utilisé depuis au moins 2010 et concerne potentiellement un très grand nombre d'appareils encore en circulation. Voilà qui donne une tout autre signification à l'expression « dette technique ».
Le problème se cache derrière un bouton que tout le monde connaît
Pour comprendre WPSplinter, il faut d'abord parler du WPS, pour Wi-Fi Protected Setup. Cette fonction permet de connecter facilement un nouvel appareil à un réseau sans avoir à saisir manuellement la longue clé inscrite sous la box. Généralement, il suffit d'appuyer sur un bouton, puis de lancer la connexion depuis l'appareil concerné.
Sur le papier, le système est pratique. Dans la réalité, son fonctionnement repose sur plusieurs échanges techniques entre le routeur et l'appareil qui souhaite rejoindre le réseau. Certains messages peuvent être divisés en petits morceaux avant d'être réassemblés par le logiciel chargé de les interpréter.
C'est précisément dans cette opération que se trouve la vulnérabilité découverte par Quentin Kaiser. Une ancienne implémentation de Broadcom, appelée WPS Monitor, ne contrôle pas correctement la taille des données une fois les fragments rassemblés. Dans certaines conditions, ce défaut peut provoquer un débordement de mémoire et permettre à un attaquant de manipuler le fonctionnement du routeur.
Pas besoin de maîtriser les subtilités de la gestion mémoire pour comprendre le problème : un logiciel accepte davantage de données que l'espace qu'il leur a réservé. Si ces données sont soigneusement construites, elles peuvent perturber le programme et, sur certains appareils, permettre l'exécution d'instructions non autorisées.
Mais WPSplinter possède une particularité qui le rend particulièrement préoccupant. D'après la documentation publiée par le chercheur, le composant vulnérable peut être sollicité avant même qu'un appareil soit authentifié sur le réseau Wi-Fi.
Un pirate n'a donc pas besoin d'avoir récupéré votre mot de passe au préalable. Il doit en revanche se trouver à portée radio de l'équipement ciblé, ce qui distingue cette attaque d'une intrusion pouvant être menée directement depuis n'importe quel point d'Internet.
Depuis la rue, un pirate peut parfois aller beaucoup plus loin que prévu
Pour prouver la réalité de cette faille, Quentin Kaiser ne s'est pas contenté d'une démonstration théorique. Dans son compte rendu technique publié le 16 octobre, il présente plusieurs expérimentations réalisées sur des équipements fournis par des opérateurs belges.
Sur une box Askey TCG3000 utilisée notamment par Orange Belgique, le chercheur est parvenu à exploiter la vulnérabilité pour récupérer la clé Wi-Fi stockée dans la mémoire de l'appareil. Il a ensuite utilisé cette information pour rejoindre le réseau, sans disposer du mot de passe au départ.
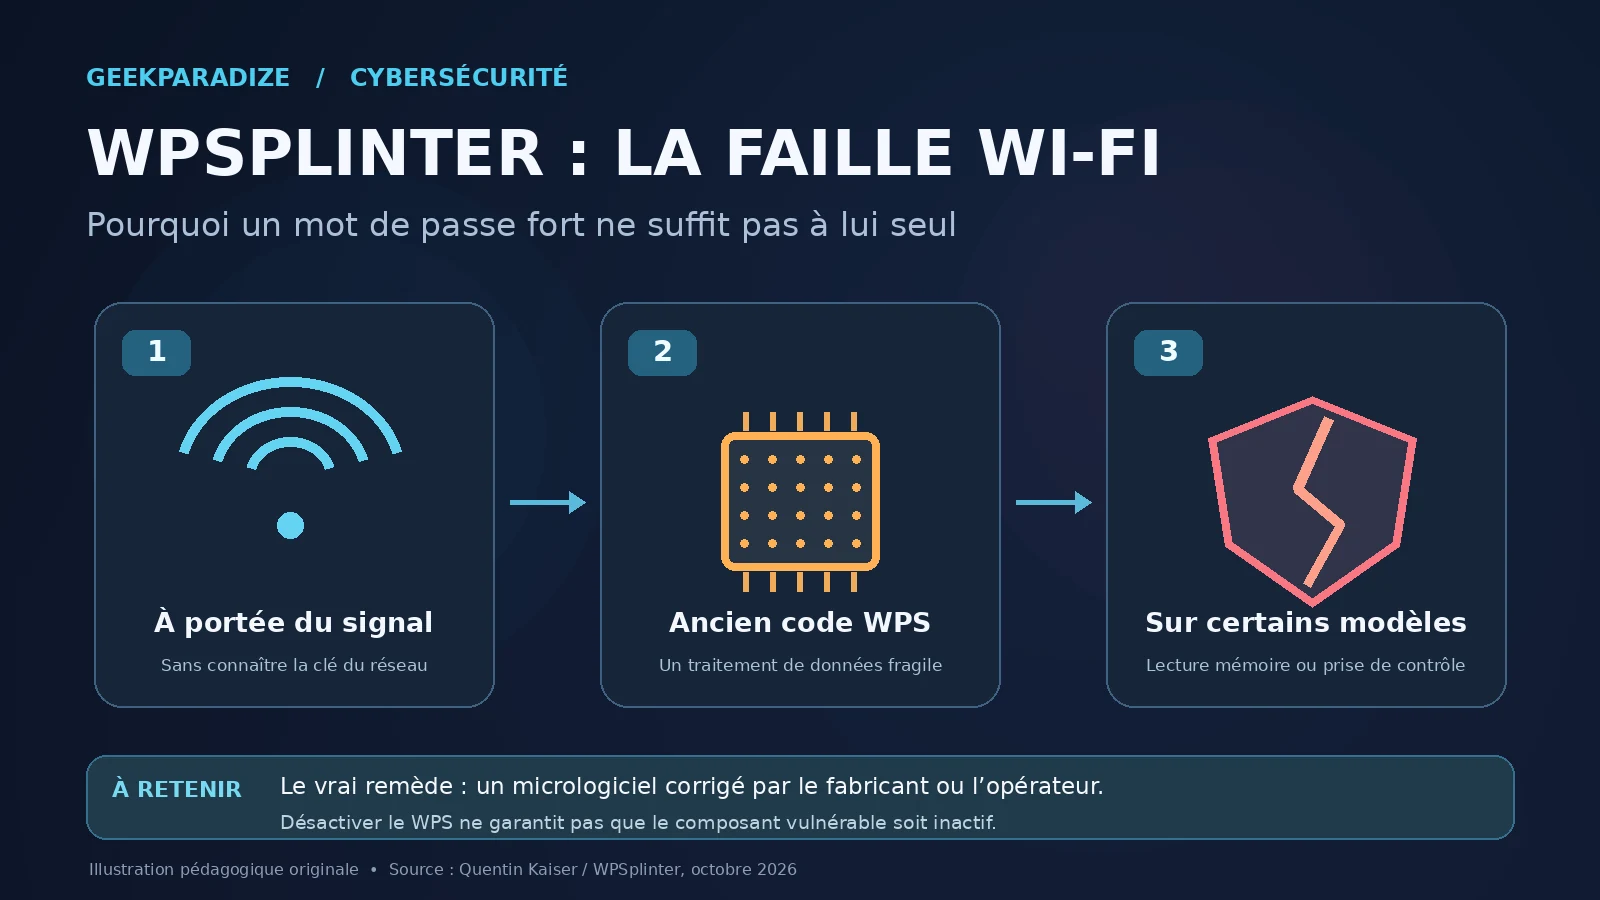
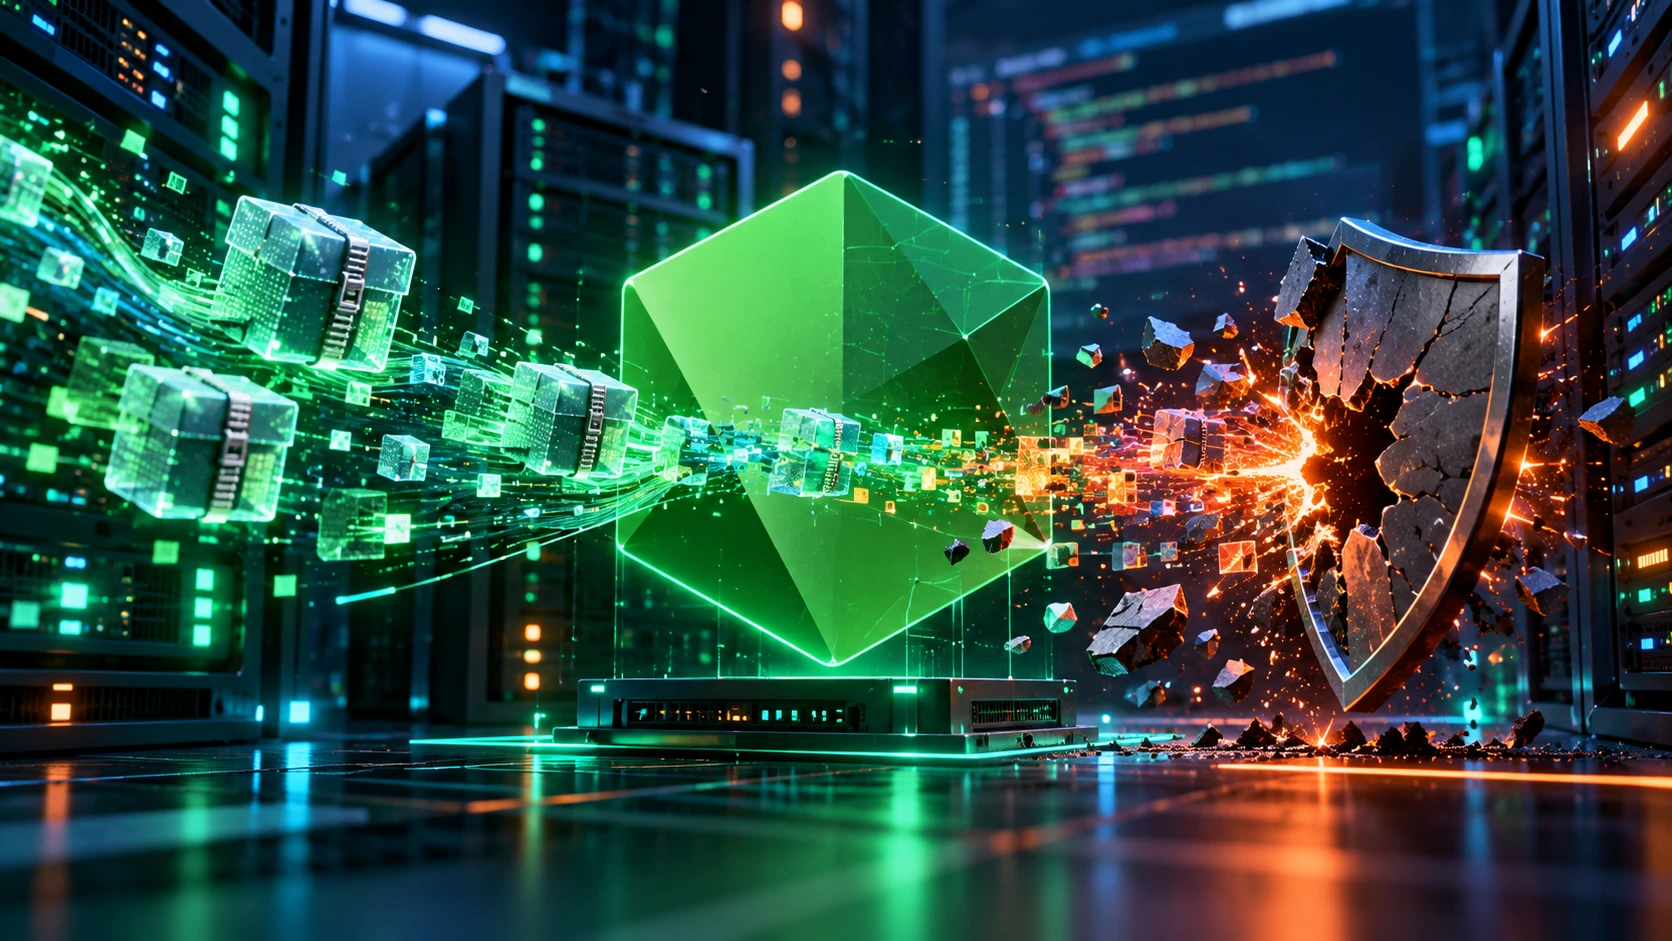
Infographie originale GeekParadize — Le point d'entrée radio, l'ancien composant WPS et les conséquences possibles sur un routeur vulnérable.
Sur une autre box, une BBOX 3V+ de Proximus, il a démontré une prise de contrôle plus avancée, lui permettant d'ouvrir une interface de commande à distance. Dans les deux cas, l'attaque s'appuie sur les communications Wi-Fi elles-mêmes et ne nécessite pas que l'attaquant soit déjà connecté au réseau local.
Le chercheur précise également que ses démonstrations ont été réalisées sur des équipements réels et que la méthode ne dépend pas de la très faible distance visible dans les vidéos. Il n'avance toutefois pas de portée maximale universelle : celle-ci dépend notamment de l'environnement et du matériel utilisé.
Il faut enfin distinguer une démonstration de sécurité d'une campagne de piratage. À ce stade, les éléments publics consultés n'établissent pas que WPSplinter soit déjà exploité à grande échelle par des cybercriminels. La vulnérabilité est réelle, mais son utilisation malveillante contre des abonnés français n'a pas été démontrée publiquement.
Livebox 5, box Plus de SFR : que sait-on réellement pour la France ?
L'affaire prend une dimension particulière pour les internautes français, puisque Quentin Kaiser a également effectué un relevé de réseaux Wi-Fi à Paris. Ses observations, présentées dans les diapositives de sa conférence, mentionnent plusieurs équipements d'opérateurs français.
Parmi les références signalées comme non corrigées figurent notamment une Livebox 5 d'Orange, identifiée sous la référence technique Sagemcom F@ST 5656, ainsi qu'une box Plus de SFR, correspondant à la famille NB6VAC. Depuis, les anciennes références NB6 et NB6VAC de SFR apparaissent également dans la liste des appareils suivis par le chercheur.
Ces informations ont notamment été détaillées par Frandroid et par L'Octet numérique, qui ont repris les références techniques observées lors du relevé parisien.
Attention cependant à ne pas tirer de conclusions trop rapides. Cela ne signifie pas que toutes les Livebox 5 et toutes les box Plus de SFR sont aujourd'hui vulnérables. Le résultat dépend notamment de la version exacte du logiciel interne installé sur chaque équipement et des éventuels correctifs appliqués par les opérateurs.
Le relevé parisien constitue avant tout une observation technique, pas un audit exhaustif du parc français. Aucune démonstration publique d'exploitation de WPSplinter sur une Livebox 5 ou une box SFR française n'a été fournie par le chercheur. De même, l'absence d'un modèle particulier dans sa liste ne garantit pas qu'il soit protégé.
D'autres appareils observés au cours de cette recherche apparaissaient corrigés, dont certaines références de Livebox plus récentes et une Bbox Wi-Fi 7 de Bouygues Telecom. Là encore, ces résultats concernent les équipements et versions relevés, pas nécessairement toutes les box commercialisées sous un même nom.
En Belgique, la situation est mieux documentée. Quentin Kaiser estime qu'environ 1,5 million d'équipements pourraient avoir été concernés chez plusieurs opérateurs, mais il précise lui-même que ce chiffre repose sur des estimations et non sur un inventaire complet.
Broadcom connaissait le problème depuis des années
L'aspect le plus dérangeant de WPSplinter ne tient peut-être même pas à sa complexité technique. Selon les échanges relatés par Quentin Kaiser, Broadcom avait connaissance de cette vulnérabilité depuis 2018, voire de signalements antérieurs concernant le même défaut.
Le fabricant avait alors proposé une nouvelle version de son environnement logiciel, abandonnant progressivement l'ancien composant WPS Monitor au profit d'une solution reposant sur hostapd. Mais cette évolution ne s'est manifestement pas retrouvée dans tous les routeurs commercialisés ou distribués par les opérateurs.
C'est là que les choses se compliquent. Entre Broadcom, qui fournit des composants et du logiciel, les fabricants qui conçoivent les routeurs et les opérateurs qui les installent chez les abonnés, une correction doit parfois traverser plusieurs entreprises avant d'arriver dans notre salon.
Un correctif existant chez le fournisseur initial ne signifie donc pas automatiquement que tous les appareils utilisant son ancien code ont été mis à jour. Et lorsque certains modèles vieillissent, leur maintenance peut devenir économiquement ou techniquement compliquée, au point que leur remplacement constitue parfois la seule solution durable.
Quentin Kaiser reproche également à Broadcom d'avoir refusé d'attribuer un identifiant CVE à cette vulnérabilité, au motif que le composant concerné était obsolète et ne faisait plus partie des logiciels officiellement pris en charge. Ces identifiants servent pourtant de référence commune aux entreprises et aux organismes de cybersécurité pour suivre les problèmes et les correctifs disponibles.
Le chercheur estime que cette absence de communication publique a contribué à laisser de nombreux équipements exposés. Une analyse cohérente avec la chronologie de l'affaire, même si elle ne permet pas d'établir à elle seule les responsabilités exactes de chacun des fabricants et opérateurs concernés.
Changer son mot de passe Wi-Fi ne suffit pas
La première réaction face à ce genre de découverte consiste généralement à changer immédiatement sa clé Wi-Fi. Dans le cas de WPSplinter, ce réflexe ne règle pourtant pas le défaut à l'origine de l'attaque.
Puisque la vulnérabilité peut être exploitée avant l'authentification, même une clé longue et complexe n'empêche pas nécessairement un attaquant d'atteindre le composant concerné. Changer le mot de passe reste utile si l'on soupçonne qu'il a été divulgué, mais ce n'est pas un correctif de WPSplinter.
On pourrait alors penser qu'il suffit de désactiver le WPS depuis les réglages de sa box. Ce n'est malheureusement pas une garantie universelle non plus. Le chercheur explique qu'un bouton de désactivation dans l'interface d'administration ne supprime pas forcément le composant vulnérable du système et ne l'empêche pas toujours de traiter certains messages.
La véritable protection passe par une mise à jour du micrologiciel, aussi appelé firmware, ou par le remplacement d'un équipement dont le logiciel ne peut plus être corrigé. Pour la majorité des box fournies par les opérateurs français, ces mises à jour sont généralement gérées directement par Orange, SFR, Bouygues Telecom ou Free.
Le conseil le plus raisonnable consiste donc à identifier précisément le modèle de sa box, vérifier qu'elle utilise bien la dernière version logicielle distribuée et suivre les communications de son opérateur. Si un équipement est signalé comme potentiellement concerné, il est pertinent de demander au service d'assistance si une correction spécifique à WPSplinter est prévue ou déjà déployée.
Pour les utilisateurs qui gèrent eux-mêmes leur réseau et souhaitent réduire davantage l'exposition d'une vieille box, il reste possible de désactiver complètement son Wi-Fi et d'utiliser à la place un point d'accès récent et correctement maintenu, ou une connexion Ethernet. Cela élimine le point d'entrée radio de la box concernée, à condition que toutes ses interfaces Wi-Fi soient effectivement désactivées.
En revanche, inutile de se précipiter pour réinitialiser son installation ou acheter un nouveau routeur sans connaître la situation de son appareil.
Des réactions commencent déjà à apparaître chez les opérateurs
La publication de WPSplinter commence à produire des effets concrets. Dans une mise à jour de son billet datée du 20 octobre, Quentin Kaiser indique que l'opérateur belge Proximus a désactivé le WPS sur son parc de BBoxes et prévoit de déployer les correctifs complets dans les semaines suivantes.
Le chercheur précise également que Telenet, autre grand opérateur belge, a vérifié ses équipements et lui a confirmé qu'ils n'utilisaient pas le composant vulnérable. Orange Belgique, de son côté, étudie les mesures à prendre et la possibilité de désactiver le WPS sur les équipements concernés.
Ces évolutions sont encourageantes, mais elles montrent aussi la difficulté d'obtenir une réponse homogène. Certains appareils peuvent être corrigés rapidement, d'autres nécessitent une intervention plus importante, tandis que les modèles les plus anciens risquent de ne jamais recevoir de véritable mise à jour.
La liste des références suivies par le chercheur continue par ailleurs d'évoluer. Elle comprend des matériels commercialisés sous des marques très différentes, notamment Cisco, Netgear, TP-Link, Nokia, Sagemcom ou ZTE. Ce n'est donc pas un problème propre aux seuls opérateurs français, ni à un modèle particulier de box.
Seize ans pour corriger une faille : voilà le véritable problème
WPSplinter rappelle finalement une faiblesse structurelle de notre environnement numérique. Nous installons chez nous des équipements qui deviennent indispensables à notre quotidien, mais dont le fonctionnement interne dépend de composants logiciels que nous ne voyons jamais et que nous ne pouvons généralement pas mettre à jour nous-mêmes.
Une box Internet n'est pas un simple appareil qui distribue le Wi-Fi. Elle se trouve à la frontière entre le réseau public et l'ensemble des appareils du foyer : ordinateurs, smartphones, consoles, téléviseurs et objets connectés. Sa sécurité mérite donc au moins autant d'attention que celle des équipements qui y sont connectés.
Le fait qu'une vulnérabilité introduite dans un composant en 2010 puisse encore concerner des appareils en 2026 soulève une question de fond : combien de temps les fabricants et les opérateurs doivent-ils continuer à assurer la maintenance de leurs équipements ?
Il serait excessif de présenter toutes les box concernées comme déjà compromises. Mais il serait tout aussi imprudent de considérer qu'une vulnérabilité connue depuis des années n'est plus un problème simplement parce que son fournisseur d'origine a abandonné le logiciel dans lequel elle se trouvait.
Pour les utilisateurs, la conclusion est assez simple. Un bon mot de passe Wi-Fi reste indispensable, mais il ne constitue pas un bouclier magique contre toutes les failles de sécurité. Le matériel, son micrologiciel et la manière dont les opérateurs diffusent les correctifs comptent tout autant.
Et la prochaine fois que vous regarderez cette petite boîte clignoter tranquillement dans un coin du salon, vous vous rappellerez peut-être qu'elle fait beaucoup plus que vous donner accès à Internet.
Elle est aussi chargée d'empêcher Internet — et parfois quelqu'un dans la rue — d'entrer chez vous.
Sources & références
- Quentin Kaiser — One Parser, Two Bugs, Many Routers
- WPSplinter — Page d'information officielle
- GitHub — qkaiser/broadcom-wps
- TechSpot — Millions of routers can be hijacked over Wi-Fi thanks to a 16-year-old bug
- Frandroid — Livebox Orange, box SFR : une faille permet de pirater votre Wi-Fi sans mot de passe
- L'Octet numérique — Une faille Wi-Fi de 2010 repérée sur des Livebox 5 et box Plus de SFR
Communauté
Commentaires
Aucun commentaire pour le moment. Soyez le premier à réagir.